2026年11月18日 8:00(日本標準時間)
【日本】今年迎來成立20週年的PCI安全標準委員會(PCI Security Standards Council),針對旨在確保信用卡會員資料安全處理而制定的信用卡產業國際安全標準「PCI DSS(支付卡產業資料安全標準)」,宣布將以2028年第二季(4月至6月)為目標,更新現行版本4.0.1。這是日本國內首度公布新版本的更新時程,預計將對支付產業產生重大影響。(摘自2026年9月25日舉辦的「支付安全論壇2026秋季」演講)
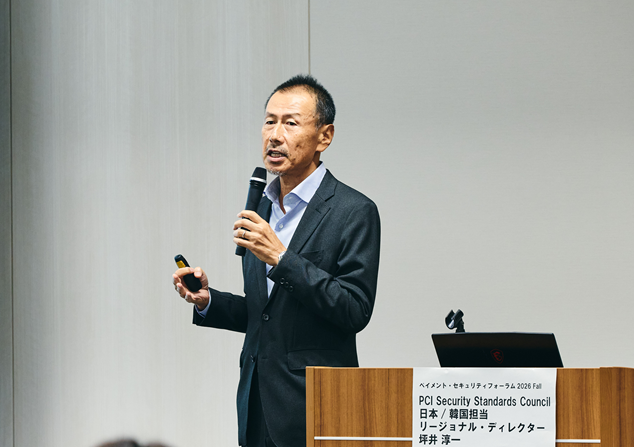
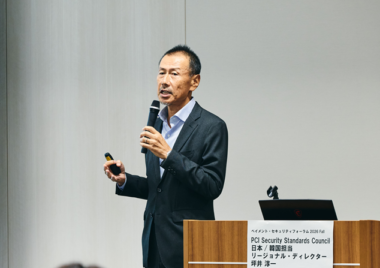
PCI 安全標準委員會 日本/韓國區域總監 坪井淳一先生
迎來創立20週年的PCI SSC
透過強化資安,存在意義日益提升
我是 PCI 安全標準委員會(PCI SSC)的坪井。自 2025 年 1 月起,我擔任 PCI 安全標準委員會日本與韓國事務負責人。今天的主題是「PCI DSS 的下一章」,我將就此進行說明。
PCI SSC 是在五大國際品牌支持下,於 20 年前成立並於美國註冊的非營利組織。美國運通(American Express)、Discover、JCB、萬事達卡(Mastercard)及 Visa 這五大品牌是 PCI SSC 的創始成員。兩年後,銀聯(UnionPay)也加入其中,並成為負責做出重大決策的執行委員會成員之一。
在推動各項決議的過程中,自然需要進行各種運作,懇請各位理解,這些工作均是在 PCI SSC 的領導下進行的。PCI SSC 的使命,是以保護卡片資料為核心,透過制定、修訂及整合安全標準,並提供相關服務,藉此強化資料安全。與其說是提供服務或解決方案,不如將其視為一個專注於制定「我們應該這樣做」、「需要這樣的系統吧」、「相關要求如下」等方針的組織。
某種意義上來說,這樣的組織不僅擁有長達20年的歷史,未來也將持續具備其存在意義,並持續履行其使命,實屬罕見的存在。
運用
自動化工具制定指引 運用 AI 提升實驗室品質
PCI 總共包含 15 項安全標準。去年,我們制定了「產品家族」框架,著眼於未來,重新檢視並研議這些標準應有的樣貌,據此制定未來策略,並將其劃分為 7 個領域。
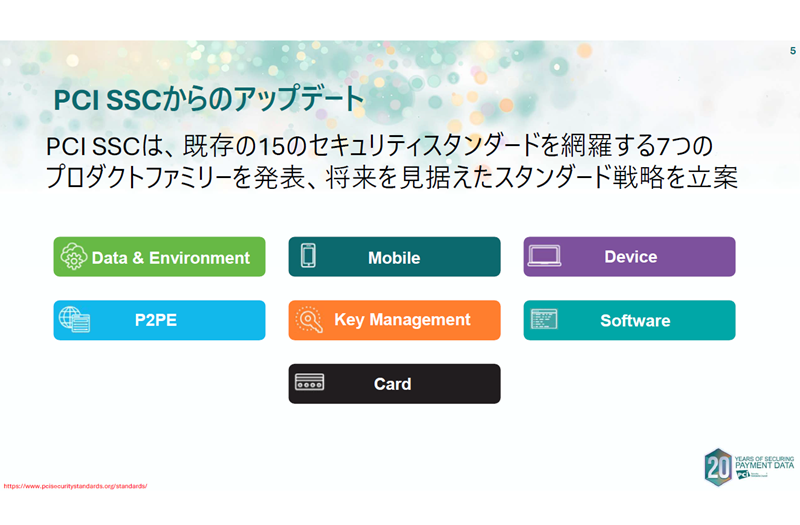
作為代表性安全標準的PCI DSS,我們正試圖在「資料與環境」的框架下,從相關性的角度進行思考。未來隨著環境的變化,這個框架也可能隨之調整。以大家熟悉的行動支付為例,進行支付時便需要各種終端裝置與設備。今後,我們也將持續密切關注PCI相關發展。
近期,我們已發布了多項安全標準及指引。除了 PCI DSS 之外,我們也公布了「金鑰管理運作」這項安全標準,旨在管理從加密金鑰生成到實際銷毀的整個生命週期。希望各位今天能記住,此類變更與標準更新將會持續發生。
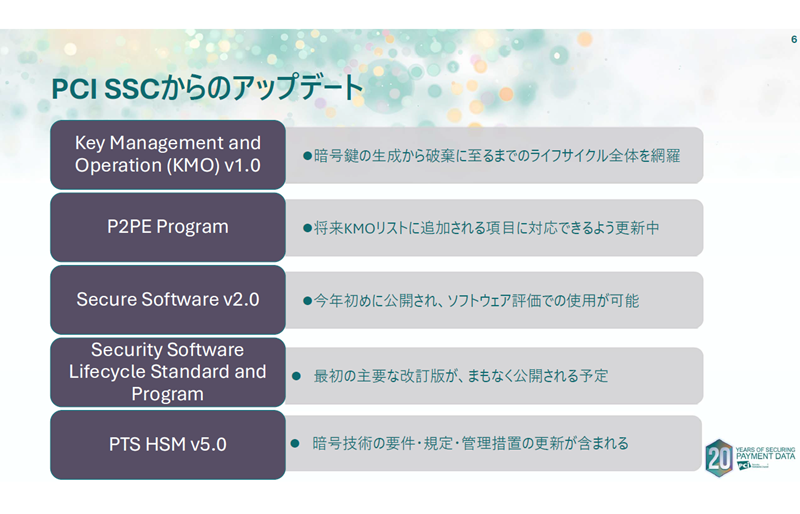
關於已融入我們日常生活的AI,PCI SSC 亦定期發布指引,說明應如何與之共存,或應採取何種措施。過去 PCI DSS 往往僅以 PDF 格式提供,不僅耗時,理解起來也相當困難;如今透過「機器可讀」的特性,已能運用自動化工具進行處理。
目前各項測試已進行中,預計將能正式推出,屆時將有相關企業及機構參與此項工作並進行各項認證。強化此類實驗室品質管理的措施,亦是 PCI SSC 活動之一。
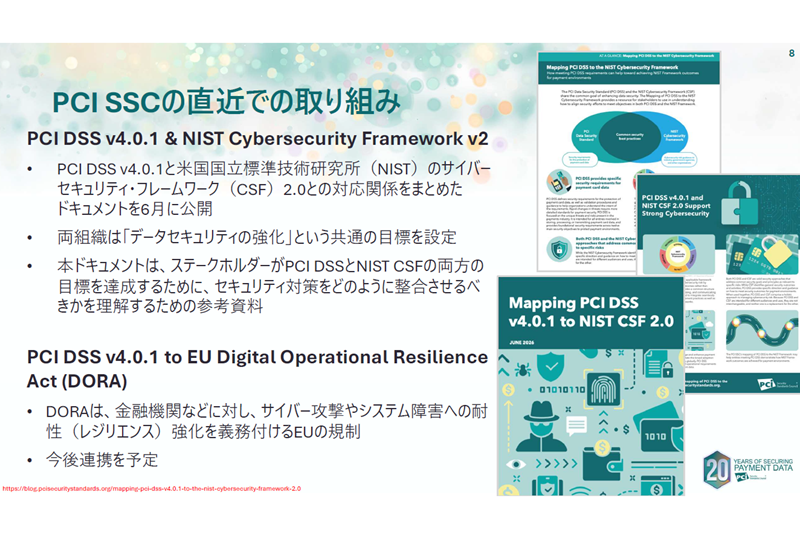
近期值得關注的議題之一,是與 NIST(美國國家標準與技術研究院)的合作。NIST 與 PCI 皆以強化資料安全為共同目標,雙方秉持相互理解、在可行範圍內攜手合作的立場。我們已發布新文件,相信能為各位提供未來可參考的資訊。
歐盟的《數位營運韌性法案》(DORA)雖有規定必須具備抵禦網路攻擊及系統故障的韌性,但 PCI SSC 將透過合作,有望在近期發布新的指引等文件。這也是我個人非常感興趣的領域。
邁向
PCI DSS 的新篇章 現行版本收到 900 項意見
接下來我想談談今日的重點——PCI DSS 的下一章節。雖然 PCI DSS 是代表性的資安標準,但現行版本為 4.0.1 版。雖然該版本於兩、三年前推出,並已在市場上穩固確立,但實際上我們已於六月至七月期間針對現行版本進行了RFC徵求意見。RFC是「Request for Comment」的縮寫,旨在徵詢各界對「現行PCI DSS的看法」,並設立了收集回饋與意見的流程。
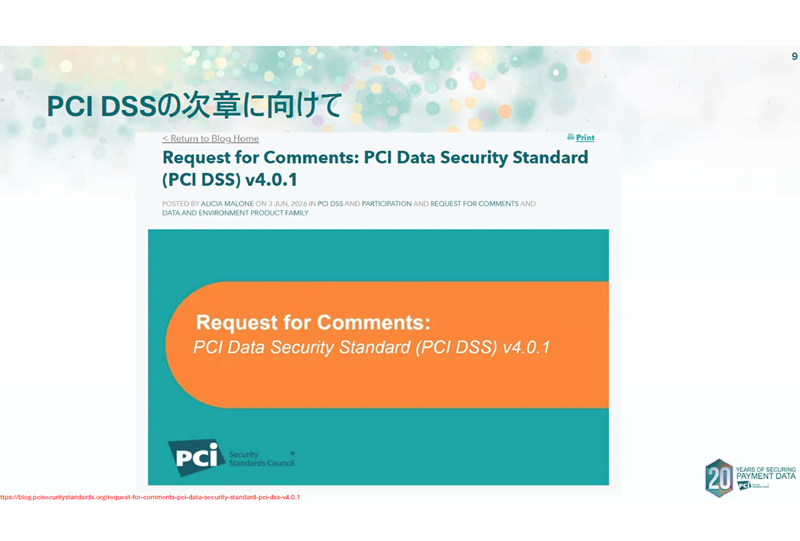
雖然此版本推出已有一段時間,但 PCI DSS 即將更新版本。在進行版本更新的過程中,我們需要一些時間來處理相關事宜。這是因為 RFC 是一個透過蒐集各位意見並將其反映到標準中的流程。關於這一點,PCI SSC 會先擬定草案,並設有特定期間,讓特定成員、評估機構,或是稱為 PO(Participating Organization)的參與組織等相關單位,針對該草案提供審查意見與回饋。
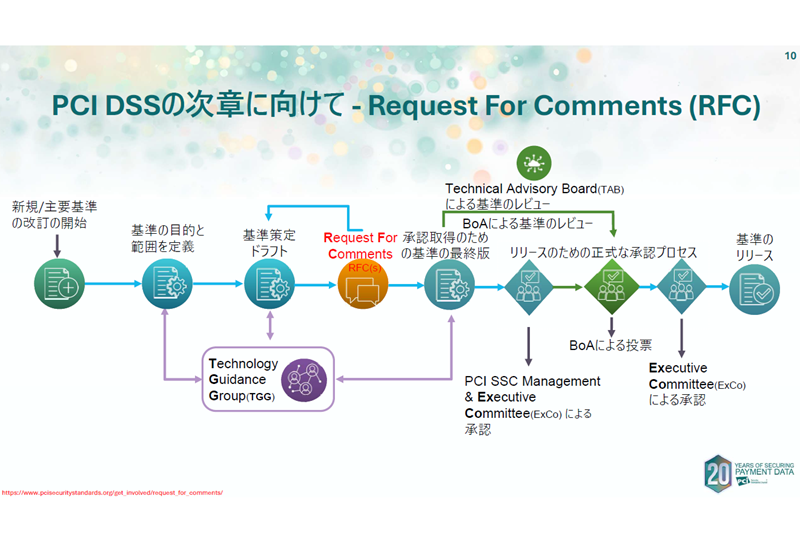
今年,PCI SSC 採取了「您對現行版本有何看法?」這類的徵詢方式。草案擬定後,PCI 會據此製作修訂版,隨後經過工作小組或專案小組等流程,最終由執行委員會批准後才正式發布。這樣的流程需要時間,目的是為了充分蒐集各方意見,並將其妥善反映在下一版規範中。順帶一提,針對現行版本所收到的全球反饋數量約為900份左右[JT3.1]。據我們了解,其中也包含許多來自日本的意見。在收到各位的意見後,我們將據此制定修訂版。
順帶一提,我們正致力於將下個版本的發布目標定於2028年第二季,也就是計畫在4月、5月、6月期間發布新版本。目前 RFC #1(第一號)——首次徵求意見(Request for Comments)的流程剛結束,標準化團隊正著手整理收到的反饋意見,並為下一步行動做準備。
下一次 RFC 預計將於 2027 年第二季進行,也就是明年 4 月、5 月、6 月左右。PCI SSC 將再次起草草案,並針對該草案進行第二輪 RFC 以徵求意見,此流程預計於 2027 年第 4 季(即明年 10、11、12 月左右)進行。
希望各位能理解,經過上述流程後,我們目前正以2028年第二季左右為目標進行公布。這是我首次在日本公開說明此事。
經過這樣的流程,在收到大量回饋後,下一版標準便會誕生。雖然這確實需要時間,但還請各位理解,距離正式發布僅剩約20個月。至於這是否算早或算晚,還請各位將此視為我今天要傳達的主要重點。
官網
部落格及 海外會議 強化資訊發布與溝通
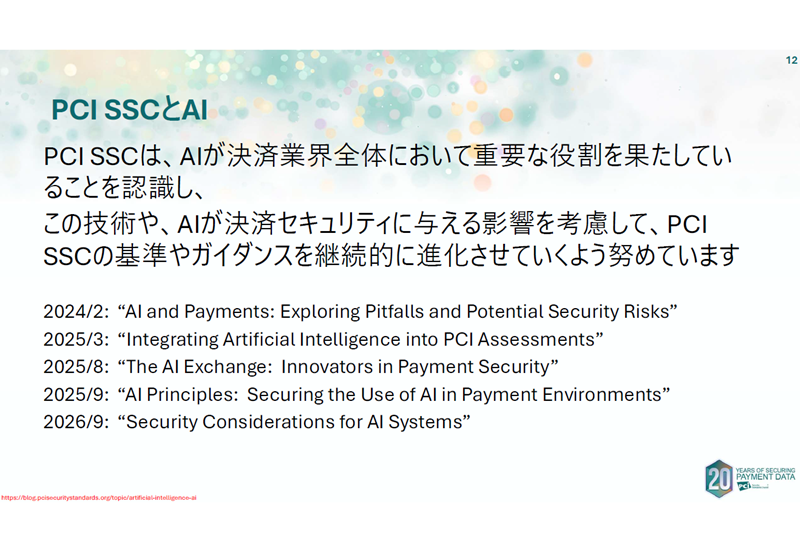
關於剛才提到的 AI,我們當然也意識到,AI 在支付產業中扮演著重要的角色。針對日新月異的 AI 技術,PCI SSC 會定期發布公告或指引,說明應如何應對。
近期,PCI 官網也刊載了關於 AI 的相關內容,由於我們大約每隔數個月就會發布相關資訊,懇請各位多加留意並查閱。在查閱時,PCI 提供了專用的資訊發布工具。您可透過官網瀏覽文件庫,我們也會定期更新部落格,以便各位隨時確認最新資訊。
關於人工智慧的相關內容,以及未來標準的相關資訊,都將透過部落格發布。雖然我剛才提到距離正式發布還有約20個月,但預計在接下來的20個月內,PCI SSC將會以較高的頻率發布相關資訊。懇請各位務必仔細查閱PCI SSC的官方網站。
其中一種方式是:請瀏覽 PCI SSC 官網,點擊「資源」選項即可查看部落格。若點擊「在此訂閱」,系統將引導您完成實際註冊流程,也希望各位能善用這項功能。由於相關資訊會定期發送至您的電子信箱,因此建議您進行註冊。您也可以透過瀏覽「新聞」專區進行訂閱,這屬於 PCI SSC 的最新動態。與電子報相同,您可在此查閱相關資料與資訊,因此請務必接收並確認這些郵件內容。
雖然我提到接下來20個月內將頻繁發布資訊,但非常抱歉,由於內容多屬英語環境,並非全部都已翻譯成日語,因此各位在閱讀時可能會遇到一些困難。我負責日本與韓國的事務,深知語言問題始終存在,因此今後也將持續努力,希望能讓各位感覺這些資訊更貼近生活。懇請各位盡量利用翻譯工具等來確認內容。
最後,我們每年都會舉辦「社群會議」。去年也有約30家日本企業參與,而PCI SSC正計畫以社群會議的舉辦時程為目標,發布各類相關資訊。
事實上,上週在美國舉辦了PCI SSC的社群會議,當時我也藉此機會談到了今天提到的相關內容。10月將在歐洲舉行,接著11月則會在馬來西亞的吉隆坡舉辦。
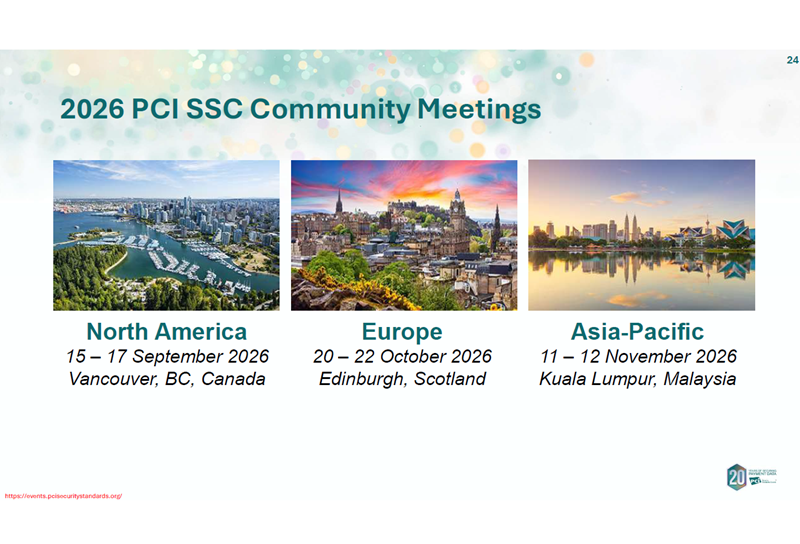
屆時預計將發布比我今天所提內容更詳盡的資訊,因此若您有機會,誠摯邀請您親臨現場。雖然是海外行程,想必相當辛苦,但仍希望您能設法安排,親自參與。
雖然我剛才提到今年是成立20週年,但我認為PCI SSC的使命今後應該也不會改變;我們的宗旨是盡可能徵集各位的意見,並將其運用於未來的資料安全工作中。正因希望聽取各方意見,這便是我今天想傳達的訊息。我的發言到此結束。感謝各位的聆聽。