2026年10月13日8:00(JST)
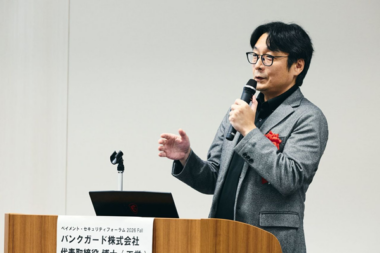
【日本】バンクガードは、絵文字の手入力の難しさを利用し、リアルタイムフィッシングを困難にする一方で、同時に従来のワンタイムパスワード(OTP)と同等の運用のしやすさを実現する「絵文字認証」を開発しました。絵文字認証はパスキーの補完として活用できるほか、単独でも会員サイトのログインや3-Dセキュアに使うことが可能です。スーパーワンタイムパスワード(スーパーOTP)と名付けた絵文字認証の原理について、バンクガード 代表取締役博士(工学)が解説しました。(2026年9月25日開催「ペイメント・セキュリティフォーラム2026 Fall」の講演より)
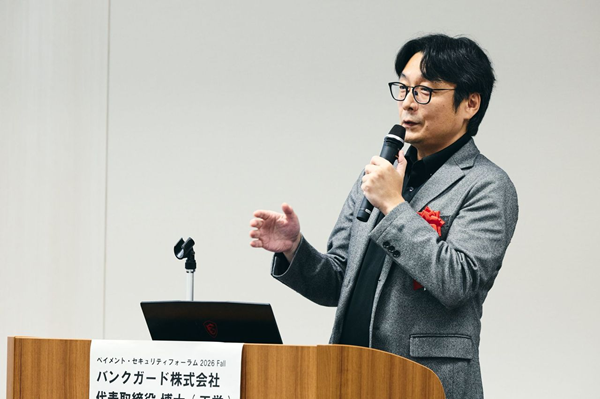
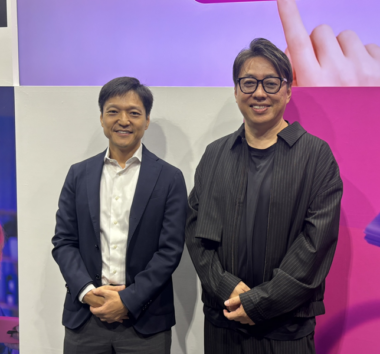
バンクガード株式会社 代表取締役博士(工学)(情報イノベーション専門職大学客員教授フィッシング対策協議会 技術・制度検討WGメンバー) 藤井治彦氏
絵文字認証は絵文字の手入力の難しさを利用
OTPと同等の使いやすさ実現
本日は、「絵文字認証でパスキーを強化」という話をさせていただきます。本発表の趣旨は、3つのポイントです。1つは、絵文字認証の原理と運用。2つ目はパスキーを補完すること。3つ目はパスキーと併用しなくても単独でも使えることです。この3つのパートに分けて、解説します。
1つ目の「絵文字認証の原理と運用」は、絵文字認証が絵文字の手入力の難しさを利用していることです。「手入力」というキーワードは重要です。リアルタイムフィッシング攻撃を防御する方法は3通りです。テイクダウンかパスキーを使うか、そして、手入力の困難さを使うかです。全部を使っていただけると一番安全です。
絵文字認証は、絵文字の手入力の困難さを利用して、リアルタイムフィッシングを困難にする方式です。ここからが重要で、同時に従来のOTPと同等の運用のしやすさを実現しています。この技術は、従来のOTPと同じ運用性、利便性で、説明書がなくても誰でも使えることを実現しています。
この技術は100%全員が使えることが強みです。9割の人しか使えないとか、7割の人しか使えない技術を否定はしません。ただし、「その残りの使えない人」が引っかかってしまうわけですから、そこを防御することは重要です。
2番目は、パスキーを補完することです。パスキーは、大変素晴らしいですが、使えない利用者が一定数います。それを考えるとOTPを使わざるを得ないフェーズがあります。つまり、手入力やOTPを減らしているだけで、本当は残っていて、そこが攻撃される。パスキーが攻撃されてもバックアップ認証として利用可能です。多要素認証はフィッシング対策として、複数使うというのが私の持論です。何か1つの認証方法に頼ると、そこがやられます。バックアップの認証として絵文字認証を使うと劇的な効果が出てくるわけです。
3番目は、単独でも活用で、何かの技術に依存していない独立認証技術です。絵文字認証は単独でも、会員サイトのログイン時などの3-Dセキュアにも使えます。数年に一回しか使わない場合も、この技術が使え、流行り廃りもありません。
永遠に解けない「暗号鍵の共有」問題を研究
私は藤井治彦、博士で、NTT研究所の出身です。武蔵野通研と呼ばれる研究所で長く研究を続け、二経路認証を発案しました。電話認証とは、届出電話認証のことで、ウェブサイトのログイン時に電話をかけて、発信者番号を飛ばしてログインする。その基本特許を取っています。それで博士号を取り、NTTグループから製品化しました。
私はこの分野に入って、もう25年ぐらいです。ログイン時のパスワードの代替、多要素認証、二要素認証、絵文字認証、電話認証など、ずっと同じことをしています。暗号の研究者をやっていた当時、暗号の世界で解けない問題として、「パスワードもしくは公開鍵をどうやって相手に安全に届けるんだ問題」というのがあります。また、「生体認証をどうやって安全に登録するんだ問題」、「鍵共有問題」と言いますが、永遠に解けないです。それが、電話認証、二要素認証、絵文字認証を使うと一部は解けています。実質効果が出ているということです。
単独導入とパスキー併用について説明します。絵文字認証のことをスーパーワンタイムパスワード(スーパーOTP)と呼んでいます。スーパー OTP単独での認証もできます。会員サイトのログインの認証、3-Dセキュアの本人認証に利用できます。パスキーと併用しても問題ありません。
仮にパスキー、SMSが破られた時にバックアップできます。通常ログインをパスキーで行っていただいても、登録・変更・回復に残っている OTPを強化でき、パスキー未利用者向けの認証にも活用できます。単独で導入でき、パスキー導入後も併用できます。
リアルタイムフィッシング攻撃とは、フィッシング画面にID・パスワードを入力させます。こういうシンプルな攻撃ほど、攻撃コストが安いためキツイです。スーパーOTPはこれに特化したおススメの技術です。
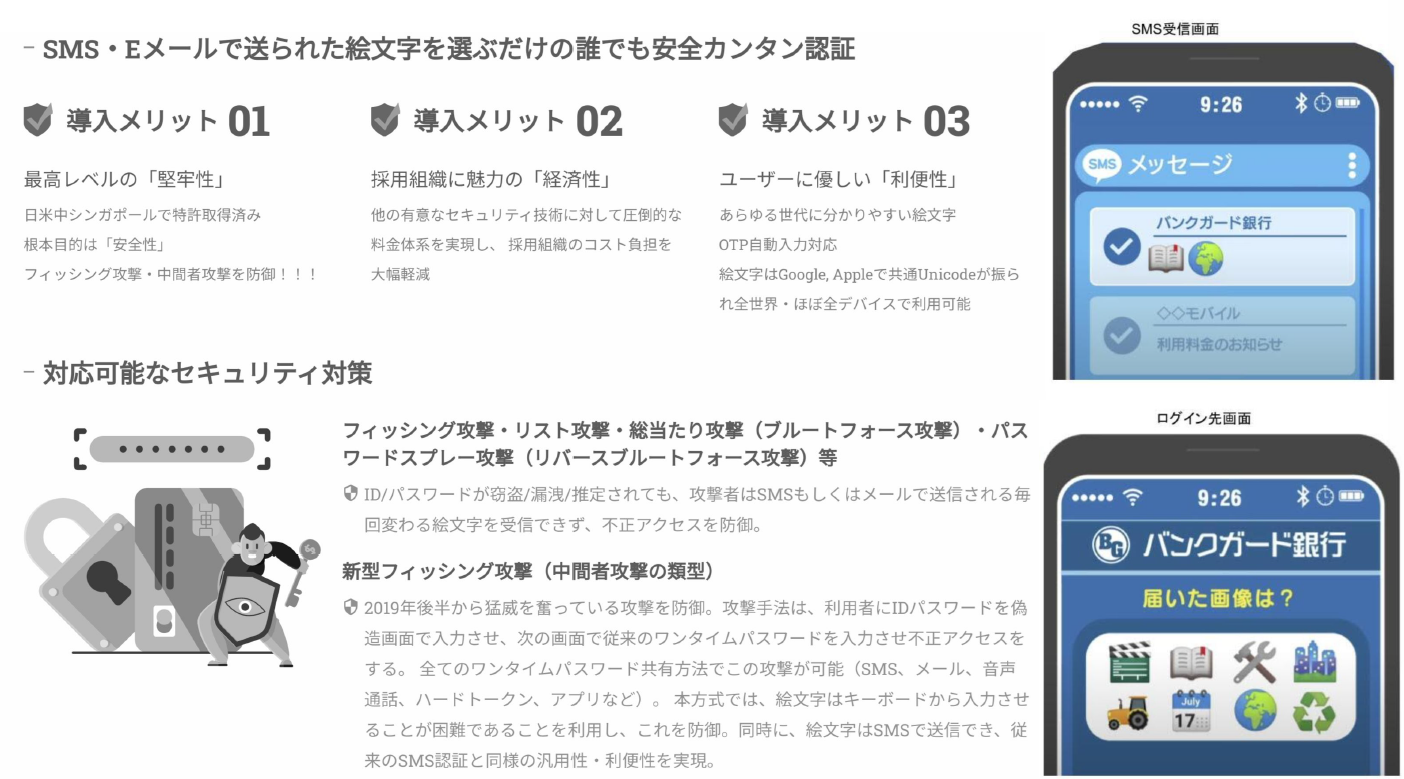
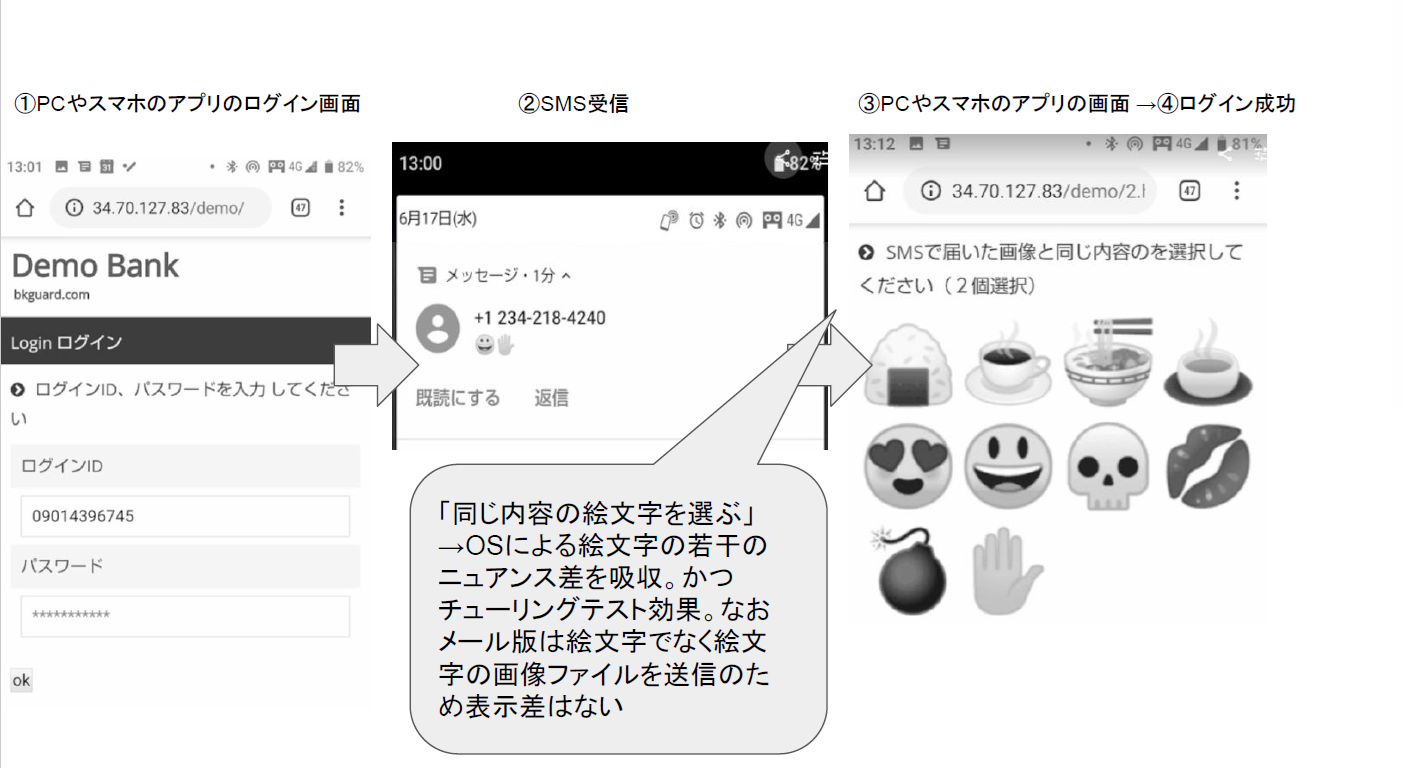
スーパーOTPとは、これまで数字入力で行ってきた本人確認を絵文字・画像で行う新しい二段階認証システムです。いつものように ID やパスワードを入力すると、メールや SMS にて毎回変わる画像が送られてきます。あとは質問画面の中から送られてきた画像を選択するだけです。
受信者には通信料がかかりません。通常のOTPは、利用者と正規ウェブサイトの間に偽サイトを割り込ませることで突破されてしまいました。利用者が偽サイトと気づかずに送られてきたOTPをキー入力してしまうと、入力した情報を盗み取られてしまい、その結果、不正なログインを許してしまいます。
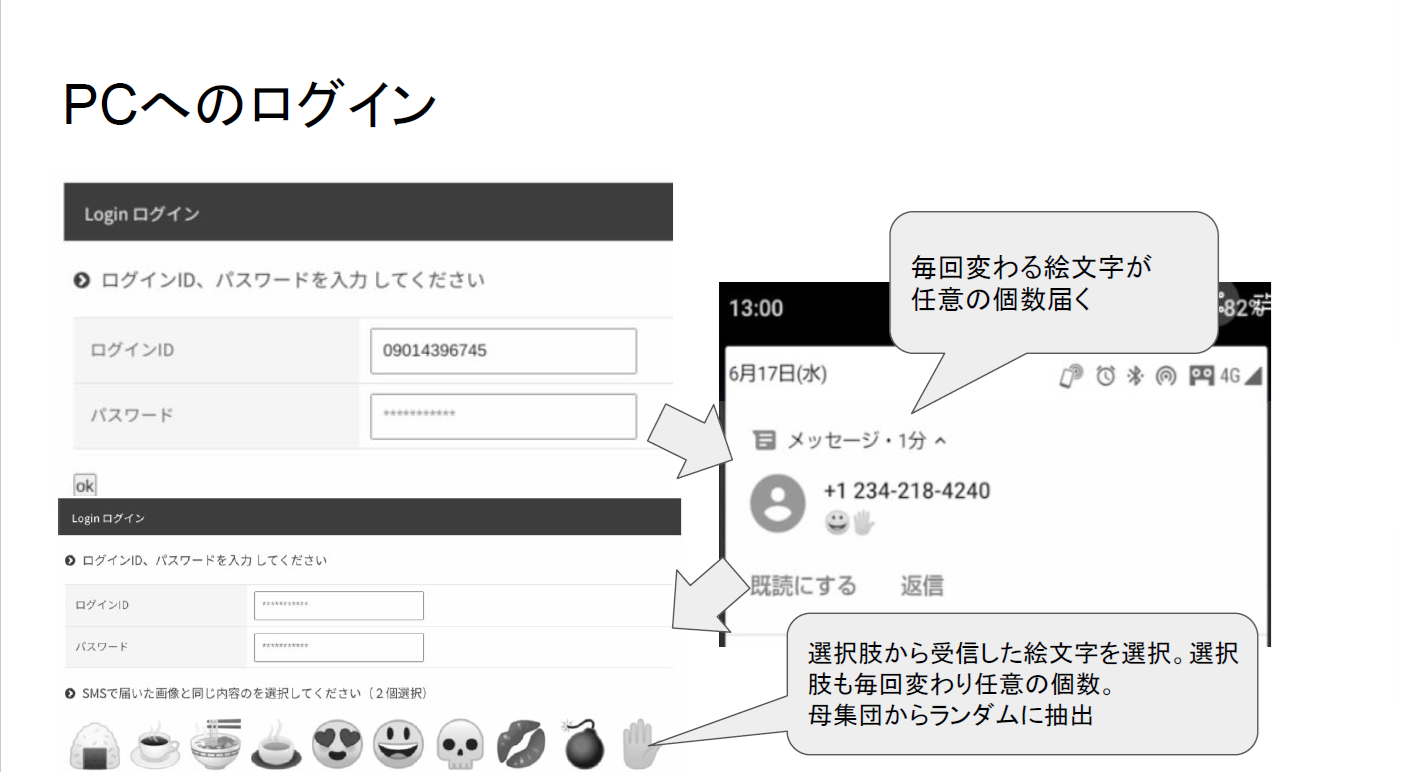
一方、スーパーOTPの場合は、数字ではなく絵文字です。そのため、偽の入力フォームを用意しても、絵文字はキー入力できません。また、偽の画像選択画面を作ろうとしても、利用者が受け取った画像を予測した選択画面を作ることはできません。したがって、利用者を不正なログインから守れます。なお、SMSでなくメール版でのご利用も可能です。日本、アメリカ、中国、シンガポールの4カ国で特許を持ち、特許庁協賛の発明大賞・奨励賞などさまざまな賞を受賞するなど、フィンテック市場の第一線を走り続けています。スーパーOTPは、圧倒的な安全性と誰でも簡単に利用できる利便性を兼ね備えた with コロナ時代のネットセキュリティを担う新時代の認証ツールになります。
リアルタイムフィッシング攻撃はOTPを無力化
インターネット上の認証の大崩壊に
リアルタイムフィッシング攻撃は、フィッシングサイトに導かれたユーザーが、利用者 ID、パスワードを入れてしまいます。ハッカーは正規サイトにそれを入れると、正規サイトから利用者にパスワードが飛びます。ハッカーの方には行かないから安全だと思われていましたが、利用者が開いているのは偽装サイトです。「届いたOTPを入れてください」と指示が出て、利用者は何の疑いもなくキーボードから「パパパッ」と入れてしまう。この「パパパッ」というのがキーワードです。キーボードから「パパパッ」と入れちゃうと、ハッカーがそれを盗み見て、正規サイトに入れてログイン成功、たったこれだけなんです。
これは正規サイトから来ているから、DMARCは正しい。正しいメールだから信じて入れてしまう。DMARCは 素晴らしい技術ですが、OTPは正規なので、利用者も絶対信じてしまうわけです。そこを突いた攻撃です。
OTPだけは難しく、SMS、メールとか関係ありません。ハードウェアのOTPでも同じ攻撃ができます。アプリや音声通話も同じで、同様の攻撃ができます。詳しくは私の博士論文見てもらえばと思います。OTPに英字や記号を入れたとしても、「パパパッ」と入れられるんだったら全部同じということです。インターネット上の認証の大崩壊ということです。
後編は明日紹介

■お問い合わせ先
 バンクガード株式会社
URL: www.bkguard.com
Mail: fujii@bkguard.com