2026年10月23日7:00(JST)
【日本】DGビジネステクノロジー(DGBT、日本・東京)は、「ECサイトにおけるセキュリティ対策に関する調査」を実施した。
AIを活用したサイバー攻撃への警戒と防御策が叫ばれる中、EC事業者はこれと並行して「決済やアカウントを狙った身近な不正利用対策」にも継続して取り組む必要がある。同調査では、3Dセキュア2.0の原則義務化以降における不正発生件数の変化をはじめ、不正の原因究明を阻む要因や損失額の把握状況など、ECサイトが直面するセキュリティのリアルな実態が明らかになった。
「クレジットカード・セキュリティガイドライン」により、2025年3月末までにすべてのEC加盟店へ「EMV 3-Dセキュア(3Dセキュア2.0)」の導入が義務付けられ、EC業界の不正対策は大きな転換点を迎えた。
しかしその一方で、決済認証をすり抜ける手法やアカウント乗っ取りなど、不正の手口はより高度化・多様化している。さEC事業者では、専門人材や調査リソースが不足し、「不正が発生しても実態を把握しきれない」という新たな課題に直面しているという。
そこでDGBTは、ECサイトの運営現場が抱えるセキュリティ対策の実態と課題を明らかにするため、「ECサイトにおけるセキュリティ対策に関する調査」を実施した。
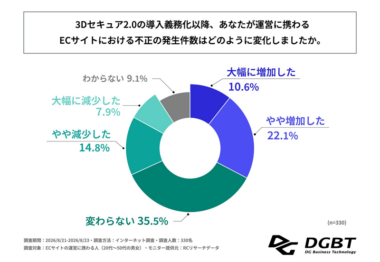
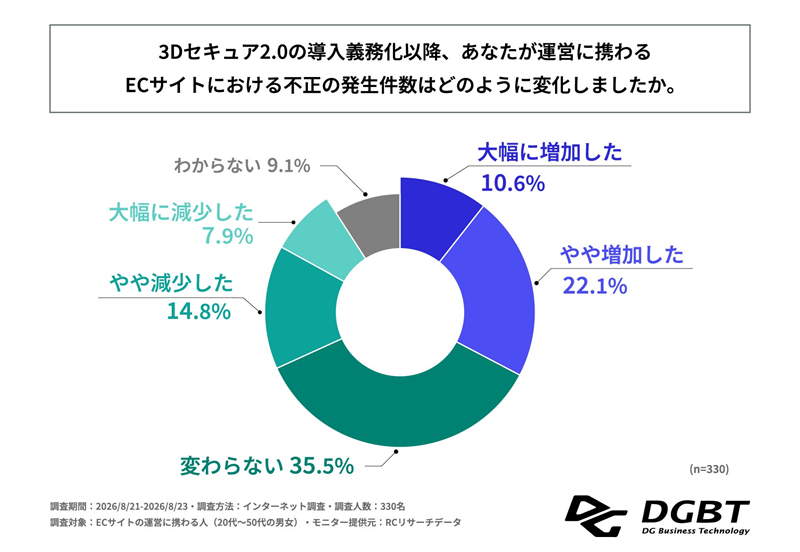
同調査によると、全体の68.2%が、3-Dセキュア2.0の原則義務化以降も不正の発生件数の減少を実感できず、「増加した」(32.7%)が「減少した」(22.7%)を上回る結果となった。
最多は「クレジットカードのなりすまし利用(3-Dセキュア突破・すり抜け)」(32.4%)だ。セキュリティ対策担当者では、なりすましやアカウント乗っ取りなど複数手口への警戒感が約5割にのぼる一方、非担当者の最多回答は「特になし」が29.7%となった。
今後強化したいセキュリティ対策の1位は「社内セキュリティ体制の構築・従業員教育」(33.6%)となった。担当者では59.4%、非担当者では22.3%と、37.1ポイントの差となった。
不正の原因特定として、全体の34.5%が、発生した不正の原因や手口を十分に特定できていなかった。
また、損失額の把握では、全体の32.4%が、直近1年間の不正被害による損失額を把握できていなかった。
原因究明を阻む要因として、1位が「セキュリティの専門知識を持つ人材の不足」(27.9%)、2位が「不正の手口の高度化・多様化」(27.3%)、3位が「最新の不正手口に関する情報不足」(26.7%)となり、僅差となった。(paymentnavi 編集チーム)