2026年10月28日9:02(日本标准时间)
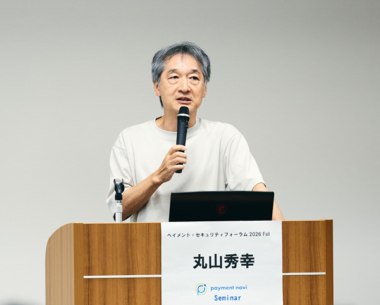
【日本】特殊诈骗和网络安全犯罪正逐渐演变为社会问题。围绕信用卡的安全攻击也是其中之一,但现实情况是,仅靠支付行业已无法完全防范日益狡猾的网络钓鱼攻击等威胁。作为支付领域的专家,丸山秀幸先生在回顾堪称反欺诈历史的信用卡发展历程的同时,还就海外及日本国内支付安全对策的最新动向发表了见解。(摘自2026年9月25日举办的“2026年秋季支付安全论坛”演讲)
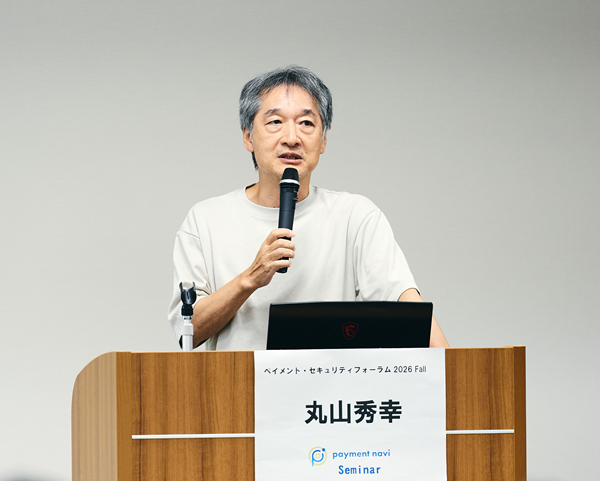
丸山秀幸先生(支付领域专家)
仅靠支付领域的对策已难以
应对 日益演变为社会问题的网络安全
本次议题定为“海外及国内支付欺诈防范的动向”。在“Payment Navi”的“安全论坛”上,自其前身“信用卡安全论坛”时代起,我已有约10年的演讲机会。每次论坛都将“国内外支付反欺诈对策的动向”作为主要议题,本次从广义上来说也是如此。
信用卡的历史,换言之,也可以说是反欺诈的历史。因此,本次我想稍微回顾一下过去的情况。在信用卡支付生态系统中,持卡人在商户处使用卡片,同时存在发卡机构和收单机构。过去,安全对策仅针对该支付生态系统内部,但如今仅靠系统内部的反欺诈措施已难以应对,支付领域之外的AI和密码等技术也逐渐被纳入对策范畴。
从超越支付生态系统的角度来看,支付反欺诈措施可以说已经演变为网络安全措施本身。
拥有30年以上支付行业经验
安全对策迈向下一代
我曾供职于万事达卡(Mastercard)和美国运通(American Express)。在支付行业工作已逾30年。在此期间,我曾负责安全相关工作,大约从2015、2016年左右开始,经济产业省与行业团体共同成立了“信用卡交易安全对策协议会”,我从该协议会成立之初便担任委员。如今,我以自由职业者的身份开展工作。
对“欺诈”的认知与定义存在差异
发卡机构视角与商户视角
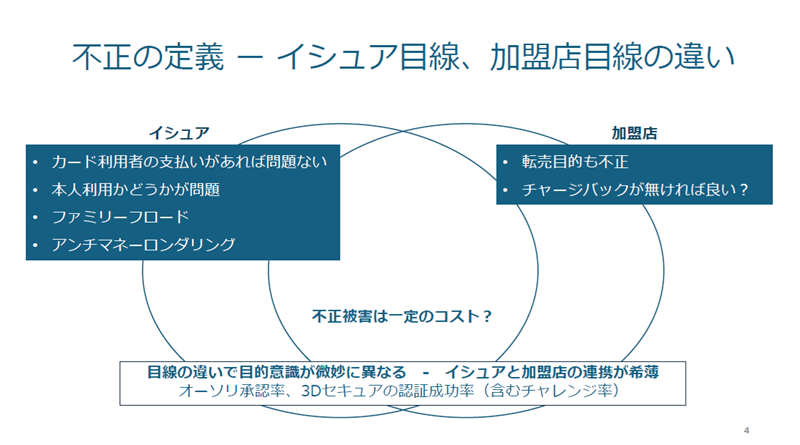
关于“欺诈”的根本定义,多年来我个人一直感到发卡机构视角与商户视角之间的差异是一个问题。原因在于,从发卡机构角度看,欺诈行为与从商户角度看,既有重叠之处,也有不同之处。
简而言之,发卡机构眼中的“欺诈”,就是向日本信用卡协会报告的那些数据。具体来说,包括“伪造卡”和“卡号盗用”,原则上,非持卡人本人(即第三方)使用信用卡的行为均被视为欺诈。
此外,最近发卡机构似乎也开始将“非第三方使用”的欺诈行为——换言之,即“可能是持卡人本人所为”的欺诈行为——视为一个问题。这种欺诈行为在海外早被称为“家庭欺诈”(Family Fraud)或“朋友欺诈”(Friendly Fraud),具体表现为:孩子擅自用卡进行打赏,或游戏充值时被擅自使用父母的信用卡等情形。
此外,发卡机构还必须防范洗钱(Money Laundering)等欺诈行为,在日本国内,此类行为属于《犯罪收益转移防止法》的监管范围。
另一方面,从商户的角度来看,以转售为目的的商品购买也属于欺诈行为。实际上,限量商品、门票等的高价转售曾引发广泛热议。不过,这些数据并未被纳入日本信用卡协会的欺诈损失报告中。我认为,这种认知和视角上的差异正是亟待解决的问题。
此外,商户方面往往倾向于认为,只要引入了3-D Secure且没有发生退款,就意味着没有遭受欺诈损失。而从发卡机构的角度来看,持卡人的申诉会被作为欺诈行为处理,因此在这方面也存在认知差异。
发卡机构视角与商户视角的相同
格局 公司内部对欺诈的看法也各不相同
我经常看到这样的场景:在同一场会议上,发卡公司的授权统筹部和商户管理部的两位部长并肩而坐,却会互相惊讶地问道:“诶,是这样吗?”“既然连信用卡公司内部都无法协调配合,真的能有效防范欺诈吗?”这是我个人一直深有感触的问题。在行业外人士看来,信用卡公司似乎正在利用AI实施最先进的欺诈防范措施,但与商户方的实际感受存在些许差异,这一点我个人非常在意。
实际上,这已经对所谓的授权通过率和3-D Secure认证率产生了明显影响,绝非轻易能解决的问题。就欺诈的定义而言,由于授权和3-D Secure是从发卡机构的角度进行管理的,因此商户方面表示必须由各公司自行采取针对性措施。
通过磁条读卡器窃取
信息 购买奢侈品牌小件商品后立即转卖
回顾欺诈行为的历史,我刚进入信用卡行业时,芯片支付自然还不存在。那当然也是没有互联网的时代,属于磁条卡的时代。当时,关于制造伪造卡的传闻时有耳闻。在所谓的CAT终端(共享终端)中,有作为兼职人员潜入的欺诈团伙成员,在磁条读卡器处安装了存储卡。虽然大小仅如火柴盒一般,但若放任不管3个月、6个月,刷卡信息便会不断累积其中,从而被窃取。其中自动积累的卡信息,往往是企业用卡或大额消费卡的信息。利用这些信息制作伪造磁条卡并进行非法使用的行为,曾是当时安全界热议的话题。
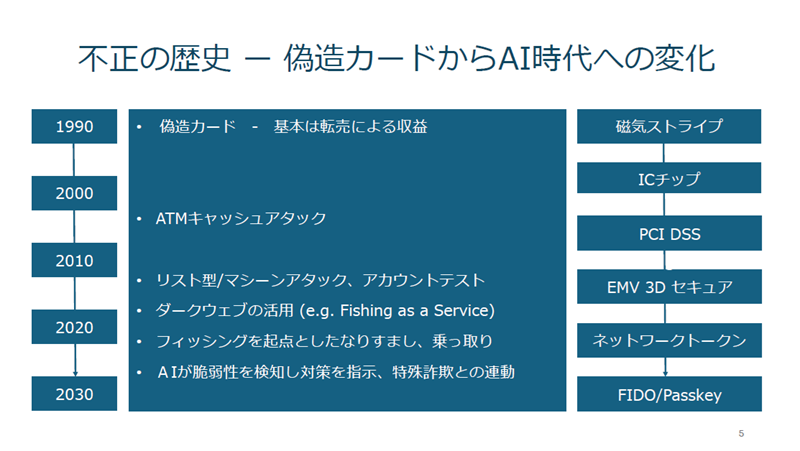
若要说当时这种窃取卡号的方法与现在有何不同,我个人认为仅仅是转移到了线上而已。至于窃取卡号后的用途,其基本思路——即购买商品后转卖——并没有太大变化。
如今,欺诈活动的主要战场已转移至线上,商品配送、智能快递柜的使用等必要环节也发生了变化,但像特殊诈骗中出现的群体性诈骗行为自那时起就已存在,我认为这仅仅是随着时代变迁,作案手法在不断进化罢了。
防御型AI和攻击型AI,哪一方更强?
PassKey的引入速度比海外要慢
随着诈骗手法的不断演变,防范措施自然也必须随之调整。例如,为了防止磁条被轻易伪造,我们已将其升级为芯片卡。同样地,我认为我们正逐步迈入3-D Secure、安全令牌和PassKey的时代。在此期间,PCI DSS也定期进行版本更新,据说2027年将推出下一个修订版本。
从欺诈犯罪的历史来看,其手法已从所谓的伪造卡时代转变为盗取卡号的时代。AI也被广泛应用。实时钓鱼攻击也已司空见惯。无论是冒充还是账户劫持,尽管随着时代变迁,犯罪手法在不断变化,但犯罪分子的存在始终未变。此外,犯罪规模正在逐渐扩大,这也是不争的事实。
在当今的AI时代,有报道称AI会检查目标企业系统的漏洞并据此发起攻击;也有企业利用AI分析欺诈信息,将其作为防范措施用于检测。曾有人问我:“如果是‘AI对AI’的情况会怎样?”也就是说,当AI处于攻击方和防御方时,哪一方的AI会获胜?我个人认为,攻击方会获胜。
防守方基本上不得不首先考虑如何防止以往发生过的攻击模式重演,一旦发生则尽早阻止。采用AI进行防御的一方,其优势在于能够通过分析历史数据,尽可能快速地阻止二次损害的发生。而攻击方则相反,为了突破这一防线,会去寻找系统中的漏洞。听说目前各公司的电商网站,包括银行、证券公司等,都暴露了大量漏洞。也听说即使进行修复,也难以跟上漏洞出现的速度。既然如此,攻击方显然更具优势。
此外,在认证方法方面,我认为应将FIDO2和密钥作为安全措施加以引入。说到密钥,这正是我最深切感受到日本与海外在推广速度上存在明显差距的地方。正如日本警视厅和警察厅在证券诈骗案件中曾大力推动其采用那样,我认为不仅证券公司,银行、网上银行、信用卡公司、大型电商平台以及各类平台运营商也都应予以采用。
了解安全对策的方法
介绍可用于获取信息的网站
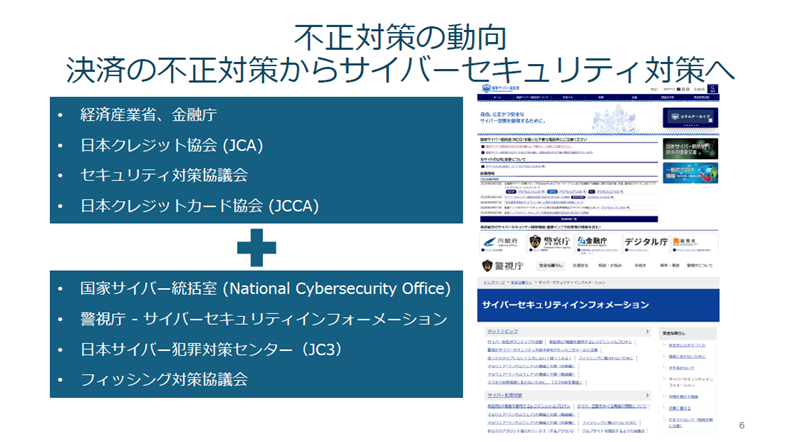
就反欺诈对策的趋势而言,已从单纯的支付反欺诈转向网络安全对策。说到支付反欺诈,主要涉及磁条、芯片、3-D Secure以及网络令牌等技术。支付反欺诈措施仅限于品牌方提供的范围,因此仍需实施网络安全层面的反欺诈对策。
关于安全对策,我认为应关注国家网络安全办公室(National Cybersecurity Office)、警视厅网络安全信息中心、日本网络犯罪对策中心(JC3)以及反网络钓鱼协议会发布的信息,以掌握整体趋势。由于支付本身只是整体犯罪中的一部分,因此我认为应以网络安全为核心,在此基础上再延伸至支付相关领域。
感谢各位的聆听。