2026年10月29日9:00(日本标准时间)
【日本】快速发展的BNPL(先买后付)支付,在其便利性背后,欺诈手段正变得日益复杂和多样化。与窃取支付信息的信用卡欺诈不同,BNPL欺诈的攻击目标是身份信息或账户本身,因此需要针对从账户注册到支付及使用变更的“整个客户生命周期”制定防御措施。日本后付结算服务协会将就BNPL特有的欺诈行为及利用AI的防御措施等内容进行讲解。(摘自2026年9月25日举办的“2026年秋季支付安全论坛”演讲)
日本后付结算服务协会 猿渡英华女士(Paidy合同公司运营副总裁)
日本与海外不同的BNPL
起源历史 便利店后付和货到付款的便捷形式
我是后付结算公司Paidy的运营副总裁猿渡。我负责横向统筹客户支持、加盟店审核、欺诈调查、债权回收等8个团队的运营工作。今天,与其说要谈论安全技术方面的问题,我更希望从BNPL运营的角度出发,重点介绍哪些环节容易成为欺诈攻击的目标,以及需要采取哪些应对措施。
本次我通过行业组织“日本后付结算服务协会”登台发言。BNPL协会的主要会员包括Net Protection、GMO Payment Service、雅玛多运输、Paidy等。由于BNPL是一种简便的支付方式,部分领域尚未受到法律法规的规范,因此本协会正致力于制定加盟店审核规则,并引入恶质加盟店信息共享系统等措施。此外,我们还与经济产业省、消费者厅等机构保持沟通交流,共同致力于推动行业的健康发展。
我希望能向大家介绍从BNPL一线观察到的欺诈行为及其应对措施的最新动态。首先关于“BNPL”这一术语,特别是在日本,它是近五、六年,即新冠疫情之后才出现并逐渐被广泛使用的。BNPL即“Buy Now Pay Later”,直译为“先买后付”,虽然信用卡等也符合这一概念,但作为通用术语,BNPL通常指不使用信用卡的简易后付结算方式。
虽然这个词源自海外,但在日本的产生背景却有所不同。日本原本就有的便利店后付、以及被称为“货到付款”的代收代付等服务,如今以更便捷的形式提供,这就是BNPL。大和运输加入协会,正是源于这一趋势。
其特点在于无需办理信用卡即可使用,购买或消费时操作简便;由于无需事先申请信用卡,因此许多服务既省时又省去繁琐手续,操作简便。在确认商品后再付款这一点,与一般的后付方式相同。
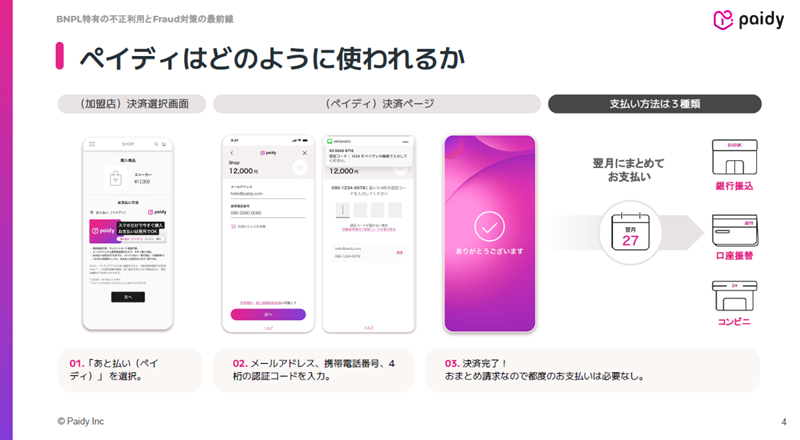
部分服务还支持分期付款,在海外被称为BNPL的服务商中,Paidy也提供3期、6期等分期付款服务。免收后付结算手续费和分期手续费也是其特点之一。
最近,出现了具有类似BNPL特征的信用卡服务,以及类似信用卡的BNPL服务,两者的界限变得模糊。因此,我总结了典型的BNPL与信用卡之间的区别。共同点在于,两者基本上都是后付方式,即购买后于次月支付,或于次月及以后支付的服务。
我认为两者的主要区别在于使用入口。信用卡需要单独办理发卡和签约手续。而BNPL的特点是,只需使用手机号码或电子邮箱,仅通过智能手机即可完成所有手续,立即可用。
最大的区别在于支付完成时的支付凭证信息。信用卡以信用卡信息作为核心支付凭证,而BNPL服务并不以信用卡号为前提,因此账户信息基本上就是支付凭证。
在信用评估方面,典型的BNPL服务也与信用卡不同。信用卡通常在开户时进行审核,例如授予30万日元的信用额度,用户可在该额度内消费;而BNPL则基本是在每次交易时进行审核,且多数服务支持次月一次性结清。
关于支付方式,我认为循环付款是信用卡特有的。支付方式上也存在一些差异:信用卡通常采用银行账户自动扣款。而BNPL服务大多灵活支持便利店支付和银行转账,虽然也可以使用银行账户自动扣款,但其特点在于支付方式的选择更加灵活。
Paidy也提供多种服务。作为典型的BNPL服务,其“次月一次性付款”功能中,用户需在支付方式中选择名为Paidy的后付方式。由于我们没有“开立账户”这一概念,因此即使没有账户,只需输入电子邮箱地址和电话号码即可进入认证步骤。系统会向您的电话号码发送一次性密码,输入后即可完成支付。“下个月一次性支付”是我们作为典型BNPL服务的特色,即在每次支付时进行审核,并允许您在下个月一次性结清款项。
93
%的信用卡号被盗案 BNPL的整个流程都可能成为攻击目标
虽然BNPL在流程和关联性上存在差异,但作为支付手段,它与信用卡有许多重叠之处。不过,我认为两者的攻击目标有所不同。
常见的攻击手段包括网络钓鱼、账户劫持、短信验证等。就攻击目标而言,针对信用卡的攻击重点在于如何窃取信用卡号。相比之下,由于BNPL本身并不涉及信用卡号,攻击往往会针对从账户创建到购买的整个流程,以及账户本身。
根据日本信用卡协会的数据,93%的信用卡欺诈案件是由信用卡号被窃取引起的。具体来说,在2025年的统计数据中,510亿日元的损失金额中,有93%(即475亿日元)源于卡号盗用。谈到信用卡号的欺诈行为,我认为犯罪分子的攻击目标将集中在如何窃取信用卡号上。
回顾迄今为止打击信用卡支付欺诈的历史,由于当时主要采用磁条技术,因此曾出现过“盗刷”等窃取卡片信息的攻击手段。为此,行业逐步向IC芯片过渡;随着电子商务的普及,无需实体卡的支付方式日益扩大,此时便需要进行身份验证,进而引入了3-D Secure安全验证机制,整个行业由此不断演进。就信用卡而言,迄今为止的防御措施演进,核心在于如何在支付环节设置防护壁垒。
另一方面,BNPL的攻击目标又是什么呢?信用卡的攻击思路在于如何窃取卡号、有效期和安全码等凭证,从而盗取受害者的账户、卡片信誉和信用。而对于BNPL,攻击的核心在于:从账户创建阶段就开始冒充他人,或提供虚假信息、欺骗系统来创建账户,并对其进行非法利用。
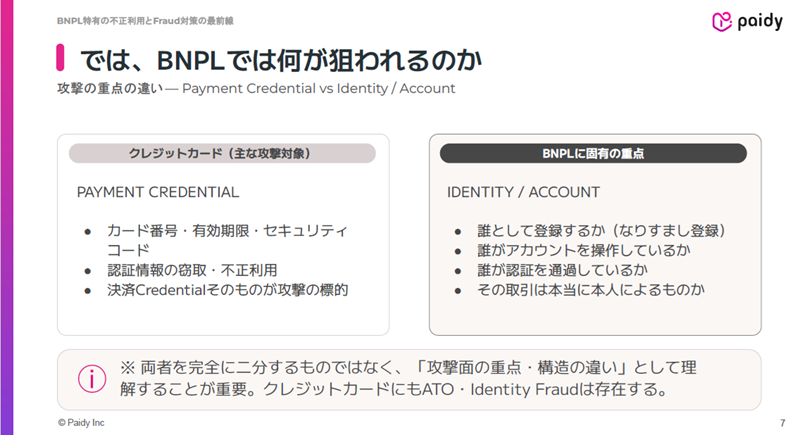
无论是注册时冒充他人,还是在本人注册后劫持账户由他人操控,抑或是篡改交易是否真正由本人发起,这些都是欺诈行为的常见手段。
受攻击的整个
账户生命周期 身份验证与本人确认相似但不同
信用卡的重点在于支付瞬间对卡号进行验证。反过来说,这正是最关键的环节,只要在此处筑起防线,就能有效防范相当一部分欺诈行为。
至于“先买后付”(BNPL),由于其作为简易支付方式的特性,整个“账户旅程”——即用户从搜索商品、在商户处加入购物车、选择支付方式完成购买,直至收到商品并完成付款的整个过程——都可能成为欺诈的目标。因此,如何全面保障整个流程的安全,以及识别风险所在并针对性地建立防护壁垒,就显得尤为重要。
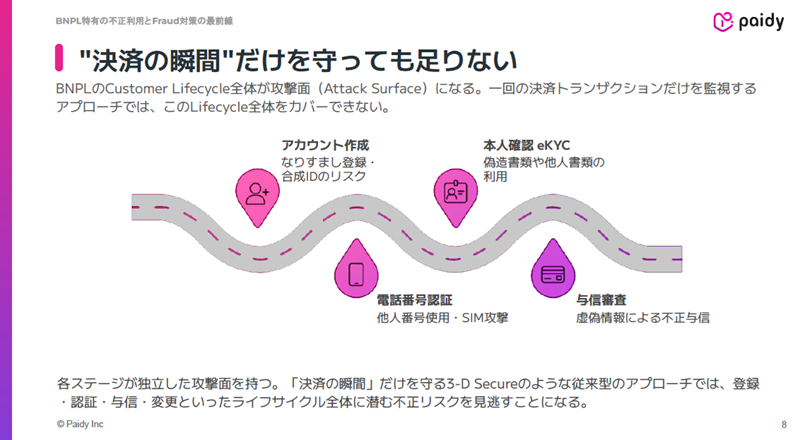
“身份验证”阶段与“本人确认”阶段看似相似却略有不同,但我认为两者都至关重要。“身份验证”即所谓的KYC(了解你的客户),是指通过个人编号卡或驾驶证核验姓名、出生日期、住址等“你是谁”的属性信息。
在此方面,海外也存在伪造日本驾驶证的情况,针对这一环节的攻击也时有发生。相比之下,“本人确认”则依据《防止犯罪收益转移法》,以eKYC(电子身份认证)为主流,即通过在线方式完成所有相关的身份验证。此前主流的“H方式”——即拍摄照片并由人工结合照片进行最终判断的方法,由于伪造情况过于普遍,将于明年起被禁止,届时将仅采用IC芯片读取方式。虽然严格执行身份验证很重要,但仅靠这一点还不够,接下来需要进行“当人确认”。
身份验证的核心在于确认“当前进行操作的,是否正是已完成身份验证的本人?”。这需要借助短信一次性密码、设备认证、生物识别等手段。根据账户活动情况,适时进行此类身份验证至关重要。
例如,当长期未使用的账户突然发生支付交易、出现与以往不同的购买行为,或一次性到账大额资金等情况时,需实时监测账户动态,并在此时要求进行额外认证,采取此类风险防范和反欺诈措施,对BNPL服务商而言至关重要。
虽然身份验证方面的法律法规目前正在不断收紧,但仅靠这一点仍无法完全防范欺诈行为,必须综合考虑整个流程中的风险,例如通过身份验证后账户被劫持、商户账户被劫持等问题。
特别是在身份验证方面,围绕验证码的攻防战中,以最近的攻击手法来看,网络钓鱼攻击始终会以一定程度存在。此外,还存在一种实时攻击手法:当用户在假冒网站上输入一次性密码的瞬间,攻击者便在后台直接抄录该密码并成功登录。
受骗者会按照指示
行事 社会工程学威胁
近年来日益猖獗的社交工程攻击,是一种单纯欺骗人的手段。由于完全欺骗了本人,导致本人上当受骗并按要求采取行动,因此系统方面很难检测到这种攻击手法。例如,在兼职工作中结识的人欺骗了本人,导致本人完成了身份验证。经常听到这样的案例:有人被在交友软件上结识的人、关系不深的人或仅略有交集的人所唆使,从而代为注册账户、将账户移交出去,或是泄露了认证信息。虽然设备劫持和系统相关攻击也占一定比例,但就数量而言,近期社会工程学攻击造成的损失尤为突出。
我认为从犯罪者的视角来看也很重要。我们既提供了无需身份验证、仅支持次月一次性支付的服务,也提供了经过身份验证、可进行大额消费的服务。但对犯罪者而言,真正有价值的是那些已完成身份验证、拥有一定可用额度且信用评分较高的账户,因此针对此类账户的攻击已成为主要目标。具体来说,就是那些已完成身份验证、通过eKYC审核、有使用记录且拥有一定可用额度账户。
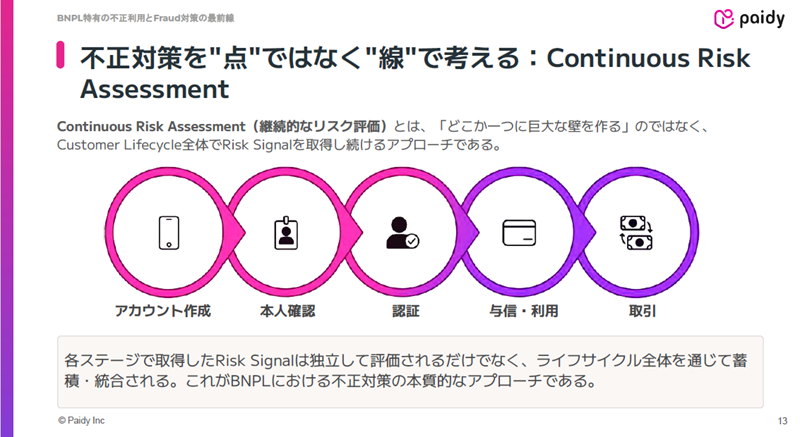
再次强调,在BNPL业务中,关键在于在降低用户使用门槛的同时,在必要环节实施必要的防护措施。针对持续的风险评估和整个流程,不应在某处设置一道巨大的壁垒,而应不仅在支付环节,更需从账户创建、支付到最终还款的全流程中持续进行风险评估,并在必要环节采取相应的防御措施。
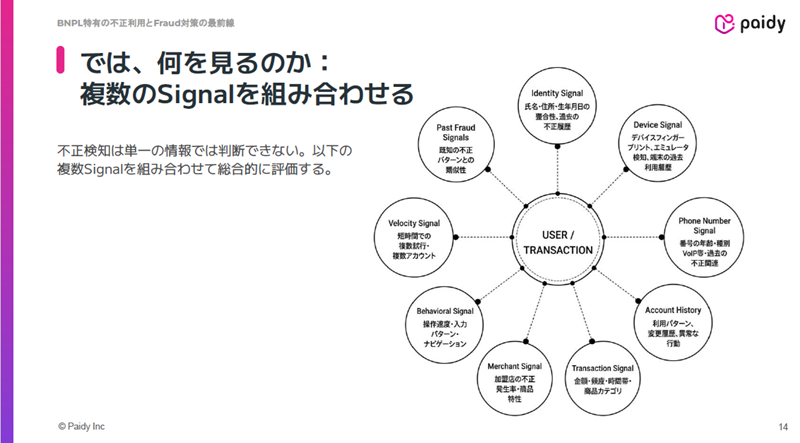
在欺诈调查中,我们特别重视身份验证环节,即核对商户端输入的信息与本公司记录的信息是否一致。
在设备信息方面,关键点包括:是否存在单个账户被多台设备登录的记录、实际使用方式及使用模式的识别,以及是否仅针对高转售风险的商品进行攻击等。关于网络钓鱼,我们会分析被钓鱼账户的活动行为,将其归纳为特定模式以实现早期发现,并采取预防措施。
若彻底实施反欺诈措施,繁琐的操作就会增加
简易支付方式BNPL面临的博弈
防范欺诈的关键在于事前防范,以及事件发生后的早期发现和客户保护。其中,我认为仅靠系统或规则是远远不够的。在运营层面,如何在人工干预的同时不断优化系统,这一点至关重要。基本原则是基于规则,从源头阻断已知的交易模式。
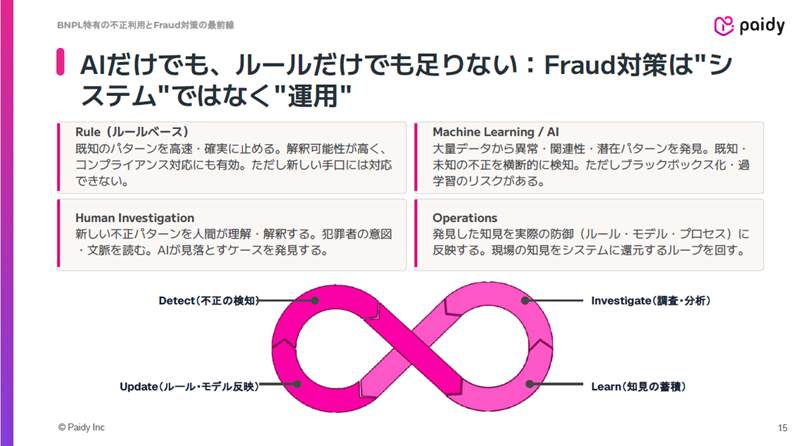
虽然这需要不断更新,但其方法是识别欺诈率较高的购买行为,将其逻辑化,从而阻止交易通过。同时,利用机器学习,通过AI从海量数据中识别特定模式的方法也至关重要。
但仅靠这些,终究无法完全杜绝所有问题。我认为,无论发展到何种程度,人工调查都始终是必要的。在运营方面,必须将实际反映在规则模型流程中的内容切实落实并形成闭环,只有将这两者结合起来,才能真正有效防范欺诈。
另一方面,若要最大限度地加强反欺诈措施,对用户而言就会增加繁琐的步骤。而我们所处的行业正是以“无需信用卡的简易支付手段”为发展方向的,因此这种平衡始终存在。
不过,关键在于当出现稍有异常的购买行为时,要在必要之处采取相应的安全防御措施。规则必须不断演进。总会有一些情况无法完全被规则覆盖,或者即使有规则也未能实际拦截的案例。我认为,通过不断更新拦截规则,以及仅对特定用户添加必要的认证步骤,可以实现安全性与易用性的平衡。
仅靠一家公司有时确实无法完全阻止欺诈行为。在“首先预防欺诈”以及“对仍发生的欺诈行为进行早期应对”这两个方面,我们可以通过早期发现并协同商户,暂停商户的配送服务,或与商户、电商平台、配送服务商(如今虽已发展到便利店自提或智能柜取货等新模式,但转寄环节仍可能引发欺诈)等各方进行协作,同时还需与金融机构掌握的信息进行对接。
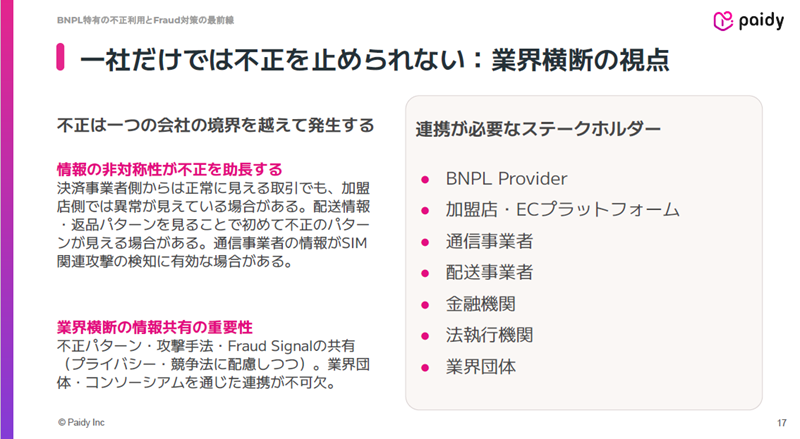
总结如下。我们认为,跨行业的信息共享确实已变得日益必要。虽然这涉及隐私和个人信息保护的问题,但就欺诈模式而言,通过在这样的场合了解犯罪方的新欺诈手法,有助于制定相应的应对措施。
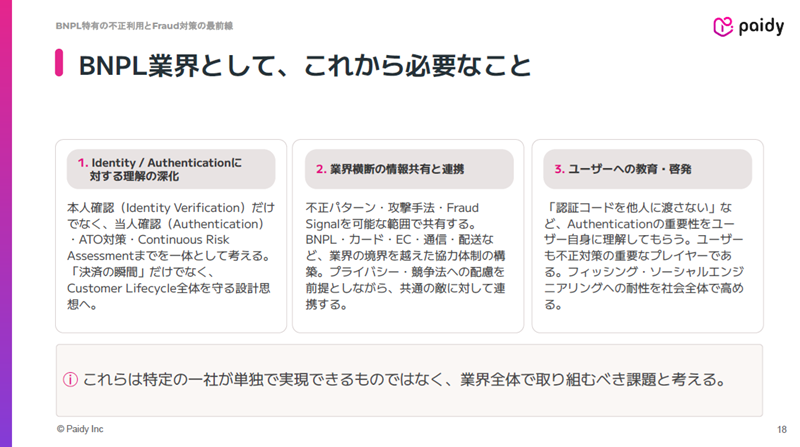
感谢各位今天在百忙之中拨冗出席。我的发言到此结束。