2026年10月14日8:00(JST)
【日本】
説明書なしで誰でも使えて大量導入が可能
絵文字の偽装画面への入力は「非常に困難」
そこで、絵文字認証はどう防御するのか。SMSやメールで、毎回変わる絵文字が何個か来て、選択肢で「今来たのはどれですか?」という結果を選ぶだけで認証できます。パスキーを前提とせずに導入が可能です。ここが重要ですが、専用アプリ認証系の追加登録も不要です。何かに登録する必要もないため、ハードルも低く、依存性がありません。誰もが説明書なしで使える。これは非常に重要です。
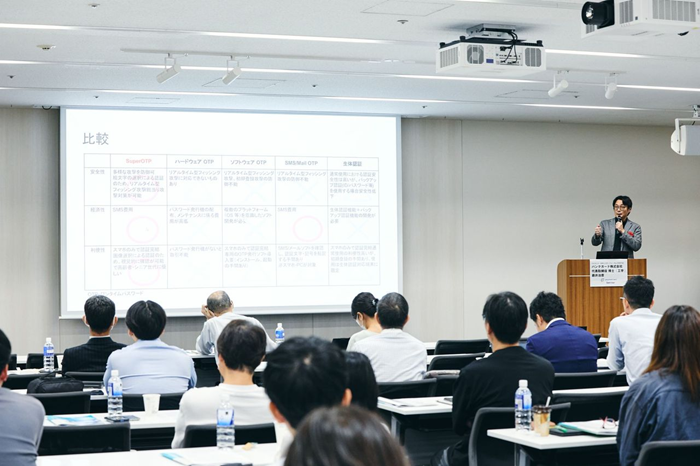
例えばある日、一気に何千万ユーザーに導入することが可能で、これをくぐり抜けた技術です。こういう技術は他にはありません。1,000万ユーザー全導入、3000万ユーザー全導入など、こんなことできる技術が他にありますか? この技術、今、総発行アカウント数は7,500万ユーザーです。
使い方として、まずID・パスワードを入れると選択肢が出てきます。通常のSMSか、メールで正解の絵文字が何個か来きます。モバイルの場合、ID・パスワードを入れると選択肢が出てきて、SMSか、メールで、正解がポップアップする。これも何の設定も変更もいらないんです。何の設定変更もなくパパッと来てパッとやるだけ。だから高齢者でも使える。ここが一番重要な特徴です。できない、わかんない場合、ヘルプデスクに電話かけて、2時間かけてオペレーターが説明して、数時間後に「もう1回やってください」とお願いしたら、担当者が変わっている。こういう大変な思いをすることがなくなるわけです。
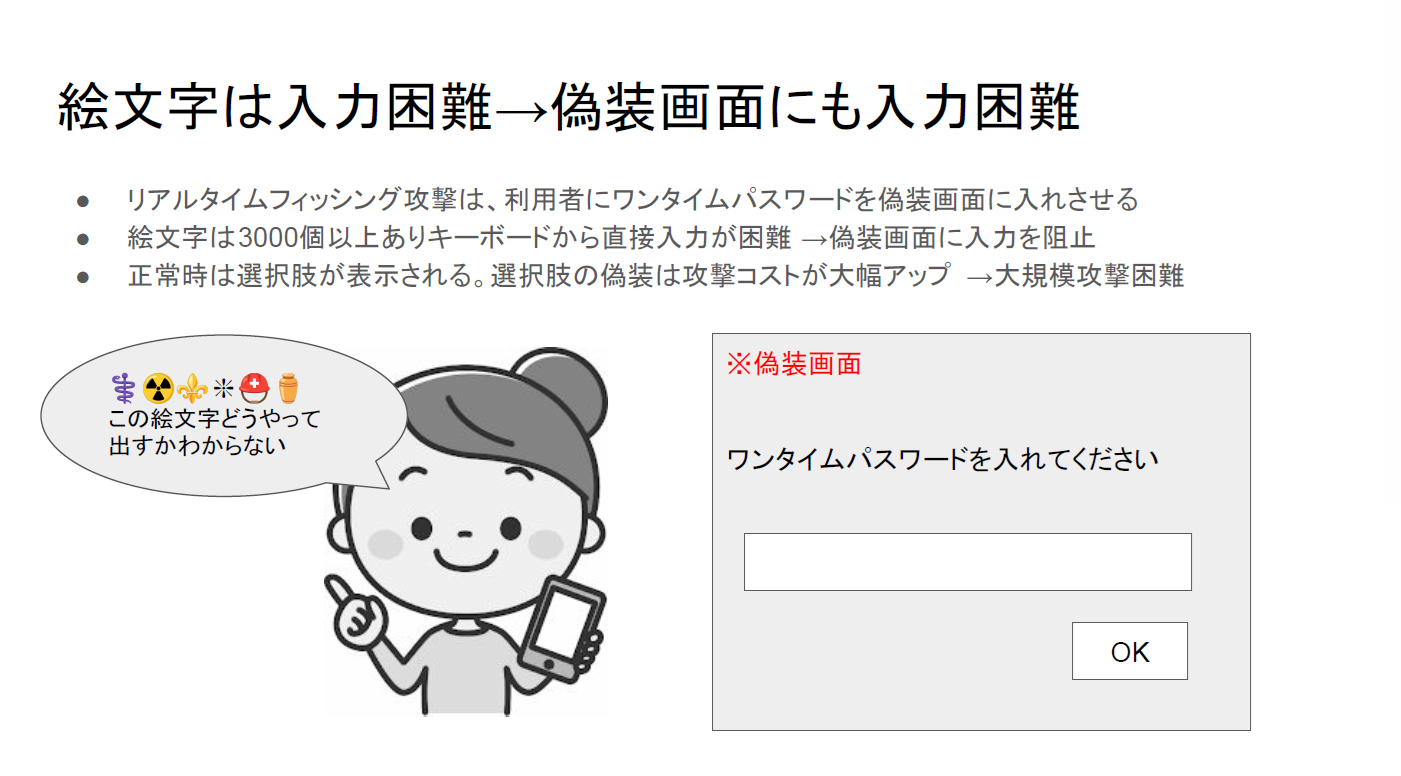
ここが一番重要なポイントです。絵文字は手入力が困難ですから、偽装画面にも入力するのが困難です。例えば、こういう絵文字を、スマートフォンで入力することができますか? できないと思います。絵文字は読み方わからないと、どうやって出していいかわかんないです。「顔」とか入力しても、200個ぐらい出てきます。絵文字を出してくださいと言うのは、入力困難です。さらに、それが何個か来るからさらに非常に困難です。リアルタイムフィッシング画面に入力するのは非常に困難だから安全です。
「(手入力は)不可能じゃなくていいんですか?」と言う問いに対しては、「それでいいんです」と答えます。情報セキュリティでは「非常に困難」が重要なキーワードです。しかも、何個か来るので「非常に困難」ということになります。
絵文字は3,000個以上あり、直接入力が難しく、偽装画面の手入力を防げるということです。ここが1つ目のポイントです。正常時は選択肢を表示し、選択肢の偽装コストを高め、大規模攻撃を困難にします。
フィッシング攻撃は「経済攻撃」
費用対効果が悪いと攻撃を断念
選択肢の偽装画面を作るコストも重要です。リアルタイムのフィッシング攻撃みたいにテキストフォームだけ出して、全部のサイトに汎用的に作れるような低コストでできる攻撃ではなく、選択肢を偽装するコストがかかります。選択肢の偽装コストを上げさせるのが大変重要です。利用者の手入力のコストとハッカーが偽装画面を作る2つのコストです。これで撃退効果ができるわけです。フィッシング攻撃は経済攻撃なので、攻撃者は費用対効果が悪いとやめてしまいます。偽装サイトが立ち上がっても、攻撃者のコストに合わないからすぐやめてしまいます。
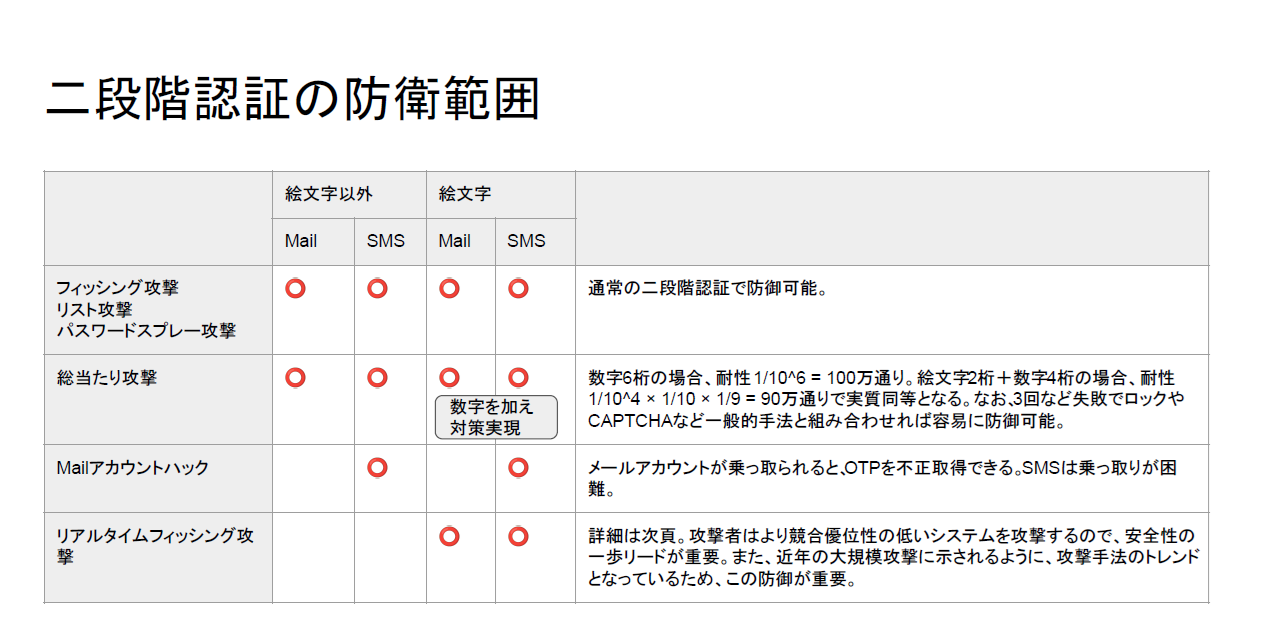
SMSだけでなく、メールも利用可能です。メール版では絵文字の代わりに画像を送ります。各論ですが、絵文字はコピー&ペースト(コピペ)ができます。「テキストフォームで、リアルタイムで画面にコピペしたらできるんじゃないですか?」と思われる方がいるかもしれません。答えはYESですが、これは防ぐことができます。マル秘テクニックがあり、何千万ユーザーで完全に防御できています。それは、SMSの絵文字を送る時に「コピペしないでください。コピペするサイトは偽装サイトです」と書いておけばいいんです。そうすると利用者は完全にしなくなり、そういう運用対処が重要です。
メール版は画像なので、そもそもコピペはできないです。何度も言っていますけど、従来のOTPと同等の運用のしやすさがあります。高齢者を含め説明書なしで全員が使えますか? 今すぐ1000万、3000万ユーザーに一気に導入できますか? 全面導入できますか? スーパーOTPはこれができているということです。
例えば、使い方の説明書もいらないです。誰でも使え、既存サイトにも組み込みやすい。OTPを使っていたところは全部、この技術で対応できます。会員ログイン、3-Dセキュア、パスキーの初期登録変更など。新しいハードウェアでも、初期登録せずに、ある日一気に強制的に行えるため、非常に強力です。要は一斉導入ができるということです。
本当に、高齢者でも使えるのか? 70歳代に調査をしました。100人に調査をして、80%以上が簡単、もしくは非常に簡単と答えました。何の説明もなしに、いきなり使ってくださいと言って試してもらった後、簡単でしたか?と聞きました。うちの親も70歳ですが、LINEを送ってくるんです。ChatGPTを使うのはまだ無理みたいですけどね。スーパーOTPは、今の高齢者にも簡単に使えます。
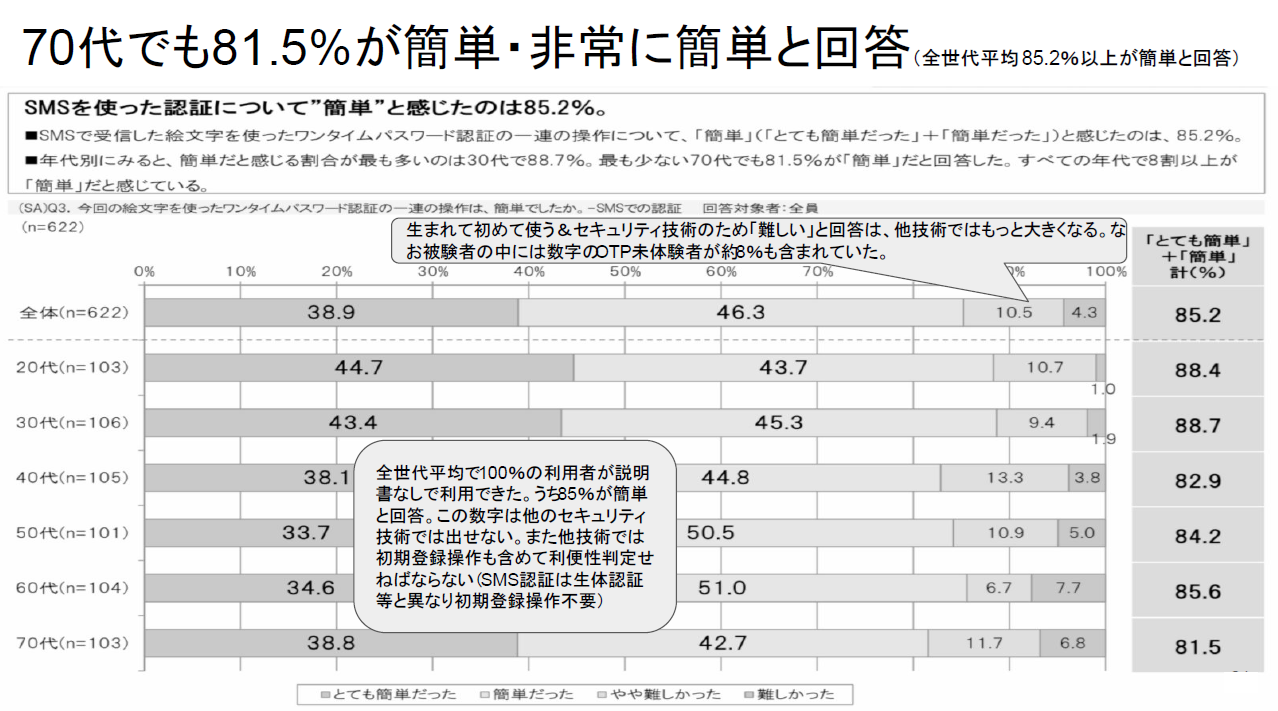
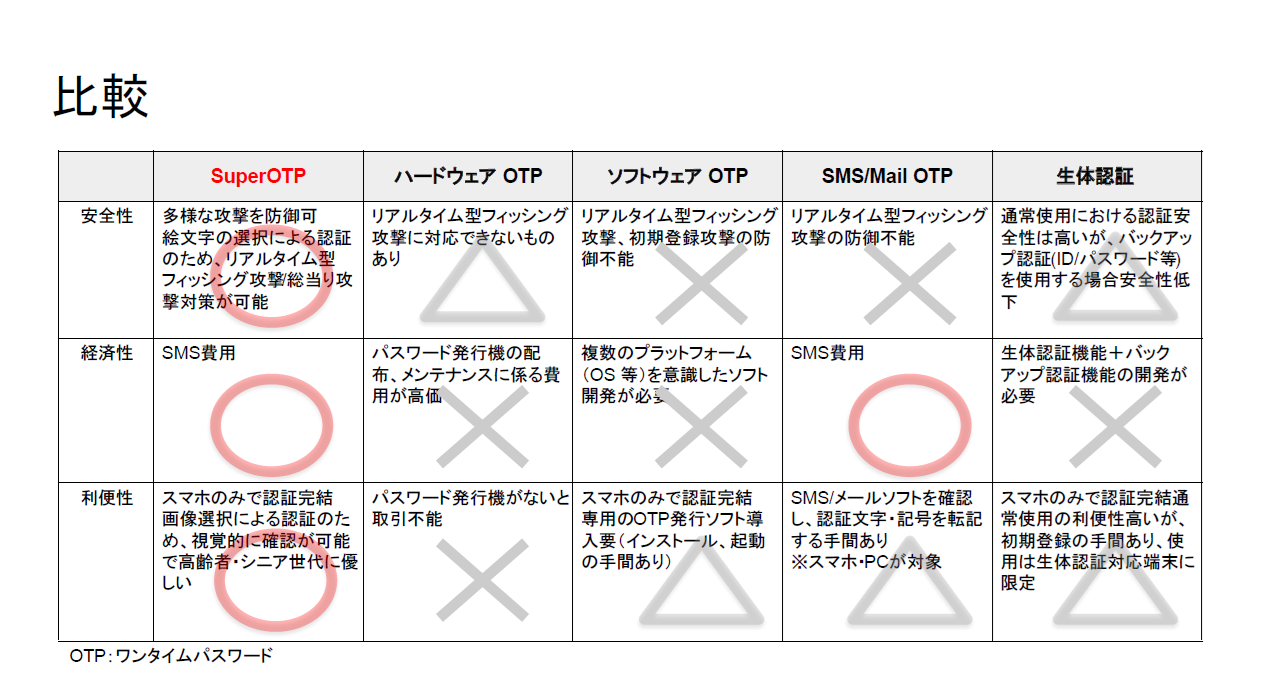
安全性については絵文字を使わなければ、正当性は初期登録によります。毎回の認証よりは、初期登録です。そこが安全でなければダメで、絵文字を使ってください。経済性と言う意味では、毎回のログイン時のコストではなくて、利用者にセキュリティ技術を使ってもらうためにすることのコストです。説明会を開くような手間をかけずに、ある日いきなり導入できます。使えないユーザー用に他に別の手段を用意しておく必要性もないわけです。
利便性に関しては、確かに絵文字を入力する手間はあります。(インターネットでサービスを使うとき)毎回やるものと、そうではないものがあります。例えば皆さんがGmailを読むとき、毎回OTPを入力していますかというと、していません。そういう意味でいうと、2年に一回しかログインしない場合も、すぐに使えるということの方が重要です。
システムについては、お客様のサーバーにスーパーOTPのSDKを組み込んでいただくと、利用者がスマホでID・パスワードを入れると、ウェブサーバーからSDK側に携帯電話番号を入れ、絵文字が十個書いてあるものを送ってきます。正解の絵文字を何個か書いてあったり、数字を組み合わせるパターンもありますが、あとはそれをウェブサーバーがSMS送信業者やメールサーバーに送ってもらって、スマートフォンに表示してもい、利用者がそれを選択します。非常に質実剛健に作っています。
個人情報データベースさえもなく、シンプルイズベストです。携帯電話番号を一応トリガーとしてもらいますが、選択肢を返しているだけです。会員ログイン・決済時認証・パスキー回復での使い方については、単独導入と、併用です。
単独導入は、会員ログイン、ID・パスワードによる追加認証、3-Dセキュアからの追加認証などを行うだけでもフィッシング攻撃はだいぶ減ると思います。連絡先の変更、重要操作時の追加認証、追加 SMS、絵文字選択に変更などです。併用の場合は、パスキー周辺の認証では、通常ログインではパスキーを使用、初期登録・端末の追加変更、紛失時の回復や未利用者への対応などです。パスキーの有無に関わらず必要な本人確認の場面に導入します。
ご清聴ありがとうございました。
■お問い合わせ先
 バンクガード株式会社
URL: www.bkguard.com