2026年11月11日9:20(日本标准时间)
【日本】从事网络威胁情报业务的KELA于2026年11月5日在东京都内举行了新闻发布会,宣布了到2028年底将日本业务规模扩大至3倍的目标。除将销售合作伙伴增加至50家以上外,还将推出全新的威胁分析平台“KELA CONTROL”以及6项基于AI的新功能。在发布会上,该公司还提及了围绕日本电商网站及积分服务的新型网络攻击风险。
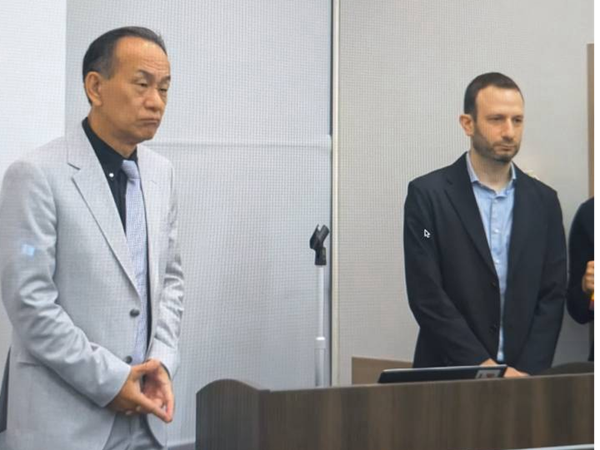
目标在2028年底前将业务规模扩大至3倍,合作伙伴数量达到50家以上
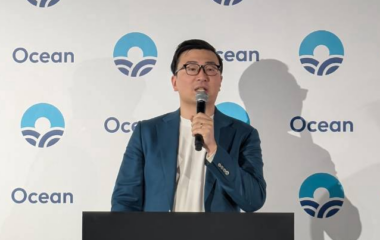
KELA株式会社执行董事兼首席运营官(COO)广川裕司先生作为日本市场的增长战略,提出了到2028年底将业务规模扩大至3倍的方针。目标是新项目订单额同比增长30%,现有合同的续约率超过80%。
为实现业务扩张,公司计划将销售合作伙伴从目前的13家增加到50家以上,并将人员规模从原有的20人左右扩充至50人左右。据悉,国内组织人员已超过30人,销售项目储备规模也扩大了4.5倍。
在合作伙伴战略方面,将加强与SB C&S、富士通、日立解决方案等企业的合作。通过结合面向大型企业的直接销售与通过合作伙伴的销售渠道,力求在金融、流通、制造业等广泛领域拓展业务。
该公司将从传统上在网络攻击发生后才进行应对的被动防御,转向通过掌握攻击者的准备阶段并抢先采取行动的“主动网络防御”,并将其视为增长机遇。
开始提供可捕捉攻击征兆的“KELA CONTROL”
在此次发布会上,该公司还宣布开始面向企业提供新的威胁分析与调查平台“KELA CONTROL”。
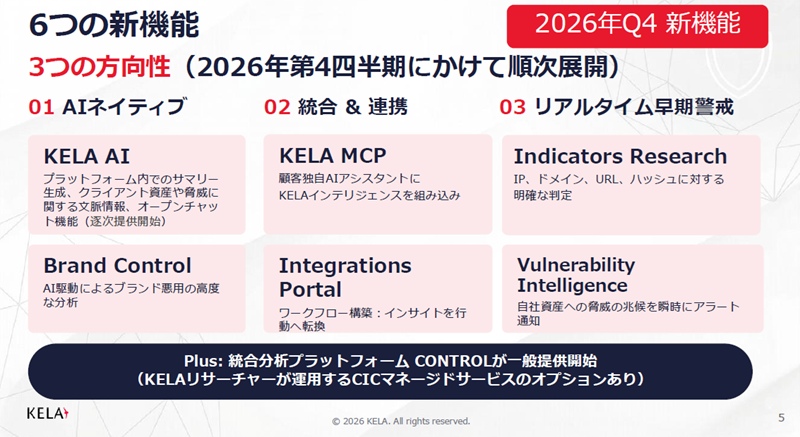
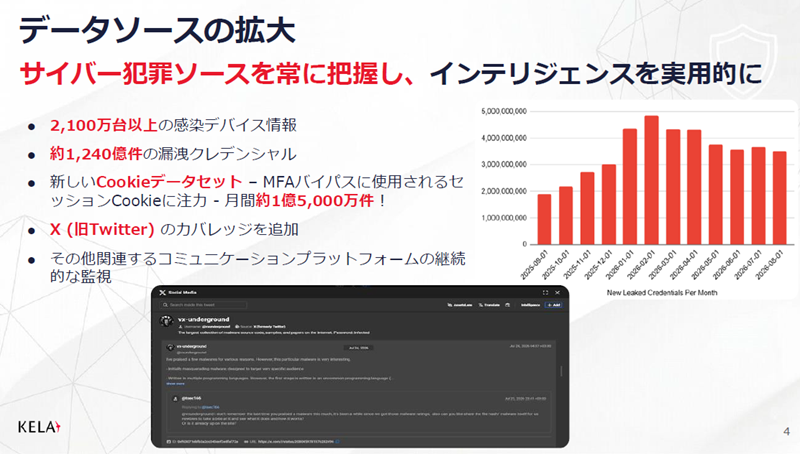
该产品整合了KELA 11年来积累的网络犯罪相关信息、全球网络通信数据以及客户企业持有的信息。通过AI对相关信息的分析,追踪攻击者在入侵前构建的服务器和通信环境等。
新功能方面,强化了AI代理的调查支持、威胁信息摘要、品牌冒充检测以及漏洞优先级排序等功能。此外,还提供了与企业使用的AI助手联动,以及将分析结果与应对业务相衔接的自动化功能。
此外,针对难以确保专业人才的企业,还准备了由KELA网络情报中心(CIC)的研究人员代为进行调查的服务。
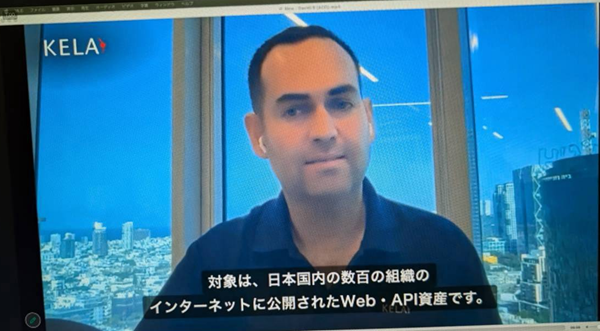
KELA联合创始人兼首席执行官达维迪·卡尔米埃尔(Davidi Karmiel)在视频致辞中强调,日本是该公司的重要市场之一,并表示将持续对日本国内的客户和合作伙伴进行投资。
另一方面,该公司在日本国内监测到的网络攻击中,包含了一些支付和电商企业不容忽视的迹象。
对日本约400家组织进行侦察,攻击者在规避追踪的同时展开活动
根据KELA在新闻发布会上介绍的调查结果,在2026年9月29日至10月8日的10天内,确认针对日本国内约400家组织、679台主机的侦察活动。
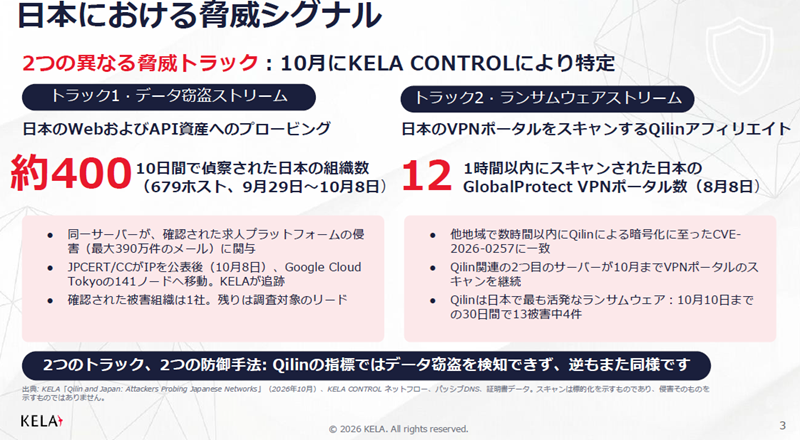
据悉,攻击者通过调查公开在互联网上的网站和API,寻找可被利用的漏洞。调查对象中的某台服务器还卷入了一起涉及多达390万个电子邮箱地址的招聘平台数据泄露事件。
更值得关注的是,攻击者对防御方的行动做出了迅速反应。10月8日,JPCERT/CC公布相关IP地址后,攻击者随即更改了所使用的通信基础设施。据称,KELA追踪到攻击者已迁移至Google Cloud东京区域的141个节点。
不过,并非所有约400家组织都发生了数据泄露。KELA仅确认其中一家组织遭到入侵,其余组织目前仅处于发现侦察迹象的阶段。
勒索软件团伙“Qilin”在1小时内调查了12个VPN门户
在另一案例中,确认了勒索软件团伙“Qilin(麒麟)”的相关组织针对日本国内VPN服务的攻击活动。
据称,8月8日,该组织仅用1小时就扫描了日本国内12个GlobalProtect VPN入口,寻找可被利用的漏洞。由另一台相关服务器进行的调查活动一直持续到10月。
据KELA的调查显示,截至10月10日的30天内,日本境内确认的13起勒索软件攻击事件中,有4起是由Qilin所为。
这些案例表明,攻击者从准备阶段就开始持续调查目标,并根据环境变化调整攻击手段。
将积分兑换及电商系统劫持也纳入攻击目标
关于支付和电商领域的重要指出的内容,是在发布会后半段的问答环节中提出的。
广川先生就近年来针对Web系统的攻击者,解释称其主要目的可能有三种。
第一种是窃取个人信息,并利用这些信息勒索钱财的行为;第二种是瞄准日本国内广泛普及的积分以及可兑换现金的数字资产的行为。
广川先生以航空公司的里程积分和乐天积分等为例,指出具有兑换现金功能的服务可能成为攻击者的关注目标。
第三种是劫持电商网站或流通系统本身,并将其用于实施其他攻击或勒索钱财的行为。
不过,这些仅是当前可预见的攻击目的,尚未得到证实与具体案件存在关联。
对于电商运营商和支付相关企业而言,不仅要保护客户信息,还必须制定涵盖积分余额、会员认证、外部对接API以及支撑交易的系统在内的全面防护措施。
借助AI加速调查,协助在攻击发生前采取应对措施
在记者会上,有记者提问:引入威胁情报的企业,其调查工作量实际上能减少多少。
KELA方面解释称,通过AI对信息进行摘要、关联性分析以及与应对措施的联动,可缩短安全负责人做出判断所需的时间。不过,并未公布具体的工时削减率等定量数据。
攻击者也在利用AI加速其活动。在此背景下,KELA致力于推广一种机制,即从攻击者尚未留下痕迹的入侵前阶段就开始识别风险,并将其转化为实际应对措施。
该公司计划通过在日本拓展业务和开发产品,在主动网络防御市场中提升自身影响力。