2026年10月21日8:00(日本标准时间)
【日本】日本信用卡协会(JCCA)、国内8家信用卡公司及ACSiON自2025年4月起,为防止信用卡信息等被窃取,开始采取关闭钓鱼网站的措施。自2026年4月起,又有5家国内信用卡公司加入该行动,扩大了关闭对象范围,并着手实施全面关闭措施。本文将就打击网络钓鱼的相关活动进行汇报,内容包括当前的关闭情况及未来展望、呼吁更多信用卡公司参与,以及向网络钓鱼网站报告较多的企业及行业团体提供技术支持等。(摘自2026年9月25日举办的“2026年秋季支付安全论坛”演讲)
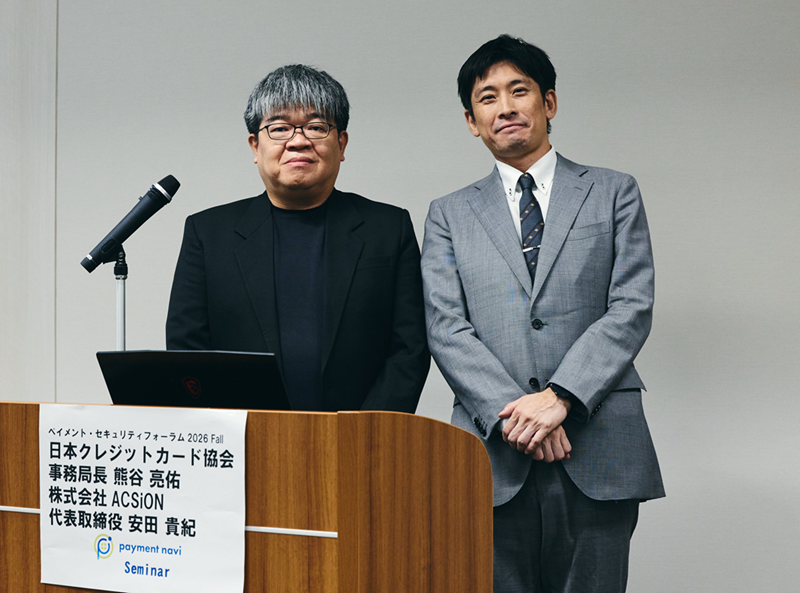
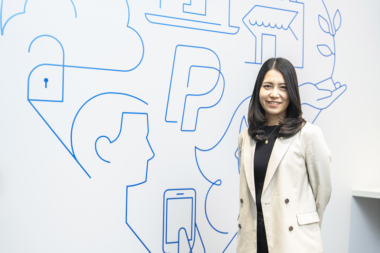
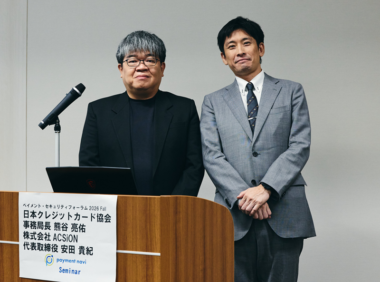
日本信用卡协会事务局长 熊谷亮
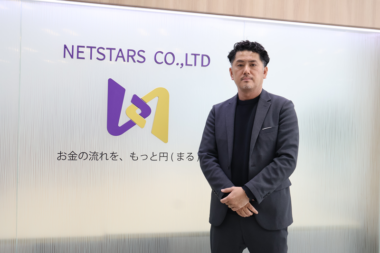
佑先生 ACSiON股份有限公司代表董事 安田贵纪先生
钓鱼
网站关闭行动进入第二年 介绍迄今为止的进展及今后的活动
熊谷亮佑:我是日本信用卡协会的事務局长熊谷。今天我想向大家介绍的是,日本国内的信用卡公司联合开展了关闭钓鱼网站的行动,今年已是该行动的第二年。
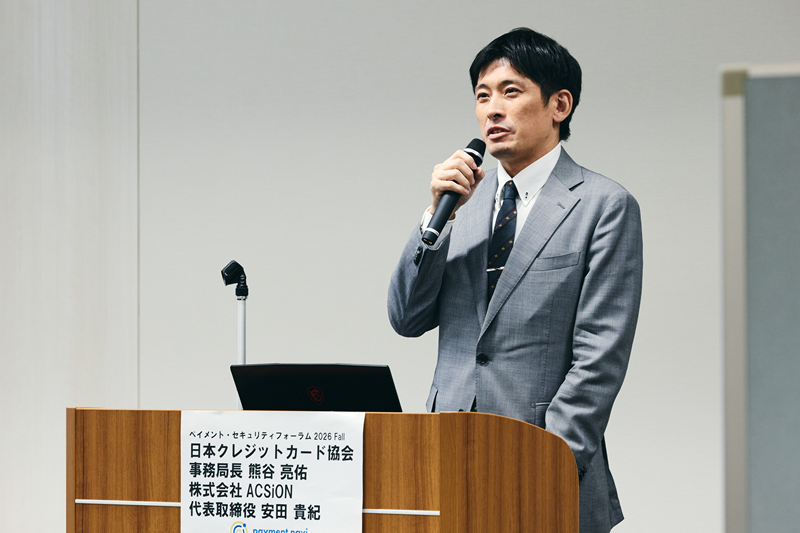
在前一届“支付安全论坛2025秋季会议”上,前任事务局长也曾对此进行过介绍。本次,我将就这一举措在过去一年中的进展、今年取得的成果以及今后的计划进行说明。
关于关闭钓鱼网站的方法,后半部分将由ACSiON的安田代表进行说明。
下面我将简要介绍一下日本信用卡协会是一个什么样的组织。该协会的成立背景是,最初各信用卡公司共同使用实体店的支付终端作为共享终端,而协会正是为了运营和管理这些终端而设立的。
随着信用卡支付基础设施的完善,考虑到应针对信用卡业务整体采取相关举措,协会每年都会作为协会政策开展各种活动。由4家会员公司的理事轮流担任会长公司,每年轮换一次。今年是第49届,由我担任事务局长。我本人是从三菱UFJ尼科斯公司外派过来的。事务局长每年都由刚才提到的4家理事公司中选出。
请允许我简要介绍一下个人履历。此次外派是在一年前。经过半年的适应期,我从4月起担任事务局长。外派前,我主要负责以信用卡特约商户为中心的法人业务,当时会与特约商户共同探讨无现金支付基础设施的建设,以及如何应对接下来将要谈到的信用卡欺诈等问题。
针对三家目标公司的钓鱼网站数量有所减少
其他公司则成为攻击目标,数量呈持续上升趋势
首先,我想谈谈日本信用卡协会为何开始开展这项由多家信用卡公司联合打击钓鱼网站的行动。2023年度,随着新冠疫情逐渐平息,欺诈行为有所增加,为此,协会针对海外案例进行了调查,以制定相应的防范措施。调查发现,在英国,政府机构负责下架此类钓鱼网站;在澳大利亚,则由信用卡行业协会负责下架。通过这些案例,我们确认了此类措施确实有效抑制了钓鱼诈骗造成的损失。
2024年度,我们尝试探索在日本如何实施这一举措。当时我们向多家信用卡公司发出了邀请,获得了8家公司的支持,并正在为2025年4月起实施的试运行做准备。自2025年4月起,8家公司开展了试点并积累了实际成果,同时我们也在并行探讨今后应采取哪些措施,以进一步推广此类网站下线行动。
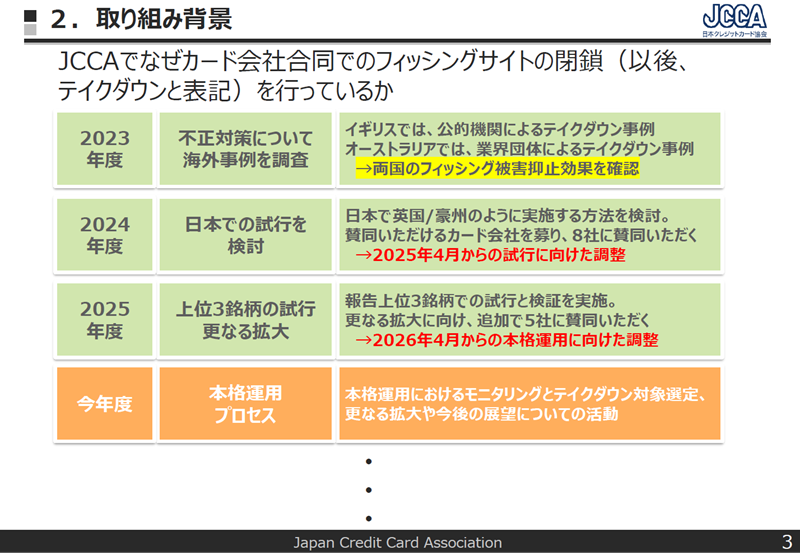
2026年度将正式投入运营,目前我们正在开展关闭网络钓鱼网站的行动。本次,我将结合实际数据,向各位汇报2025年和2026年的相关进展。关于2025年4月起的工作进展,正如刚才所提到的,共有8家公司参与。具体包括永旺金融服务、NTT DoCoMo(NTT DoCoMo金融集团)、Credit Saison、JCB、三井住友信用卡、三菱UFJ Nicos、UC信用卡和乐天信用卡。针对冒用信用卡公司以外名称的钓鱼网站窃取信用卡号的案件,各信用卡公司联合采取了关闭措施,并发布了相关新闻稿。
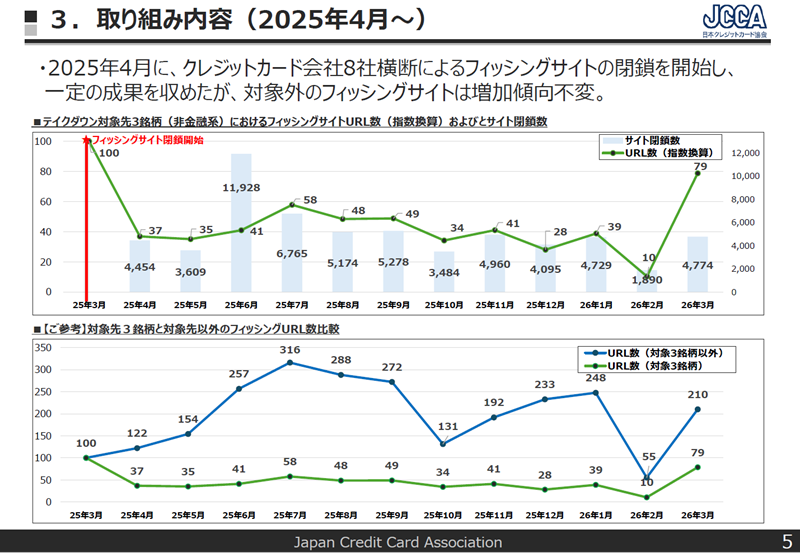
此次行动将关闭对象限定为报告中钓鱼网站数量排名前三的3个目标。作为8家公司的实证实验,在限定规模内进行了实施。
关于结果(图),以开始关闭钓鱼网站前的2025年3月为起点,将目标3家公司的钓鱼网站URL数量设定为100,绿色折线图展示了自4月开始关闭后的变化情况。尽管最近的26年3月略有增长,但与100相比仍处于相当受控的状态。柱状图显示的是ACSiON实际关闭的URL数量。
请再看一下下方那张折线图。这里是关键:虽然针对我们成功下线的3家目标公司,其钓鱼网站数量得到了控制,但其余钓鱼网站的数量相对于100而言却呈持续上升趋势。
将钓鱼网站关闭对象扩大
至20个品牌 参与活动的企业也从8家增加到13家
从中能得出什么结论呢?正在采取防范欺诈措施的各位或许深有体会,欺诈犯罪分子总是会利用安全漏洞的薄弱环节进行攻击。针对那三家企业,由于我们开始采取下架措施,其钓鱼网站数量得以控制;但我们提出了一个假设:由于其他地方的钓鱼网站更容易窃取信用卡号,因此数量正在增加。
照此趋势,即使针对这3家公司的钓鱼网站数量减少,钓鱼网站总数也不会减少。因此,从今年4月起,参与该行动的信用卡公司已从8家扩大至13家,钓鱼网站关闭对象也从3家公司扩大至20个品牌。
实际上,参与此次行动的信用卡公司包括永旺金融服务、NTT DoCoMo、EPOS卡、au金融服务、Credit Saison、JCB、7-Eleven卡服务、7-Eleven CS卡服务、丰田金融、三井住友卡、三菱UFJ尼科斯、UC卡、乐天卡,将原有的下架对象从3个品牌扩大至20个品牌。
具体对象请参见饼图。银行、证券、信用卡支付等机构,由于在应对钓鱼网站方面基本上能够自行处理,因此未将其纳入目标范围。另一方面,电商服务、交通、航空、物流、其他公共事业费及基础设施类等机构,其自行打击钓鱼网站的动机较弱;因此,我们目前正在采取行动,通过遏制此类钓鱼网站,从而有效遏制信用卡被盗用的损失。
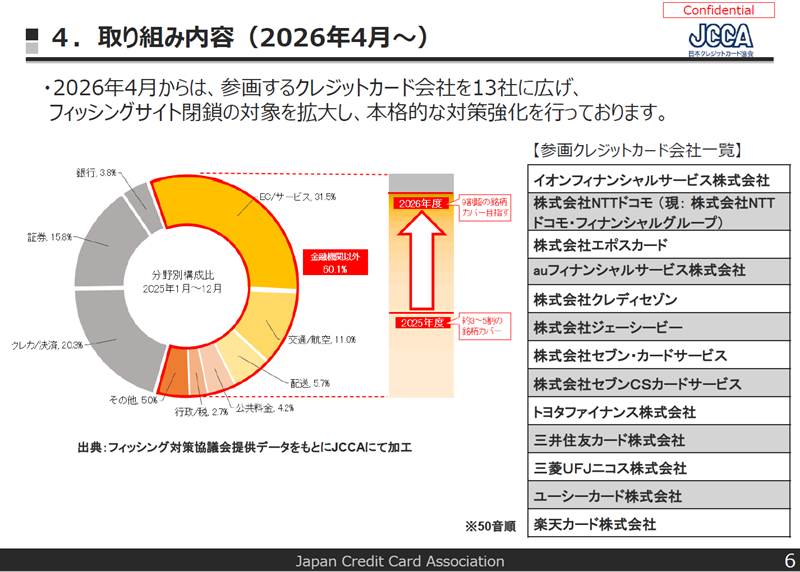
此前我们曾表示2025年将针对3个行业。实际上,在金融机构以外的60%中,我们已覆盖了约四成。通过将范围扩大至20个行业,虽然报告中写着“超过九成”,但我们预计能遏制95%以上的钓鱼网站,相关工作已于今年4月启动。
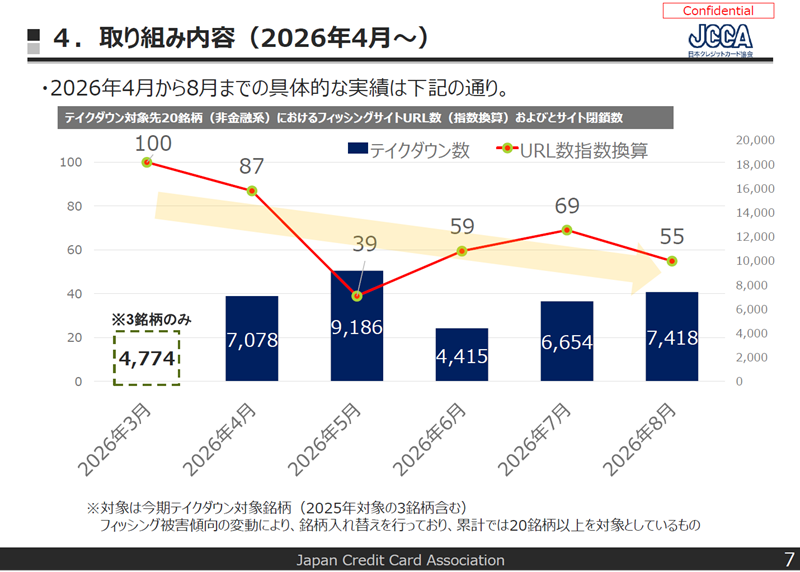
关于实际成效,图表展示了以2026年3月的钓鱼网站URL数量为100基准的趋势变化。虽然目前仅统计至8月的数据,尚未涵盖全年,但尽管各月数据存在波动,整体呈现出呈下降趋势的成果。至于实际关闭的钓鱼网站URL数量,我们通过此柱状图进行了展示。
在日本进行网络钓鱼很难
为了让不法分子产生这种想法
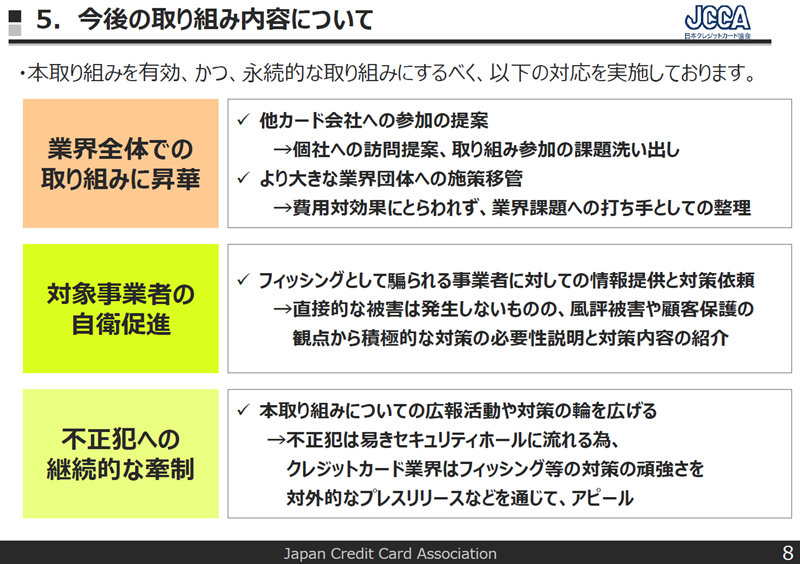
我们希望今后能将这一举措有效且持续地推进下去。为了将其发展为全行业的共同行动,目前已有13家公司参与其中,我们正积极争取更多信用卡公司加入;对于尚未参与的公司,我们也在梳理其参与的障碍所在。
毕竟仅靠信用卡公司或信用卡行业单方面努力是远远不够的。我们还将致力于促进相关企业的自我防护。对于那些名称被钓鱼网站冒用的公司,我们将基于目前打击钓鱼网站的实际成果,告知他们“贵公司正以这种方式成为攻击目标”。
从防范谣言损害和保护客户等角度出发,我们也积极呼吁其采取应对措施。通过让当前正遭受攻击的企业加强自我防护,我们用于关闭钓鱼网站的资源也将能更多地分配到其他领域。为了推动这一举措,我们计划主动联系相关行业和企业。
最后是持续对犯罪分子形成威慑。包括通过此次研讨会等形式,让犯罪分子认识到整个信用卡行业都在共同开展关闭钓鱼网站的行动,从而使他们意识到“在日本进行网络钓鱼是很难的”。为了进一步提升防范网络钓鱼的氛围,我们计划通过发布对外新闻稿等方式进行宣传。
我认为,能够开展这些行动,全赖于各家表示支持的信用卡公司的通力合作。希望整个信用卡行业能够共同营造这种氛围,齐心协力遏制因网络钓鱼造成的欺诈损失。
接下来,ACSiON的安田代表将为大家详细说明具体内容。
发现钓鱼网站
后 通过社交媒体向公众发出警示
安田贵纪先生:我们ACSiON(阿克西昂)在此次行业行动中,负责提供关闭钓鱼网站的技术支持。
我原本在七银行从事产品开发等工作,之后参与了7BK-CSIRT的成立等安全相关工作,目前担任ACSiON的代表董事。ACSiON是作为七银行集团子公司成立的日本本土网络安全公司,在推进业务的同时,也致力于官民合作。我们不仅与警视厅合作,还与各地县警开展合作。我们以“让世界更公正”为愿景,利用在银行金融犯罪防范中积累的专业知识,致力于发现并关闭钓鱼网站。通过这些举措,我们于8月收到了警视厅颁发的感谢状。
此外,正如日本信用卡协会此次推出的举措所示,对于我们发现的钓鱼网站,我们会通过X平台发布警示,并致力于开展宣传教育活动,确保信息能触达广大消费者。
快速发现
钓鱼网站 在影响消费者之前将其关闭的技术
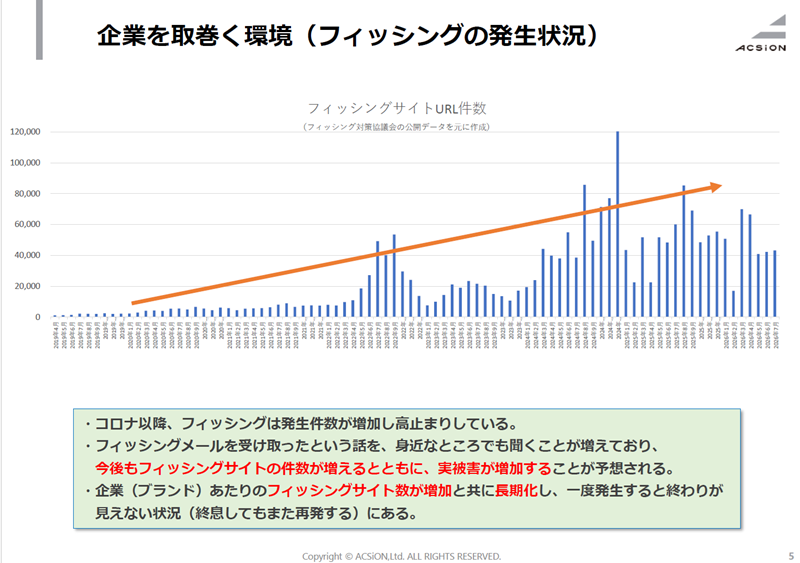
就网络钓鱼的现状而言,自2019年左右起受害案例显著增加,近期案件数量进一步攀升,网络钓鱼网站的数量和质量都在不断提升。
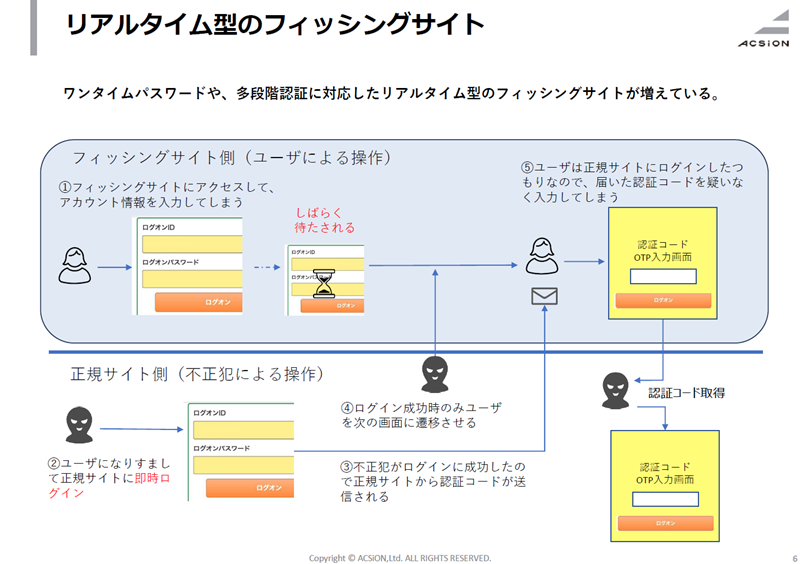
目前,最常见的钓鱼网站手法之一就是这种“实时型钓鱼”。钓鱼网站一经上线,当用户在其中输入各类信息时,犯罪分子便在幕后伺机而动,通过操控系统获取一次性密码并输入,进而直接实施犯罪。过去,犯罪分子通常在窃取信息一段时间后才实施犯罪,但如今已演变为实时作案的局面。
以下是钓鱼网站诈骗的典型流程:网站被创建并公开后,通过电子邮件或短信向用户发送链接,用户误入该网站,随后各类信息便被窃取。在本次合作中,我们重点提供了一项技术,旨在快速发现钓鱼网站并迅速使其无法访问,正是凭借这项技术,我们为协会的相关工作提供支持。
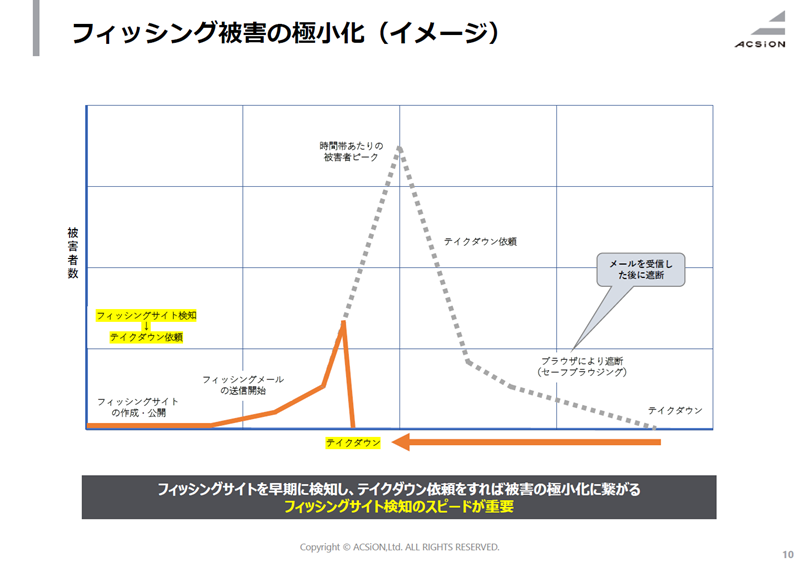
以下是网络钓鱼的典型时间线示例:钓鱼网站上线后,随着垃圾邮件的大规模发送,用户访问网站导致受害人数达到峰值;随后,相关企业得知钓鱼事件发生并关闭网站,这种情况下往往容易陷入被动应对的局面。
我们提供的技术支持,正是致力于尽早发现钓鱼网站,并在邮件送达消费者之前迅速使其无法访问。这正是我们重点研发的技术。我们的服务是由原本在网络银行工作、长期与钓鱼攻击作斗争的团队成员所创建的。这是一项在钓鱼攻击发生时能够采取有效应对措施的服务,我们提供技术支持,帮助快速发现并迅速封堵钓鱼网站。
以下是一个发现钓鱼网站的具体示例。我们会集中监控极有可能出现钓鱼网站的网络,以及过去曾出现过钓鱼网站的区域,从而尽早发现钓鱼网站。
从假网站上线到收到邮件通常需要数小时
这段时间内能采取什么行动,正是决定成败的关键
关于能多快发现钓鱼网站的一个实例:我们于5点05分发现该钓鱼网站,而邮件于7点17分送达,因此我们认为能够提前约2小时发现。关键在于这段时间内如何采取行动。根据我们的观测,从钓鱼网站上线到消费者收到邮件,通常需要不到4小时的时间。因此,如果能在这一期间内阻止用户访问钓鱼网站,就有可能减少损失。
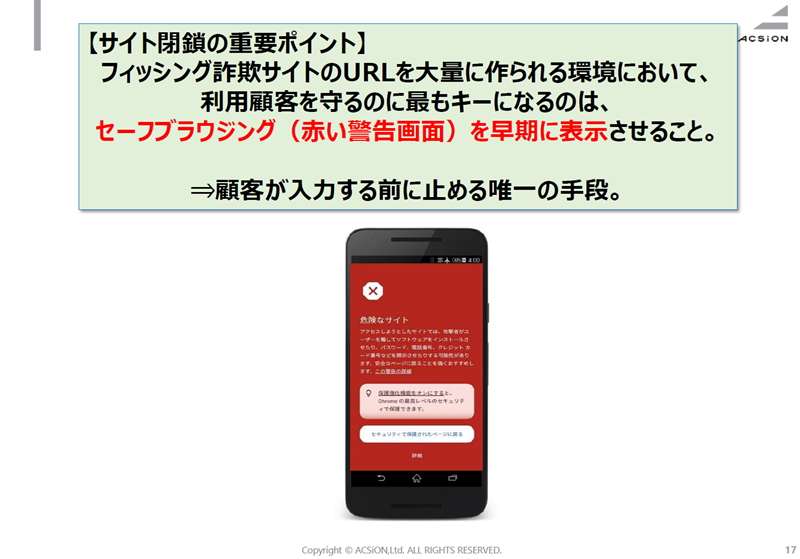
通常,一旦发生网络钓鱼事件,相关企业会向客户发出警示并采取关闭网站的措施。在我们提供支持时,会重点处理钓鱼网站的检测及关闭请求。其中,我们特别重视“安全浏览”功能。随着钓鱼网站URL的激增,浏览器内置的红色警告提示功能已成为保护用户最有效的关键手段。这是阻止客户输入信息的唯一方法,因此我们致力于尽可能快速地显示该警告。
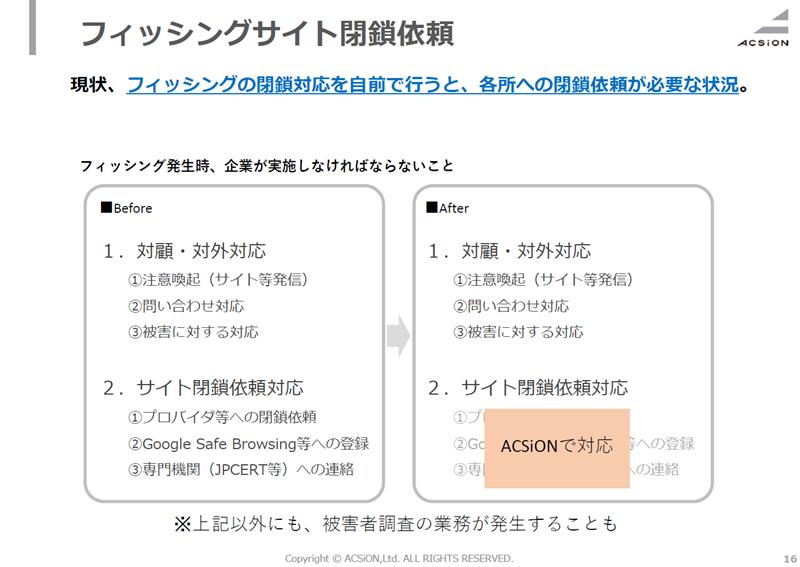
我们与Google Cloud Japan建立了合作关系,针对我们上报的情况,系统已设计为能以最快速度显示该红色警告画面。我们正以此方式支持协会的相关工作。
应对
钓鱼网站的不断演进 磨练技术,构建安全防护环境
钓鱼网站的技术也日益精进。虽然有研究人员负责发现钓鱼网站,但安全厂商会采取各种手段使其难以被发现,例如利用一种称为“隐身技术”(cloaking)的手段,限制用户仅能访问一次。
当发生钓鱼攻击时,企业负责人常会前往该钓鱼网站查看,但由于钓鱼犯罪者已掌握其IP地址,因此当从该企业的电脑访问时,系统会显示一个完全无关的网站。这表明钓鱼网站方面也在技术上取得了长足进步。
总结如下。网络钓鱼随着时代不断演变,正逐渐向实时型发展。其运作流程是:在窃取数据时在后台静候,随后利用这些数据进行支付以骗取钱财。胜负往往取决于网络钓鱼事件发生后的最初几小时,因此在此期间采取阻断措施并最终关闭网站至关重要。
我们一方面掌握了能够规避隐身技术的方法,另一方面也在积极推动钓鱼网站的关闭。同时,我们还通过官民合作,将相关钓鱼网站的URL纳入杀毒软件的检测范围。
我们正利用上述技术,与信用卡公司合作开展反钓鱼工作。随着钓鱼网站的不断演变,我们也将持续进化应对,希望能为营造一个能够保障民众安全的环境贡献力量。
我的发言到此结束。谢谢大家。