2026年11月18日8:00(JST)
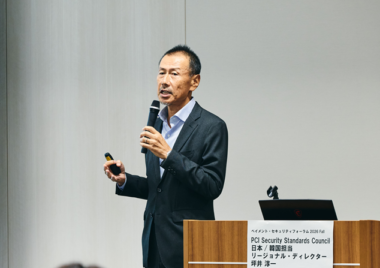
【日本】今年で20周年を迎えたPCI Security Standards Councilは、クレジットカード会員データを安全に取り扱うことを目的として策定されたクレジットカード業界の国際セキュリティ基準「PCI DSS(Payment Card Industry Data Security Standard)」について、2028年第2四半期(4月~6月)をターゲットに、現行バージョン 4.0.1を更新する方針を明らかにしました。日本国内では初めての新バージョンの更新スケジュールの公表となり、決済業界に大きなインパクトを与えそうです。(2026年9月25日開催「ペイメント・セキュリティフォーラム2026 Fall」の講演より)
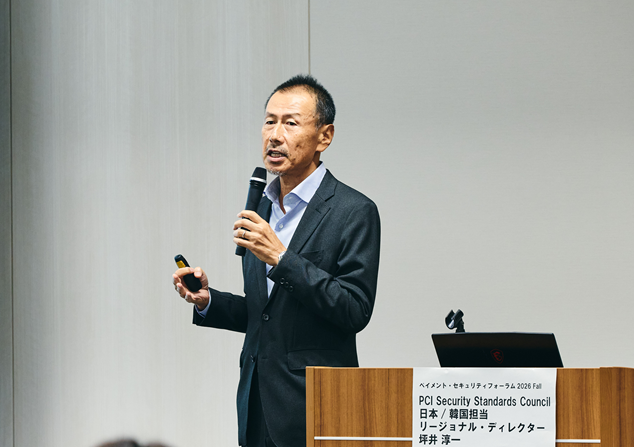
PCI Security Standards Council 日本/韓国担当リージョナル・ディレクター 坪井淳一氏
創立20周年を迎えたPCI SSC セキュリティ強化で存在意義高まる
PCI Security Standards Council(PCI SSC)の坪井です。私は2025年1月から、 PCI Security Standards Councilの日本と韓国の担当者として着任しております。今日のメインポイントは、PCI DSS のネクストチャプターということでお話をさせていただきます。
PCI SSCは 5つの国際ブランドの支援を得て、20年前に立ち上がったアメリカに登記されている非営利組織です。American Express、Discover、JCB 、Mastercard、Visaの5つのブランドがPCI SSCのファウンダーです。2年後にUnionPay(銀聯)も加入され、大きな決定をするエグゼクティブコミッティーのメンバーでもあります。
決定事項を進めていく上で、当然、さまざまな運用が必要になりますので、PCI SSCのリーダーシップのもとに、運営しているとご理解いただければと思います。PCI SSC の使命・ミッションは、カードデータの保護を1つの軸にして、セキュリティスタンダードを開発したり、改訂したり、統廃合を行ったり、それに関連するサービスを提供することによって、データセキュリティを強化しています。サービスやソリューションを提供するというよりは、「こうしましょう」「こういうシステムが必要ですよね」「そのための要件はこうですよ」というところを開発する組織であると考えていただければと思います。
ある意味、このような組織が20年という歴史を歩んできて、また、これからもその存在意義があって、引き続きミッションが継続していくという稀有な存在であります。
ガイダンス作成に自動化ツール活用 AI使い、ラボラトリーの品質向上
PCIは全部で15のセキュリティスタンダード、セキュリティ基準があります。昨年、プロダクトファミリーという枠組みを策定し、将来を見据えて、どういったスタンダードであるべきなのかをもう一度見直し、検討し、今後の戦略を立て、7つの領域に分けています。
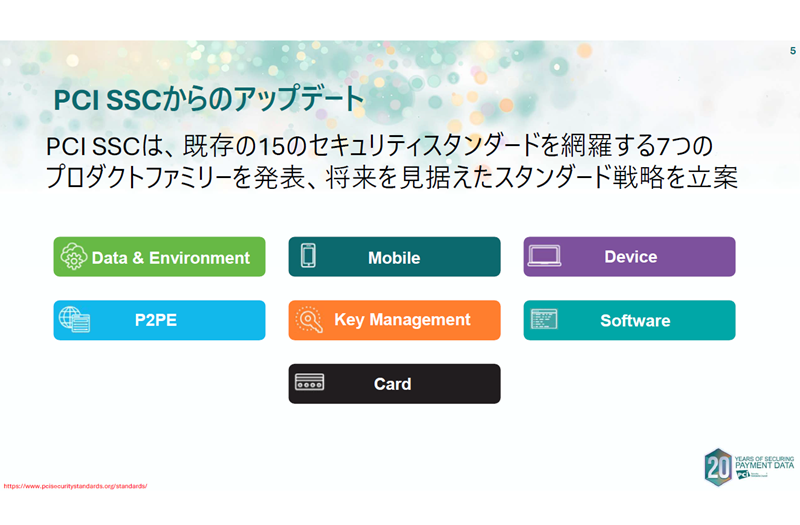
代表的なセキュリティスタンダードであるPCI DSSは「データ・アンド・エンバイロメント」という枠組みの中で、これから関連性を持って考えていこうとしております。将来、環境が変わっていく中で、この枠組みも変わるかもしれません。皆さんの身近である、例えばモバイル決済をするために、いろんな端末・デバイスが必要になってきます。これからもPCIでも、しっかりと見ていこうと考えています。
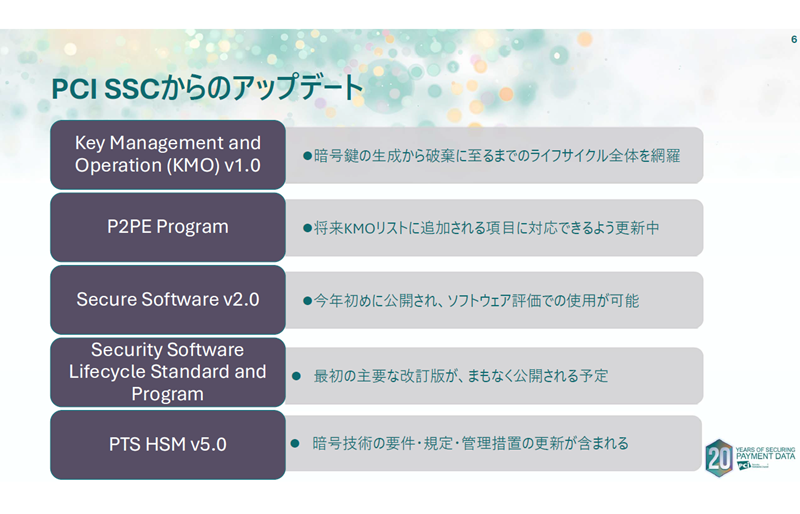
直近で、さまざまなセキュリティのスタンダード、あるいはガイダンスなどを直近でも出しています。PCI DSSもそうですが、例えば暗号の生成から実際に破棄に至るまでのライフサイクル全般をマネージしていくためのセキュリティスタンダードであるキーマネジメントオペレーションも公表しています。こういった改変、スタンダードのアップデートなどが発生していくことを今日は覚えておいていただきたいと思っています。
我々の身近にもなっているAIについても、PCI SSCとしてどう付き合っていくのか、あるいはどうするべきかをガイダンスとして定期的に出しています。今までPCI DSSはどうしてもPDFで提供して、時間がかかったり、理解するにあたって大変だったということに関しても、マシンリーダブルということで、自動化ツールを使えるようになりました。
今いろいろなテストをして、新しくローンチできそうなので、その取り組みやさまざまな認証をしていただく会社、機関があります。こうしたラボラトリーのクオリティマネジメントを強化する取り組みも、PCI SSC の活動の1つです。
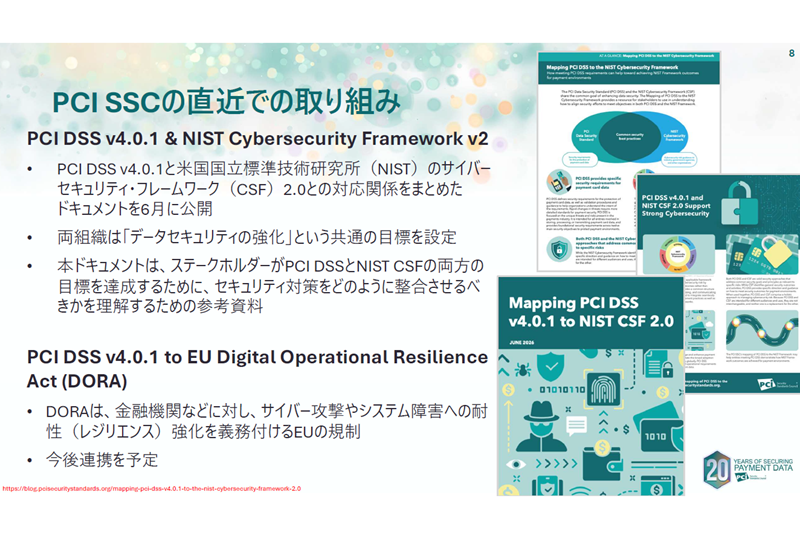
直近でトピックスとして挙げられるのは、NIST(米国立標準技術研究所)とのコラボレーションがあります。NISTもPCIも、データセキュリティの強化といった共通の目標があります。相互で理解し合って、できるところはコラボしていくというスタンスです。新たにドキュメントを公開して、今後参考になるような情報も得ていただけますと思います。
EUのDigital Operations Resilience Act(DORA)は、サイバー攻撃やシステム障害への耐性を義務付ける規制がありますが、PCI SSCとしてはコラボレーションを図って、近々新たなガイダンス等を出すことができます。私個人も非常に興味のあるところです。
PCI DSSネクストチャプターへ 現行バージョンに900件の意見
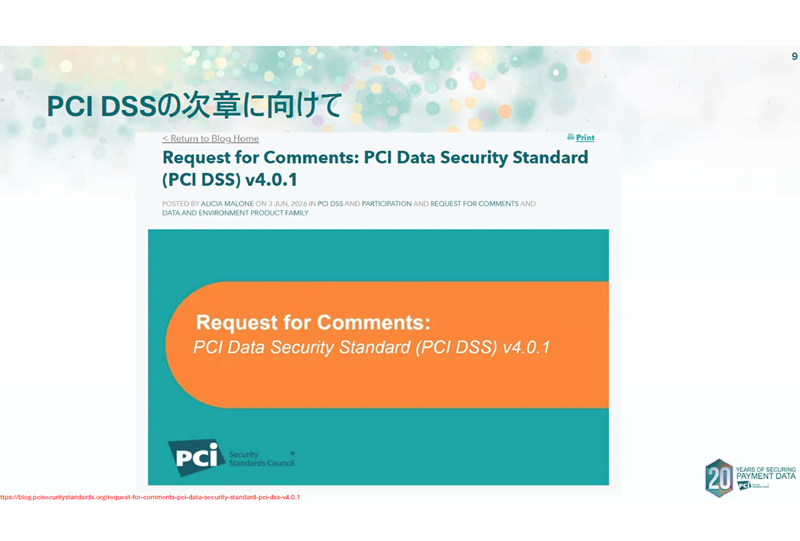
今日のメインポイントであるPCI DSSのネクストチャプターについて触れたいと思います。PCI DSSは代表的なセキュリティスタンダードではありますが、現存のバージョンはバージョン 4.0.1です。2、3年前にローンチされ、マーケットでも定着をしているものですが、実は6月から7月にかけて現行バージョンについてのRFCを行いました。RFCとはRequest for Commentの略ですが、「今のPCI DSSについてどう思いますか」とご意見をお伺いするためのものであり、フィードバック・ご意見をいただくようなプロセスを設けております。