2026年11月5日8:00(JST)
【日本】
不正利用のリスクを低減できるイシュアプラン
同じ簡単操作で会員サイトの認証も可能
UniPasskeyは、いろいろなプランがあり、今回はイシュアプランとコールセンタープランについて説明します。
3-Dセキュアの仕組みには、SPC(Secure Payment Confirmation)方式やOOB(Out-of-Band、帯域外認証)方式、ブランド実装方式とかいろいろあります。UniPasskeyはOOBという仕組みを使っています。決済の画面とは別の経路で認証を行い、その結果を返す仕組みのサービスを作っております。2つの認証をまとめて実装します。パスキーを用いた従来の3-Dセキュアの認証では、カードで買い物をするときに指紋や顔認証を行います。UniPasskeyはそれだけではなくて、同じ仕組みの中でイシュアの会員サイトも含めて、このパスキー認証を進められる仕組みを作っています。
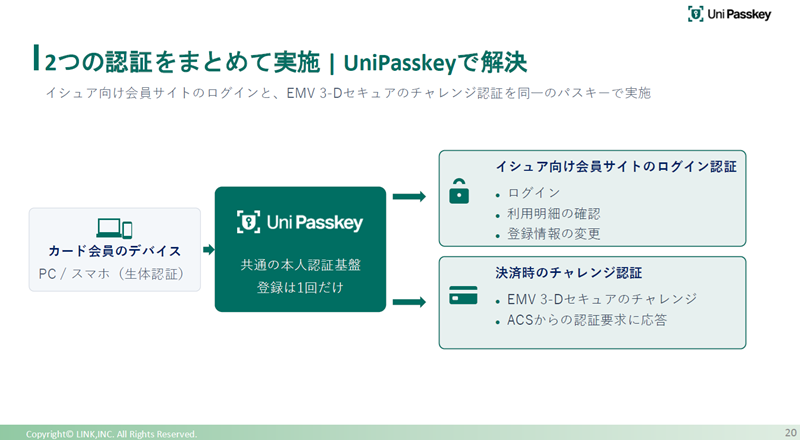
先ほど、IDとパスワードで守られたマイページに不正ログインされ、登録情報を書き換えられてしまうリスクを説明しました。ログイン時にもパスキー認証を行えば本人しかアクセスできなくなりますので、このリスクを大きく低減できると考えて、このプランを進めています。
ログイン認証のフローとして、カード会員が、ウェブサイトに行ってログインの要求をすると、パスキーの要求が走ります。サーバーからチャレンジコードが送られ、カード会員が指紋や顔で端末側の認証を行うと、端末内の秘密鍵でチャレンジに署名して返送することでログインが完了します。生体情報や秘密鍵がサーバーに送られることはありません。
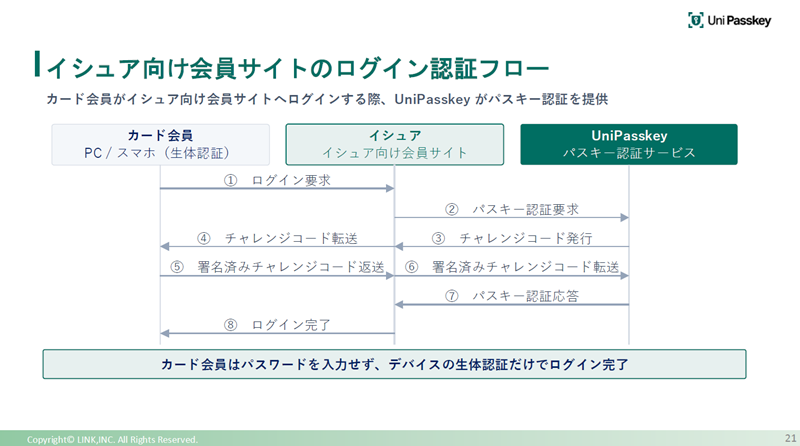
イメージとしては証券会社のログインが挙げられます。多くの証券会社でログイン時のパスキー認証の導入が進んでいますが、そのようにログインしてもらうようなイメージです。
決済時ですが、ログイン時と同じパスキーを使って、同じやり取りでクレジットカード決済も対応できます。イシュア側のメリットは、不正利用の未然防止と被害負担の軽減ができます。なりすましが起こりづらくなるので、被害を今の状況よりもっと減らせます。そういうことが1つ効果としてイシュア側に享受できると考えています。
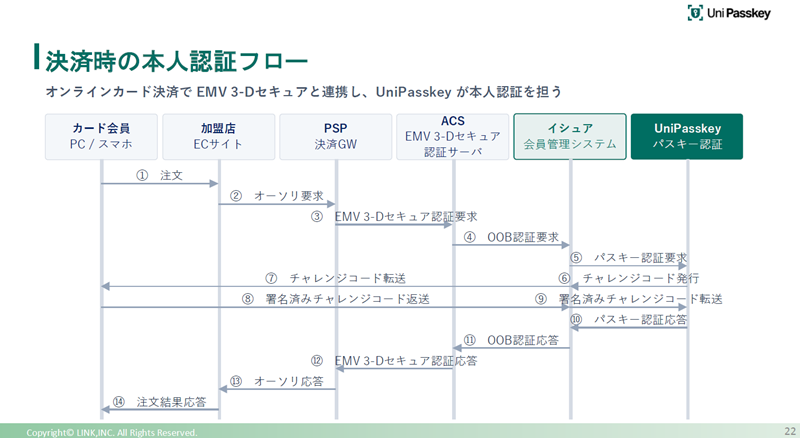
決済承認率については、不正な取引が減ることで、リスクを理由とした取引拒否も減り、承認率の改善が期待できます。あわせて顧客満足度の向上にもつながります。
生体認証により、カード会員の体験上の大幅な向上が図られます。今までですと、ワンタイムパスワードが送られてきて入力していました。それが生体認証の取引に変わりますので、すぐに認証が取れて決済が完了します。
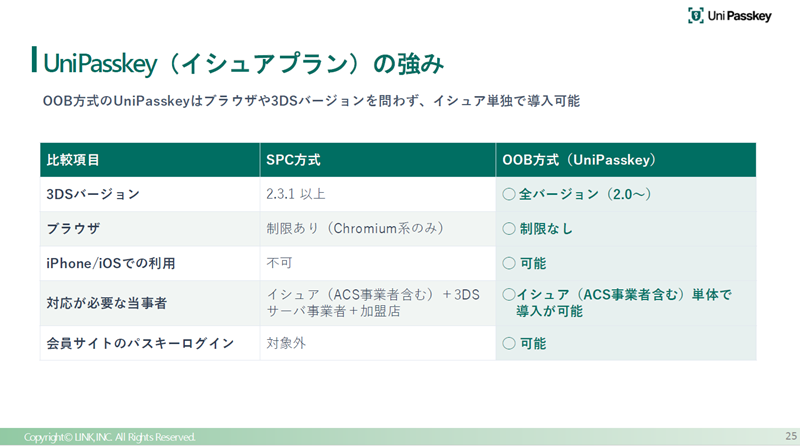
イシュアプランの強みは、OOB方式を採用していることです。SPC方式は利用環境に制限があり、例えば対応ブラウザは現状Chrome系などに限られ、iOSではそのままでは利用できません。OOB方式の場合、ブラウザやOSの制約を受けにくいため、マルチデバイスが実現できます。
UniPasskeyコールセンタープラン
本人認証にかかるストレスから解放
イシュアプランをプレスリリースした際、「違った利用の仕方をしたい」という問い合わせがありました。その1つがコールセンタープランです。UniPasskeyを電話のシーンで利用できないものかと考えてサービス開発をしています。
我々はBIZTELというIP-PBXのクラウドサービスを提供していますが、そういったお客様から、コールセンターで電話を受け付けている時の本人認証をもっと厳格に、もっと便利にやっていきたいという要望をいただきました。
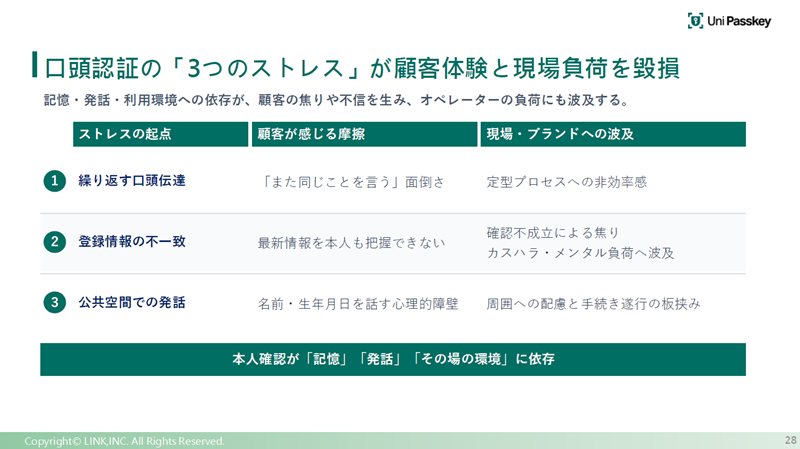
UniPasskeyコールセンタープランでは、電話口で抱えている3つのストレスを取り除くことができます。
1つ目は、本人の認証をするために、誕生日、住所、電話番号など、いろいろ聞かれると思いますが、そういった繰り返しの質問が、パスキーを電話のシーンで使うことによってなくなります。例えば、カード会社に電話をすると、担当者からすると単なる一本の電話ですので、毎回同じことを聞かれます。それを、指紋認証や顔認証によって一度で完了できます。
2つ目は、登録情報の不一致です。引っ越しの際、カード会社への住所変更がすぐには行われないことも少なくありません。登録情報と一致せず認証が通らないこともあります。パスキーであれば、こうした不一致による認証の失敗もなくなります。
3つ目は、公共空間での発話です。家の中で電話するとは限りません。例えば区役所、銀行で電話するシーンがあった時に、自分の名前や誕生日を声に出して伝えることになり、周囲の第三者に個人情報を聞かれてしまうリスクがあります。そうしたことが、このパスキーを利用することによってなくなります。言葉にしないので、なくなっていきます。これが我々の考えた3つのストレスですが、他にもあるかもしれません。
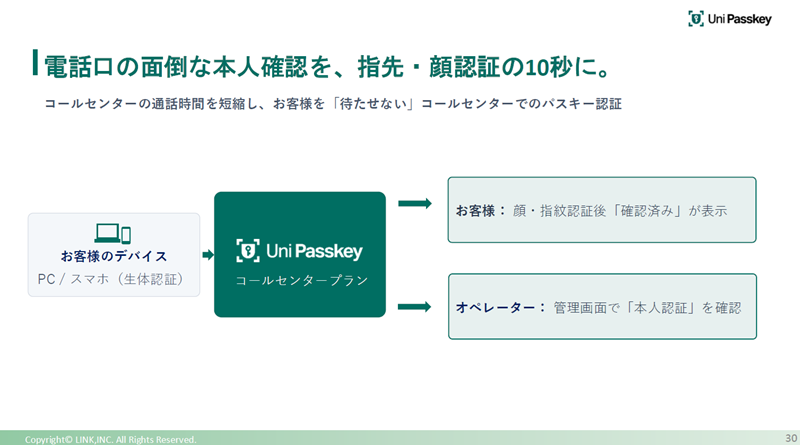
本人認証が通話時間と運営コストを押し上げる構造にあります。コールセンターはオペレーターが一通話当たり対応する時間をシビアに計算していて、それを1秒でも短くすることで、対応する通話数を増やしていきたいというふうにコールセンターの運営側のスーパーバイザーは常に考えています。本人認証にかかる時間は、45秒から90秒ほどかかっていますが、UniPasskeyを導入することで大幅に短縮できます。
UniPasskeyでは指紋や顔認証によって本人認証が完了するため、これまで最大90秒ほどかかっていた本人認証を10秒程度に短縮できます。オペレーターに対しても、お客様に対しても大きく負担が減らせます。
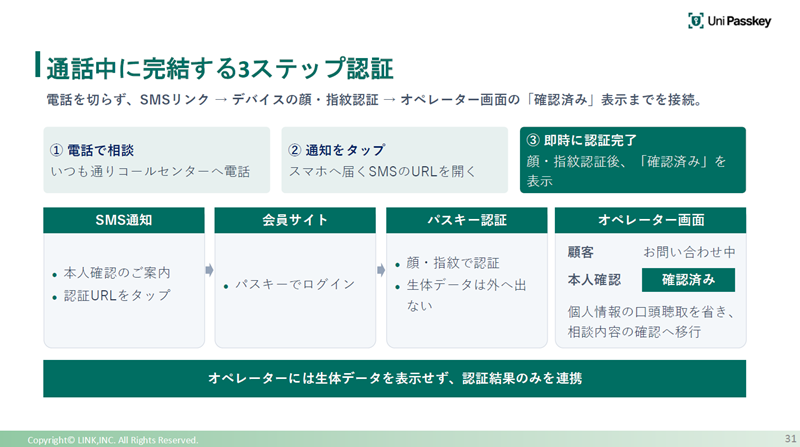
UniPasskeyでは、3ステップ認証で、電話中にお客様にSMSを送ります。URLをクリックし、その出た画面をクリックしていただくと、生体認証が走るような仕組みです。そこで認証を終わらせることで、オペレーターには認証完了したという通知が飛ぶようになっています。こうした仕組みをパスキーで作り込みます。オペレーターがお客様にSMSでURLを送れて、インターネットの受信ができる環境にあれば、どんなコールシステムを使っていても、このUniPasskeyのコールセンタープランを利用することができます。
クレカ、銀行、証券の本人確認のほか
損保の自動車事故現場のコールセンターで有効
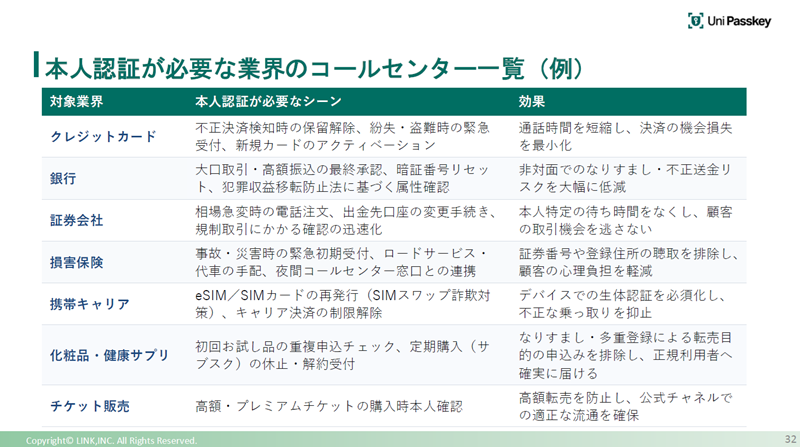
どんなコールセンターで利用促進ができるかと考えましたが、我々はクレジットカードセキュリティで成長してきた事業ですので、最初はクレジットカード会社だと考えています。2つ目は銀行、3つ目の証券という形で、金融業界の方々には多く利用促進ができると考えています。
その他では損保があります。例えば、自動車事故の連絡を受けた際の本人認証でも生年月日などを確認しています。このほか、携帯キャリアの問い合わせ、チケット販売など、認証が必要なケースです。こういう時に本人認証が頻繁に使われていて、こういったコールセンターを運営している企業は、このUniPasskeyを使うことによって、お客様体験、コールセンターサイドの対応時間の削減が図れると考えました。
また、ECプラットフォーマーから、自社サービスのオプションとしてUniPasskeyを導入したいという問い合わせをいただきました。「カードじゃないとダメなんですか?」と言われましたが、ECの世界でもログインして本人認証がありますので、もちろん使えます。
まとめとして、まず1つ目がイシュアプランです。イシュアプランの特徴は、マイページでログインする時と決済で使う時の生体認証、パスキーの仕組みが、同じ仕組みでサービス実装できます。2つ目はコールセンタープランです。コールセンターの電話でお客様の本人認証をするシーンでパスキーを使えるようになります。そのほか、いろいろなシーンでパスキーが使えると思っており、今後、皆様とお話しすることで対応バリエーションを増やしていきたいと考えています。
サービスの構築については、サーバーインフラ、アプリケーションなど、セキュリティを意識して作っています。例えば、クレジットカードセキュリティのPCI DSSの準拠は当たり前に対応したサービスとして皆様にご利用いただけるような状況にしています。
今日ご紹介させてもらったイシュアプラン、コールセンタープラン以外にも、こんなシーンで使えませんか?という相談があれば、ぜひお話をいただければと思います。それが我々のサービスの発展にもつながると思っていますので、ぜひよろしくお願いできればと思います。
問い合わせについては下記までいただければと思います。私からのお話は以上とさせていただきます。ご清聴ありがとうございました。
■お問い合わせ先
 株式会社リンク
〒107-0061
東京都港区北青山 2-14-4
アーガイル青山 14階
TEL :03-6704-9090
https://pcireadycloud.com/
お問い合わせ:https://pcireadycloud.com/guest/