2026年11月4日8:00(JST)
【日本】加盟店へのEMV 3-Dセキュア導入が進む中、イシュアにとっては「認証を行った取引の不正利用被害を負う」というライアビリティシフトの負担が、EC加盟店にとっては「本人認証の追加によるカゴ落ち・決済離脱」が、それぞれ新たな課題として浮上しています。リンクは、パスキー(FIDO2)を用いた認証基盤「UniPasskey」を開発し、これらの課題解決の方法として提案しており、クレジットカード会社やコールセンターなどから問い合わせが寄せられています。(2026年9月25日開催「ペイメント・セキュリティフォーラム2026 Fall」の講演より)
株式会社リンク執行役員セキュリティプラットフォーム事業部事業部長 滝村享嗣氏
カードセキュリティで最も相談される企業へ
リンクがUniPasskeyをリリースしパスキー参入
これまでリンクのセッションを聞いていただいている方は、PCI DSS準拠についての話が多かったので、今日もその話だと思われた方が多いと思います。今年、リンクからもパスキーのサービス「UniPasskey」をリリースさせていただき、反響が良かったので、今日この場でお話をさせていただくことになりました。
私はリンクで執行役員を務めています。
リンクには2011年からジョインして、15年目になります。2013年からセキュリティプラットフォーム事業部を率いて、クレジットカードセキュリティに関連するサービスを皆様の元へお届けさせてもらっております。JCDSC(日本カード情報セキュリティ協議会)のクラウドサービス部会の部会長でもあり、今100社超のメンバーに参加いただいている部会で、来月もセミナーを開催します。参加型で、加盟されているメンバーの方にセミナーでお話いただく仕組みを作っていますので、機会があれば皆様も入っていただければと思います。
リンクの設立は1987年で、10年ほど広告制作を行ってきました。96年から、マネージドホスティングサービス「at+link」というITサービスをリリースして今に至っています。
インフラサービスですので、その上にアプリケーションを開発してSaaS、仕組みを作ってPaaSとして提供しています。代表的なものは、「BIZTEL」という電話のSaaSサービスで、IP-PBXのクラウドサービスというとしっくりくるかもしれません。約4,000社のお客様に使っていただいており、国内で最大のサービスに成長させてもらっています。我々の事業部のようにクレジットカードセキュリティに関連するクラウドサービスを数多く出して、仕組み化して、販売している会社です。
我々の事業部は、2013年からスタートしています。「PCI DSS Ready Cloud」という、PCI DSS準拠をクラウドサービスでお助けするサービスを開始しました。このサービスが今でも中心ですが、国内レギュレーションに対応する「Smart TG」、ペイメントトークンのサービス「Cloud Token for Payment card」、今回のようなパスキーのサービス「UniPasskey」など、基本的にはセキュリティとクレジットカードというキーワードに関連するクラウドサービスを開発してサービス化しています。
我々の事業部はビジョンを持っていて、「クレジットカードセキュリティの疑問や課題を最も相談される企業になる」です。活動としては、ホームページ経由で誰でも問い合わせいただけますが、分からないことがあったり、悩みがあるような方に対応する、相談窓口を持っています。実際に私や、メンバーが直接対応させてもらいます。コンシューマーからの問い合わせも受け付けていたりもしています。
また、「キャッシュレスセキュリティレポート」をかっこ株式会社様と当社の共同で四半期に一回発行しています。クレジットカードの不正利用の動向をまとめたレポートを無料で皆様に読んでいただけるようにしています。
https://pcireadycloud.com/blog/category/cashless_security_report/
ワンタイムパスワードで起きている課題
入力の失敗や待ち時間に課題
本題に進む前に、2025年の国内のクレジットカード不正利用被害額は約510億円で、 2024年と比べると金額は約8%減です。ただし、発生率は上昇しており、番号盗用が占める被害の割合は90%以上です。3-Dセキュアの対応が進んでいて、不正利用の額は減っていますが、中身を見ていくと、番号盗用が占める割合は増加傾向にあります。
EMV 3-Dセキュアという仕組みの特徴と課題をまとめました。誤解のないようにお伝えしておくと、EMV 3-Dセキュアではパスキーや生体認証などさまざまな認証方式を利用できます。ただ、現状で使われているのはほとんどがワンタイムパスワードですので、そこで起きている課題を論じていきたいと思います。
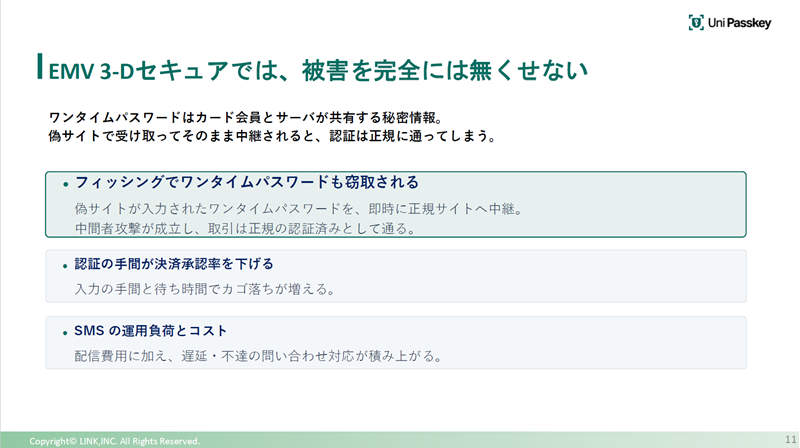
EMV 3-Dセキュアでワンタイムパスワードを発行するタイプで見ると、被害は完全になくせません。偽サイトが裏で本物のサイトとリアルタイムに通信を行うため、利用者は偽サイトにワンタイムパスワードを入力してしまいます。ワンタイムパスワードを入手した犯罪者は、それを使って商品を購入するなどカードを不正に利用するため、フィッシングによるワンタイムパスワード窃取の被害が出ています。
次は、乗っ取り懸念です。発行元の会員サイトのマイページにログインをしていると思いますが、IDとパスワードでログインするというケースがあります。決済時の認証が強化されていく一方で、認証の設定を変更できるマイページがIDとパスワードだけで守られているのはリスクがあります。
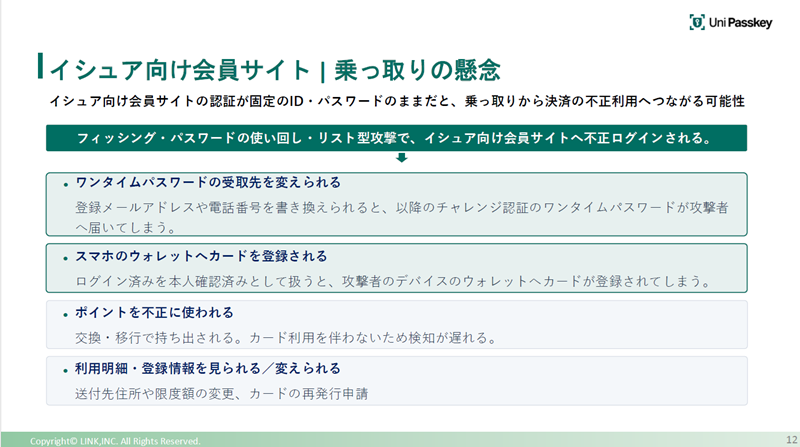
例えば第三者がマイページに不正にログインをして、登録情報を書き換えて、ワンタイムパスワードの受け取り先を変えられてしまったり、第三者が被害者のカードを自分のスマートフォンのウォレットに登録してしまうような被害が発生するからです。
一方で、EMV 3-Dセキュアを導入すると、決済承認率が低下してしまう可能性があります。我々のキャッシュレスセキュリティレポートによる数字で、今までであれば95%台で決済の承認が通っていたものが、3-Dセキュアに対応したことで85%程度に下がり、その分の売上機会を失うおそれがあります。
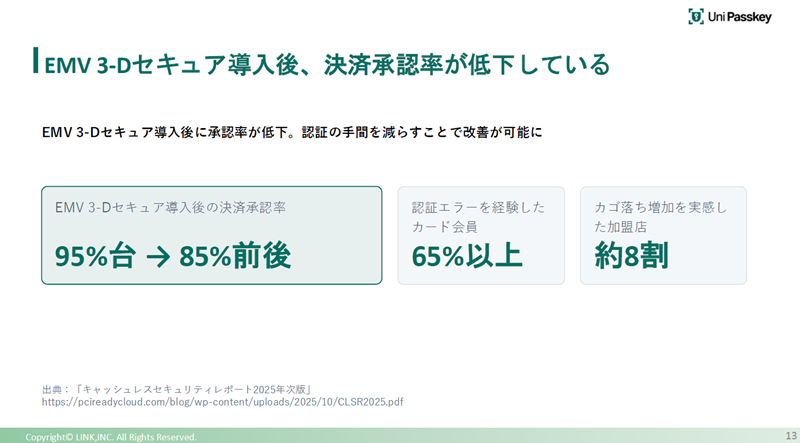
ちなみに認証エラーを経験したカード会員が65%以上おり、そこで離脱してしまう人もいます。カゴ落ちの増加を実感している加盟店は約8割いるということです。
その理由として、ワンタイムパスワードがスマホに送られてきますが、その入力でつまずきます。今までであればカード券面に書いてある数字、名前をECに打ち込んでいけば買い物が完結しましたが、送られてくるはずのパスワードがなかなか来ない。5秒ぐらい待てば来ますが、感覚でいくとすぐ来るはずなのに来ないため、待てなくて、そこで離脱してしまう人がいます。
決済承認途中の離脱があると、売上機会の損失につながります。特にECの操作に慣れていない方では、こうした離脱が起きやすいと考えられます。手続きが分かりにくく不安だという理由で、最初からECの利用を諦めてしまう方もいます。そういった理由も含めると、一定の割合でカゴ落ちを経験し、そもそも購入されないことが、EMV 3-Dセキュアの導入に伴って起きています。
ワンタイムパスワードの欠点を補う
顔や指紋による認証で、記憶も入力も不要
パスキーを使ってその状況を改善する話につなげていきます。パスキーは、端末内に安全に保管された秘密鍵を使って認証を行います。チャレンジ認証といって、3-Dセキュアの認証でサーバー側からチャレンジが送られてくると、利用者は顔認証や指紋認証で端末のロックを解除します。すると端末内の秘密鍵で署名し、その署名をサーバー側に返すことで認証が通ります。秘密鍵そのものが端末の外に出ることはありません。
パスキーの特徴は、まずパスワード漏洩リスクが排除されます。サーバーは公開鍵のみを保持していますので、仮に漏洩しても公開鍵だけでは悪用されるリスクはそれほど高くはありません。フィッシング耐性については、偽サイトのドメインでは成立しないように仕組みが作られています。それと所持と生体の二要素です。所持しているデバイスと自分の生体の認証、顔や指紋という仕組みになっているので、他人が使うことはできない、そのリスクが低減できる仕組みになっています。
記憶も入力も不要で、パスワードを覚えておく必要もなくなります。また、OS標準なので、追加アプリは不要です。 Apple、Google、Microsoftの各プラットフォームで標準の仕組みとして使えます。標準規格であり、FIDO2、WebAuthnに準拠しています。
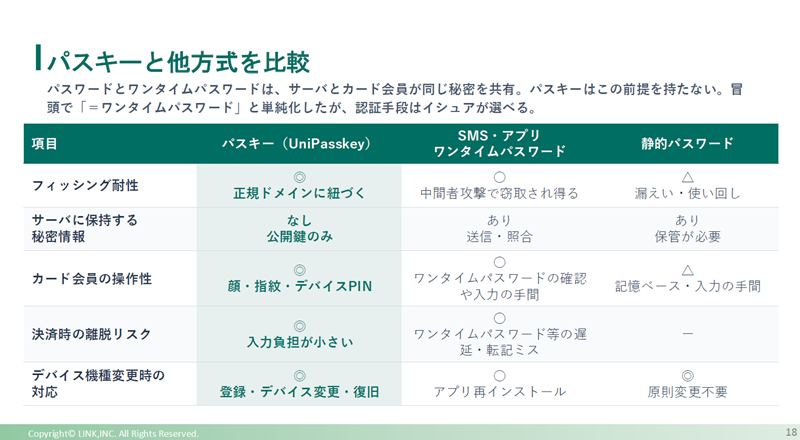
ワンタイムパスワード、IDパスワードの仕組みを比較すると、当たり前ですが、セキュリティに関連するところは二重丸がつき、セキュリティレベルが高いです。操作性として、ワンタイムパスワードが送られてきて入力するような手間がなくなります。スマホに顔を向ければ認証が通りますので、使い勝手は非常に簡単です。今後、このような生体認証は、いろいろなところで出てくると思います。端末紛失時の復旧手順など運用面での検討は必要ですが、セキュリティと使いやすさを両立できるのがパスキーという仕組みです。
※後編は明日紹介

■お問い合わせ先
 株式会社リンク
〒107-0061
東京都港区北青山 2-14-4
アーガイル青山 14階
TEL :03-6704-9090
https://pcireadycloud.com/
お問い合わせ:https://pcireadycloud.com/guest/