2026年10月26日8:00(日本标准时间)
【日本】随着PQC(抗量子计算机加密技术)、AI、云计算应用及API集成的发展,支付领域中数据保护的前提正发生着重大变化。未来的安全工作不仅要掌握机密数据的位置,更重要的是如何对用于保护这些数据的加密算法、密钥、API密钥及密钥进行管控。泰雷兹DIS日本公司积极参与PCI SSC的活动,致力于支付数据保护的实务与标准化工作。该公司将以DSPM(数据安全态势管理)理念为出发点,就数据保护、着眼于PQC的加密技术清单、密钥主权以及构建综合数据安全基础架构的必要性进行阐述。(摘自2026年9月25日举办的“支付安全论坛2026秋季”演讲)
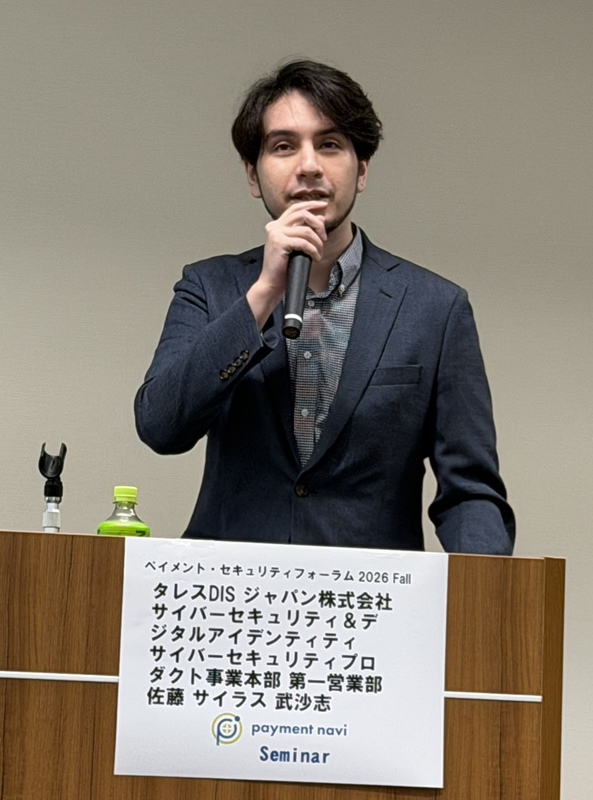
泰雷兹DIS日本株式会社 网络安全
与数字身份部 网络安全产品事业本部 第一营业部 佐藤赛勒斯武沙志先生
数据位于何处,由什么来保护?
控制、变更应对及证明至关重要
本次演讲,我特意选择了“PCI DSS 4.1?5.0?”这一略带挑战性的标题。我想探讨的是,当将PCI DSS迄今为止所指明的数据保护方向与当前外部环境的变化相结合时,未来哪些数据保护措施以及密钥管控将变得至关重要。
泰雷兹是一家以法国政府为主要股东的法国科技企业,业务遍及全球100多个国家。全球有超过35,000家企业以及3,000多家金融机构正在使用我们的解决方案。
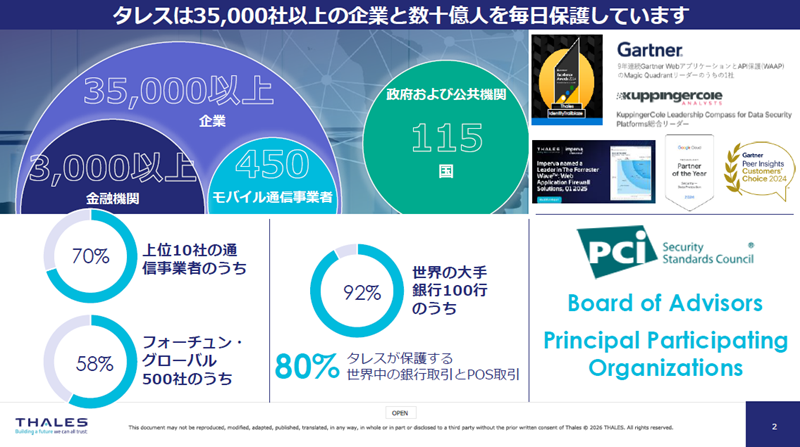
本公司在金融市场占据一定地位,在交易领域中扮演着幕后支撑者的角色。例如,我们保护着全球80%的POS交易,是一家汇集了各类尖端技术的公司。此外,在PCI SSC中,泰雷兹以顾问委员会成员(Board of Advisors)和主要参与组织(Principal Participating Organization)的身份参与其中。泰雷兹提供硬件安全模块(HSM)——一种用于安全存储和使用加密密钥的专用设备,作为支撑支付基础设施核心的产品,拥有较高的市场份额。在日本国内也有众多客户在使用我们的产品,想必也有人听说过“payShield(佩伊希尔德)”吧。
泰雷兹积极参与PCI SSC的活动,既参与支付数据保护的实务讨论,也参与相关标准的制定讨论。本次演讲虽不预告未来的PCI DSS要求,但将基于迄今为止的标准发展方向和市场变化,探讨企业今后应做哪些准备。
我将从“数据位于何处”、“由什么手段保护”、“是否经过适当的控制与变更管理并能提供证明”这三个角度进行探讨。这不仅仅是一个技术问题,更是关乎企业能否在数据保护方面履行说明责任的问题。
多种密钥管理系统与数据保护工具
日本企业应如何进行跨系统管控
正如我在上届支付安全论坛上所解释的那样,最近发生了一件耐人寻味的事情。据报道,微软根据有效的搜查令,向FBI提供了存储在云端上的BitLocker恢复密钥。这里的关键在于,加密算法本身并未被破解。即使是加密数据,只要获取了恢复密钥,无论是拥有合法权限的人员还是攻击者,都有可能访问数据。也就是说,关键不仅仅在于“数据是否经过加密”,更重要的是要综合考虑“谁持有该密钥”、“密钥存储在哪里”以及“谁可以访问”等问题。
在此,我想提出以下几个问题:“数据和密钥是否由同一管理主体负责?”“是否存在云服务提供商或外部承包商能够解密的数据机制?”“是否清楚谁能够访问恢复密钥和重要密钥?”
下面介绍三个数据。41%的日本企业拥有5个以上的外部密钥管理系统,73%的企业使用5种以上的以加密为首的数据保护工具。
另一方面,57%的日本企业将HNDL(Harvest Now, Decrypt Later)攻击列为最大的担忧。本公司每年都会发布威胁报告,在2026年版的最新报告中,我们基于从201家日本企业收集的答复进行了分析。
所谓HNDL,是一种“先窃取加密数据,日后再进行解密”的简单攻击思路。也就是说,即便目前攻击者等第三方无法解密数据,也并不意味着长期安全性得到了保障。
我们的观点是,使用多种密钥管理系统和数据保护工具本身并无问题。我们认为,根据云端、地区、业务部门、监管要求等不同用途,灵活运用多种机制是十分自然的。关键在于能否“制定跨企业的统一政策”、“设立统筹全局的明确负责人”,“能否可视化地掌握各项机制的使用情况”、“能否统一评估密钥管理和数据保护的现状”、“能否掌握例外情况、重复配置及管理疏漏”等问题,能否给出明确的答案。能否对这些多种机制进行跨域管控,将成为保障长期安全性的关键课题。
仅靠“已实施加密”是远远不够
的 有责任证明“该措施对威胁有效”
纵观PCI DSS的实际要求,可以看出,不仅要实施加密,而且对加密进行适当运维和管理的“有效控制”的重要性正在日益凸显。
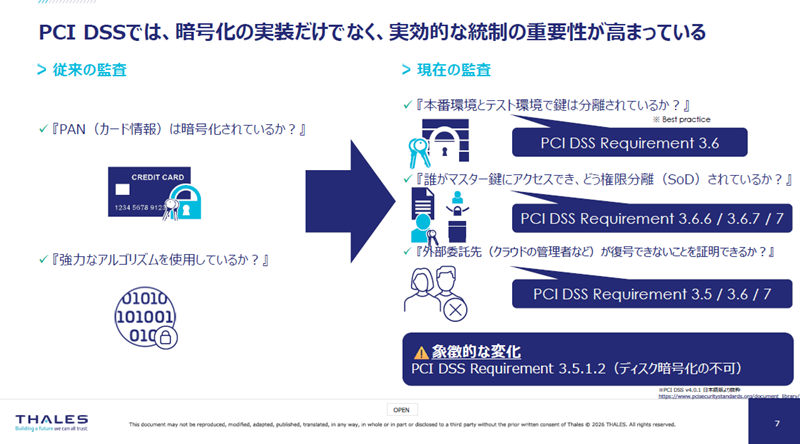
虽然这是一个相当粗略的例子,但在传统的审计中,QSA(认证安全评估师)的主要评估要点通常是“是否对机密数据进行了适当的加密”以及“是否使用了强加密算法”等。
相比之下,如今QSA的质询范围已扩展至“生产环境与测试环境的密钥是否得到妥善分离”、“谁可以访问主密钥,其权限如何进行分离与分散”、“能否证明外部承包商或云服务提供商等第三方无法解密”等细节。
最具代表性的例子就是关于磁盘加密的思路。简而言之,不能仅仅满足于“已经实现了加密,就此为止”。在当前PCI所处的环境中,市场和监管机构都要求企业不仅要证明已实施加密,还要能够说明针对预想威胁的防护措施是否切实有效,即履行所谓的“说明责任”。
在PCI DSS中,不仅要证明已实施加密,还需说明包括密钥访问管理和职责分离在内的各项措施,以确保数据得到切实保护,这一点的重要性日益凸显。被问及的不仅是“是否进行了加密”,更是“该加密措施是否切实有效”这一关键点。我们认为,在展望未来PCI DSS的发展时,证明这种有效性仍将是被强烈要求的核心要求。
着眼于
量子计算机的产业化, 无需等待“Q日”,应提前做好有计划的采购与迁移准备
接下来需要考虑的是,当前使用的加密技术能否在需要保护数据的整个期间内维持足够的安全性。也就是说,如何保障中长期的安全性。此外,如果发现当前使用的加密算法存在漏洞,能否顺利过渡到新的加密方式,这一点也至关重要。因此,需要具备能够灵活应对此类加密技术变化的“加密敏捷性”。实际上,加密方式的变更有时需要进行广泛的调整,包括协议、库以及HSM等硬件。必须直面这些挑战的典型例子,就是向PQC(抗量子计算机加密)的过渡。
关于PQC,下面介绍一些外部动向。2026年6月,美国联邦政府针对高价值资产和高影响系统,提出了相关方针:密钥建立需在2030年底前、数字签名需在2031年底前过渡到PQC。
在新加坡,新加坡网络安全局(CSA)发布了《量子安全迁移手册》。该手册提出了确保量子安全性的具体思路,包括量子风险评估、加密资产盘点、确保加密灵活性以及向PQC的分阶段过渡等。针对C2所有者(关键基础设施),该手册设定了以下里程碑:半年后的27年3月提交迁移计划;28年起,在新采购中落实量子安全措施或做好相关准备;并在31年底前完成全面迁移。
特别重要的是,并非要准确预测“量子计算机何时投入实际应用”,而是要从现在开始推进准备工作,以确保在此之前完成过渡。虽然整个市场将2035年作为时间基准之一,但准确预测“Q日”——即能够破解当前公钥加密的量子计算机问世之日——本身并非重点。关键在于是否已设定截止期限,并据此倒推,着手制定计划、开展采购及启动迁移工作。PQC已不再仅仅是未来的技术趋势,而是考虑到迁移所需的时间,应当从现在就开始着手准备的课题。实际上,由于向PQC的迁移可能需要数年时间,因此建议从现在开始识别易受量子攻击的加密算法并确定其优先级。
还有另一个重要论点。当企业采购或更新系统及服务器时,其计划本身往往以数年为单位,这并不罕见。在向PQC过渡时,也必须首先掌握当前的加密环境,确定关键系统,然后分阶段推进供应商的应对计划确认、产品评估以及概念验证(PoC)等工作。因此,对于未来5年、7年甚至10年仍将长期使用的系统,我们认为有必要从现阶段开始确认:这些系统未来是否能够支持PQC,或者至少其设计是否允许根据需要更新加密算法。
为应对PQC,需明确对象并设定
优先级 尽早确认供应商的路线图
在PCI SSC的会议上,已明确表示以2028年第二季度为目标修订PCI标准。我们认为,若等到具体内容明确后才开始应对PQC,可能无法赶上下次的系统采购或更新。
当然,这并不意味着现在就要将所有内容立即迁移到PQC。现在应该着手做的是:掌握涉及的系统和加密资产,根据风险进行优先级排序,并确认供应商的应对路线图。向PQC的迁移可能是一个长期过程,有观点认为,对于大型金融机构而言,完全迁移最多可能需要10年左右的时间。
下图展示了一个面向PQC迁移的一般性实施流程示例。无需从一开始就更换所有加密算法。首要任务是掌握当前正在使用哪些加密技术以及它们的应用场景。对当前使用的加密资产(如密钥、证书、加密算法、加密库、通信协议等)进行盘点,明确迁移对象及优先级。
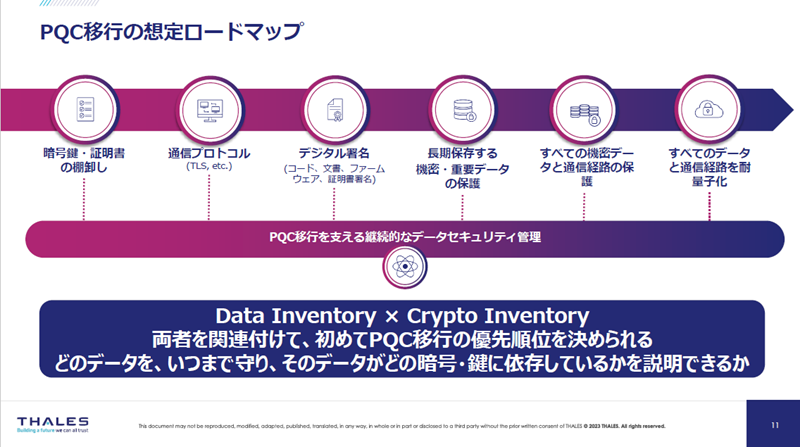
接下来,需确认这些加密资产所保护的对象。例如,根据保护对象是短期内就会失去价值的数据,还是需要保持10年、20年机密性的数据,迁移的优先级也会有所不同。此外,还需掌握该加密资产在哪些系统、API、证书、产品及外部服务中被使用,并评估变更所需的时间及影响范围。
为此,从“加密资产”和“数据”这两个角度进行盘点至关重要。关于数据,需掌握其存储位置、数据类型、重要性程度以及需要保护至何时。另一方面,对于加密资产,需掌握密钥、证书、加密算法、API等在何处以及以何种形式被使用的情况。将这两者关联起来,在明确“需要保护哪些数据、使用何种加密算法或密钥、以及需要保护到何时”的基础上,确定迁移的优先级。

■联系方式
 泰雷兹
DIS日本株式会社 网络安全产品事业本部
网址:https://cpl.thalesgroup.com/ja
邮箱:cpl.jpsales@thalesgroup.com