2026年10月27日8:30(JST)
【日本】
データインベントリ作成の難しさ
鍵や暗号資産の棚卸しも必要
データインベントリの作成は、実務上、苦労するポイントの一つだと考えています。当然、決済に関わるデータは、データベースなどで適切に管理されているはずです。しかし、企業が把握しているシステムの中だけに、すべてのデータが存在するとは限りません。
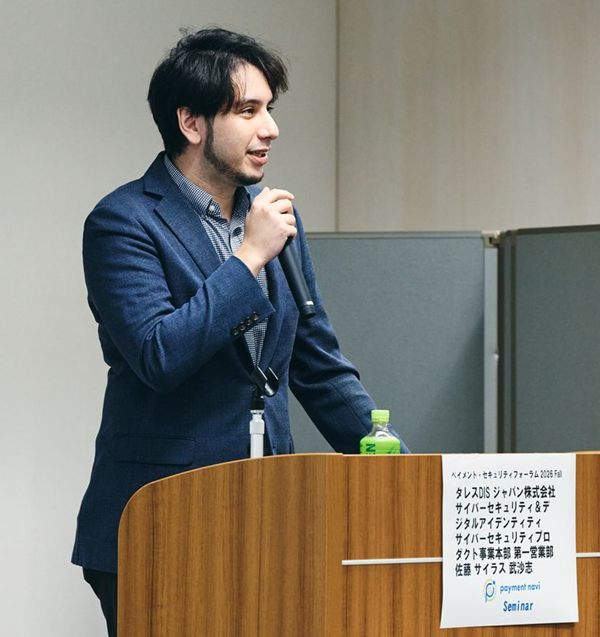
例えば、事業部門が独自に契約したクラウド環境やSaaS、外部委託先にあるデータのほか、クラウドサービスの利用終了後などに残存するデータ、組織の管理ポリシーやIT部門の管理対象外に置かれたデータも考えられます。こうしたデータは、所有者やアクセス権限、保存期間、保護状況などが不明確になりやすいといわれています。その結果、過剰なアクセス権限、不適切な共有、不要な長期保存、暗号化の漏れなどにつながる可能性があります。
重要なのは、まず重要なデータがどこにあるのかを把握し、棚卸しすることです。さらに、一度棚卸しして終わりではなく、管理対象外に新たなデータが作られていないかも含めて継続的にデータを発見・分類し、管理していくことが大切です。
次に必要となるのが、暗号資産のインベントリです。対象となるのは暗号鍵だけではありません。SSH鍵や公開鍵・秘密鍵、キーストア、暗号ライブラリ、暗号アルゴリズムなども含まれます。さらに、こうした暗号資産が、外部サービスや社内ネットワーク、IT資産、データベース、アプリケーションコードなどのどこに存在し、どのように利用されているのかを把握する必要があります。
ただし、最初からすべてを網羅的に調べる必要はありません。重要なシステムや、長期間にわたって保護する必要があるデータ、ビジネスへの影響が大きいデータなどを対象に、変更に時間を要するシステムから優先的に把握していくのが、現実的な進め方です。
目的は、単に台帳を作ることではありません。将来、暗号方式の変更が必要になったときに、どこまで影響が及ぶのかを把握し、移行の優先順位を判断できる状態にしておくことが重要です。
DSPMはリスクを可視化の起点に
データ保護と鍵の統制につなげる
クラウドやSaaS、AIの利用拡大に伴い、企業が扱うデータはさまざまな場所に分散しています。調査によって差はありますが、企業データの80~90%は非構造化データともいわれています。さらにAIの普及によって、データの生成や複製、要約、再利用が加速しています。その結果、利用者が意図しない形で機密データがAIサービスに入力されたり、所在や管理主体が十分に把握されていないAPIを通じて外部に送信されたりする可能性もあります。
時に、データだけでなく、ハードコードされた暗号鍵やAPIキー、サービスアカウントの認証情報、シークレット、マシン間通信で使用する鍵なども、環境全体に分散しています。データと、それを保護・利用するための鍵やシークレットの双方がさまざまな場所に存在することで、その管理はますます複雑になっています。
Gartnerは、2027年までに、AI関連のデータ侵害の40%以上が、国境を越えた生成AIの不適切な利用に起因すると予測しています。つまり、生成AIの利用が国境を越えて広がるなか、海外のサービスを含め、自社の管理が十分に及ばない環境でデータが利用され、データ侵害につながるリスクが高まっているということです。こうした状況を踏まえると、重要なデータがどこにあり、誰がアクセスできるのか、また、どのような暗号技術や鍵、シークレットによって保護されているのかを、継続的に把握していく必要があると考えています。
ここで、DSPM(Data Security Posture Management:データセキュリティポスチャ管理)についてご説明します。DSPMは、クラウドやオンプレミス、SaaSなど、さまざまな環境に分散するデータを継続的に発見し、その機密性や規制要件などに応じて分類したうえで、誰がアクセスできるのか、どのようなリスクにさらされているのかを継続的に分析・管理していく考え方です。
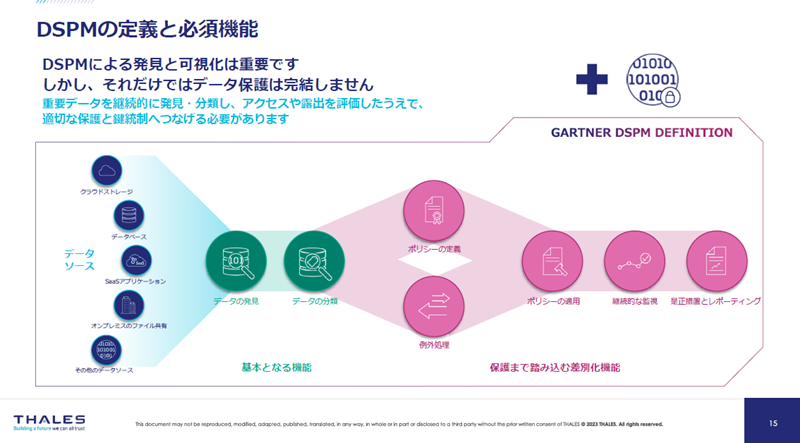
年に一度の監査に向けてデータの一覧を作成するのとは、本質的に考え方が異なります。DSPMで重要なのは、一時点の棚卸しではなく、データの状態を継続的に把握することです。例えば、新たなデータが生成された、アクセス権限が変更された、クラウド上でデータが複製された、公開設定になったといった変化を継続的に捉え、リスクを把握していきます。
注意すべきなのは、DSPMによってデータを発見し、リスクを可視化することと、実際にデータを保護することはイコールではないという点です。我々は、DSPMを起点として、実際のデータ保護や鍵の統制につなげていくことが重要だと考えています。
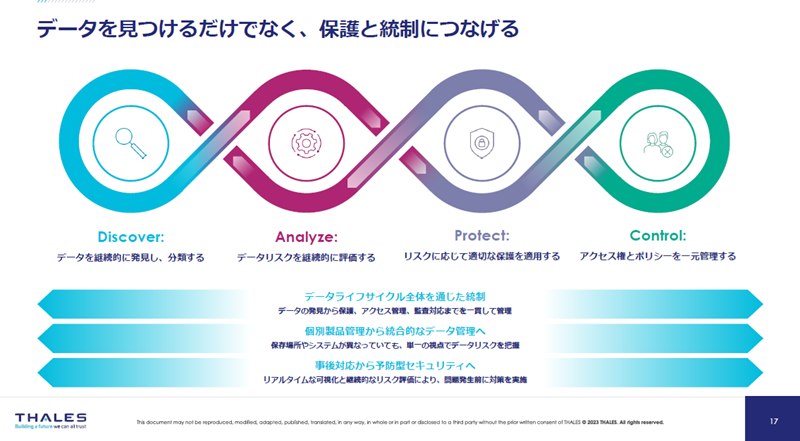
AIやPQCの時代には、データの所在やアクセス状況を把握するだけでなく、データをどのように保護するのか、さらに暗号や鍵、APIキー、シークレットまで含めて考える必要があります。もちろん、これらすべてをDSPMだけで担うということではありません。DSPMによってデータを継続的に発見・分類し、アクセス状況や露出リスクを分析する。その結果を暗号化やマスキング、トークナイゼーション、鍵管理、シークレット管理といった具体的な保護策につなげることで、企業全体のデータセキュリティとして機能していくと考えています。つまり、DSPMを万能な製品カテゴリーとして捉えるのではなく、データの発見とリスクの可視化を出発点として、実際のデータ保護と鍵の統制につなげていくことが重要です。
継続的なデータセキュリティ管理
4段階で進め、第三者にも説明できる体制へ
今回お伝えしたいポイントは、データセキュリティを4つの段階で継続的に管理していくという考え方です。1つ目は「Discover(発見)」です。重要なデータがどこにあり、どのように分類され、誰がアクセスできるのかを継続的に把握していきます。
2つ目は「Analyze(分析)」です。データの価値や機密性、保存期間、アクセス状況、外部への露出、規制への影響などを踏まえてリスクを分析し、対応の優先順位を決めます。その評価結果に応じて、暗号化やトークナイゼーション、マスキングなど、適切な保護策につなげていきます。
3つ目は「Protect(保護)」です。分析したリスクと優先順位に基づき、暗号化、トークナイゼーション、マスキング、アクセス制御などの対策を適用し、重要なデータを実効的に保護します。
最後が「Control(統制)」です。鍵や証明書、APIキー、シークレット、アクセス権限、ポリシーなどを一貫した考え方のもとで管理し、組織全体で統制していきます。
もう一つ重要なのが、第三者に説明できる状態を作ることです。監査ログを取得するなど、どのような統制を行い、それが適切に機能しているのかを第三者に説明できるようにしておくことが重要だと考えています。
改めて総括すると、暗号化製品を導入しているだけでは、データが実効的に保護され、鍵を含めた統制が適切に機能していることを十分に説明するのは難しいと考えています。
外部環境に目を向けると、RaaSやHNDL(Harvest Now, Decrypt Later)攻撃をはじめ、PQCへの移行も含めて、「いつまでに対応する必要があるのか」という時間軸が重要な指標になってきます。こうした変化を差し迫った脅威として捉えるだけでなく、いつ、どのようなアクションを取るべきなのかを考える必要があります。
そのためには、まず重要なデータがどこにあり、どの程度重要で、いつまで機密性を維持する必要があるのかを把握します。そのうえで、どの暗号技術や鍵で保護され、誰が管理しているのかを棚卸しします。さらに重要なのが、システムや製品のライフサイクルを踏まえて、移行のタイミングを考えることです。今後、PCI DSSが改定され、PQCへの対応が何らかの形で要件に含まれるようになってから対応を始めたのでは、システムの調達や更改に間に合わない可能性もあります。だからこそ、将来の要件が確定するのを待つのではなく、今から棚卸しや優先順位付け、ベンダーのロードマップ確認など、必要な準備を進めておくことが重要だと考えています。
また、これまでのPCI DSSの変遷を振り返っても、単に暗号化を実装しているだけではなく、それが実効的に機能するための統制が重視される傾向にあります。データをどのように保護し、鍵をどのように管理・統制しているのかは、今後も避けて通れない論点だと考えています。ここまでは、可能な限り特定の製品に依存しない形で、我々の見解を交えながらお話ししてきました。最後に、こうした課題に対するタレスのソリューションをご紹介します。
暗号鍵管理をリードするタレス
キープレーヤーとエコシステムを構築
我々は、暗号鍵管理をタレスの大きな強みの一つと考えています。同時に、PQCへの移行は一社だけで完結できるものではありません。グローバルでは、暗号資産の発見を担うテクノロジーベンダーをはじめ、コンサルティング企業、SIer、さまざまな技術ベンダーとパートナーシップを組み、PQC移行を支援するエコシステムを構築しています。
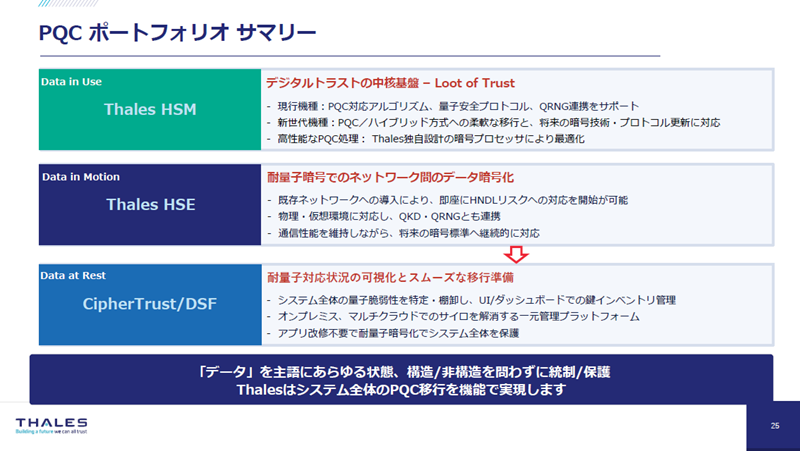
「PQCにどう対応すればよいのか」とお考えの際には、ぜひタレスにご相談ください。タレスの製品だけですべてを完結させるのではなく、こうしたパートナーエコシステムを通じて、お客様のPQC移行を包括的に支援していきます。ソリューションについても、Luna HSMやHigh Speed Encryptor(HSE)、CipherTrust Data Security Platformなど、PQCへの移行を支援する製品・技術を提供しています。例えばLuna HSMは、NISTで標準化されたML-KEMやML-DSAをネイティブにサポートしています。また、Thales CipherTrust Data Security Portfolioでは、機密データの発見・分類から、暗号化、トークナイゼーション、アクセス制御、鍵管理まで、データ保護に必要な機能を幅広く提供しています。Data Security Fabric(DSF)と組み合わせることで、データへのアクセス状況の可視化や継続的な監視、リスク分析にも対応します。こうした機能を組み合わせることで、データそのものの保護だけでなく、鍵やシークレットを含めた統制まで包括的に支援していきます。
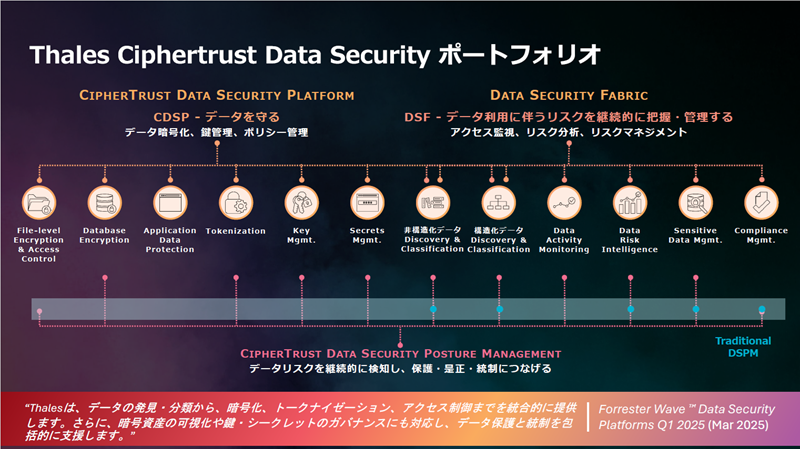
DSPMについては、構造化・非構造化を問わず、クラウドやSaaS、オンプレミスなどに分散するデータを発見・分類し、統合的に管理できるプラットフォームを提供しています。機械学習などを活用して機密データを自動的に分類し、データの所在やアクセス状況、リスクを継続的に把握できるようにします。さらに、AIに関わるデータや資産、鍵・シークレットなども含め、より包括的にセキュリティポスチャを把握・管理していく方向で機能を拡張しています。
また、PCI DSSへの対応という観点では、Imperva Cloud WAFやClient-Side Protectionも提供しています。Cloud WAFによって公開Webアプリケーションを保護するとともに、Client-Side Protectionでは、決済ページ上のスクリプトの検出・インベントリ作成や改ざん監視などを行い、PCI DSS 4.0の要件6.4.3や11.6.1への対応を支援します。
興味がありましたら、ぜひお問い合わせください。
本日はご清聴いただき、誠にありがとうございました。
■お問い合わせ先
 タレスDISジャパン株式会社
サイバーセキュリティプロダクト事業本部
URL: https://cpl.thalesgroup.com/ja
Mail: cpl.jpsales@thalesgroup.com