2026年10月27日8:30(日本标准时间)
【日本】
编制数据清单的难点
还需对密钥和加密资产进行盘点
我认为,编制数据清单是实务工作中的一大难点。当然,与结算相关的数据理应在数据库等处得到妥善管理。然而,并非所有数据都仅存在于企业已掌握的系统之中。
例如,除了业务部门独立签约的云环境、SaaS以及托管在外部服务商处的数据外,还可能包括云服务终止使用后残留的数据,以及未纳入组织管理政策或IT部门管理范围内的数据。据称,此类数据的所有者、访问权限、保存期限及保护状况等往往难以明确。其结果可能导致权限授予过度、共享不当、不必要的长期保存以及加密遗漏等问题。
关键在于,首先要掌握重要数据的位置并进行盘点。此外,不能仅止于一次盘点,还必须持续发现、分类并管理数据,包括检查是否在管理范围外产生了新的数据。
接下来需要进行的是加密资产的盘点。盘点对象不仅限于加密密钥。还包括SSH密钥、公钥与私钥、密钥库、加密库、加密算法等。此外,必须掌握这些加密资产存在于外部服务、内部网络、IT资产、数据库、应用程序代码等何处,以及它们是如何被使用的。
不过,并不需要从一开始就全面排查所有内容。以重要系统、需要长期保护的数据以及对业务影响较大的数据为对象,优先掌握那些变更需要较长时间的系统,这才是切实可行的推进方式。
目的并非仅仅是建立一份清单。重要的是,当未来需要更改加密方式时,能够掌握影响范围,并据此判断迁移的优先级。
DSPM以风险可视化为
起点 连接至数据保护与密钥管控
随着云计算、SaaS和AI应用的普及,企业处理的数据正分散在各个地方。虽然不同调查结果存在差异,但据称企业数据中有80%至90%属于非结构化数据。此外,随着AI的普及,数据的生成、复制、摘要和再利用正在加速。其结果是,机密数据可能会以用户未预料到的形式被输入到AI服务中,或者通过其位置和管理主体未被充分掌握的API被发送至外部。
有时,不仅是数据,硬编码的加密密钥、API密钥、服务账户的认证信息、机密信息,以及机器间通信所使用的密钥等,也都分散在整个环境中。由于数据及其用于保护和利用的密钥、机密信息同时存在于各种位置,其管理正变得日益复杂。
Gartner预测,到2027年,超过40%的AI相关数据泄露将源于跨国界生成式AI的不当使用。也就是说,随着生成式AI的应用跨国界扩展,数据在包括海外服务在内的、企业管理难以充分覆盖的环境中被使用,导致数据泄露的风险正在不断增加。鉴于这种情况,我们认为有必要持续掌握重要数据的位置、访问权限,以及其采用何种加密技术、密钥和机密信息进行保护。
在此,我们将介绍DSPM(Data Security Posture Management:数据安全态势管理)。DSPM是一种管理理念,旨在持续发现分散在云端、本地部署及SaaS等各种环境中的数据,根据其机密性及合规要求等进行分类,并持续分析与管理谁可以访问这些数据以及它们面临哪些风险。
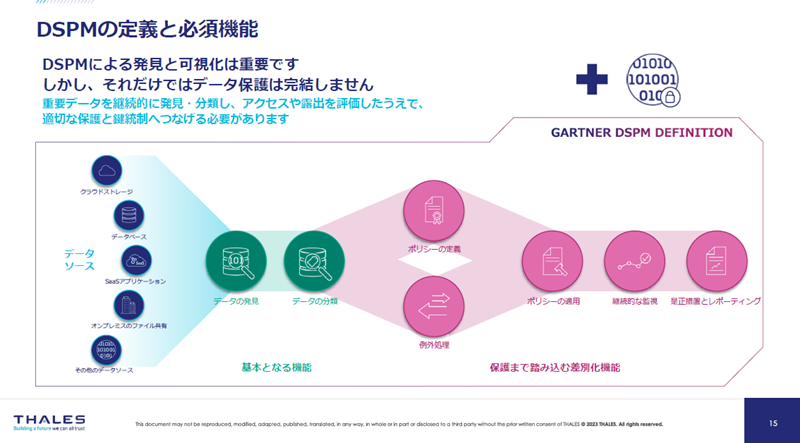
这与为一年一度的审计而编制数据清单的做法,在根本上有着不同的思路。DSPM的关键不在于某个时间点的盘点,而在于持续掌握数据的状态。例如,持续捕捉新数据生成、访问权限变更、数据在云端被复制、设置为公开等变化,从而掌握风险。
需要注意的是,通过DSPM发现数据并使风险可视化,与实际保护数据并非等同。我们认为,以DSPM为起点,将其与实际的数据保护及密钥管控相结合至关重要。
在AI和PQC时代,我们不仅需要掌握数据的存储位置和访问状况,还必须考虑如何保护数据,甚至将加密、密钥、API密钥及机密信息纳入考量范围。当然,这并不意味着仅靠DSPM就能承担所有这些任务。通过DSPM持续发现和分类数据,分析访问状况及暴露风险。我们将分析结果转化为加密、数据遮蔽、令牌化、密钥管理、机密管理等具体保护措施,从而构建起覆盖企业整体的数据安全体系。也就是说,不应将DSPM视为万能的产品类别,而是应以数据发现和风险可视化为起点,进而将其与实际的数据保护及密钥管控相结合,这一点至关重要。
持续的数据安全管理
分4个阶段推进,构建可向第三方说明的机制
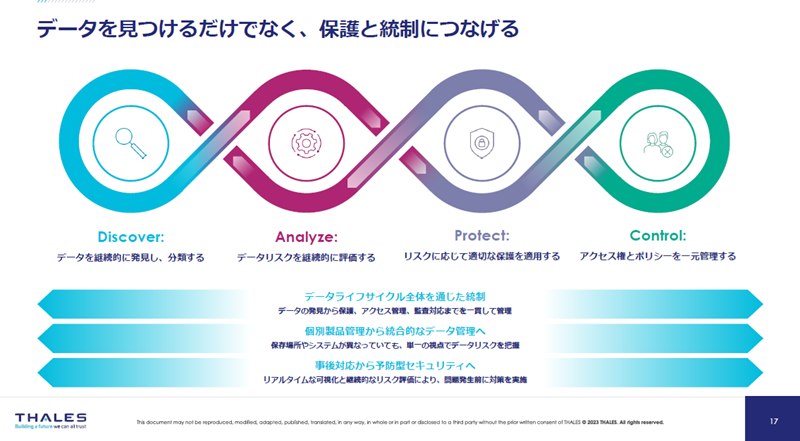
本次想要传达的核心观点是,将数据安全通过四个阶段进行持续管理的理念。第一阶段是“Discover(发现)”。持续掌握重要数据的位置、分类方式以及谁可以访问这些数据。
第二阶段是“Analyze(分析)”。基于数据的价值、机密性、保存期限、访问情况、对外暴露情况以及对法规的影响等因素,分析风险并确定应对优先级。根据评估结果,采取加密、令牌化、数据遮蔽等适当的保护措施。
第三步是“Protect(保护)”。基于分析出的风险及优先级,应用加密、令牌化、数据遮蔽、访问控制等措施,切实保护重要数据。
最后是“Control(控制)”。在统一的管理理念下,对密钥、证书、API密钥、机密信息、访问权限、策略等进行管理,并在整个组织范围内实施控制。
另一个重要方面是建立可向第三方说明的状态。我们认为,通过获取审计日志等方式,确保能够向第三方说明实施了哪些控制措施以及这些措施是否正常运行,这一点至关重要。
重新总结一下,我们认为仅靠部署加密产品,很难充分证明数据得到了有效保护,也难以充分说明包括密钥在内的控制措施是否正常运行。
放眼外部环境,从RaaS和HNDL(Harvest Now, Decrypt Later)攻击,到向PQC的过渡,“需要在何时之前采取应对措施”这一时间轴已成为关键指标。我们不仅应将这些变化视为迫在眉睫的威胁,还需思考何时以及应采取何种行动。
为此,首先需掌握关键数据的位置、重要性程度以及需要保持机密性的时限。在此基础上,对采用何种加密技术和密钥进行保护、由谁进行管理进行全面盘点。更重要的是,要结合系统和产品的生命周期,规划迁移的时间节点。今后,一旦PCI DSS修订,且对PQC的支持以某种形式被纳入要求,若届时才开始应对,可能无法赶上系统采购或更新换代的进度。正因如此,我们认为不应坐等未来要求确定,而应从现在开始推进必要的准备工作,例如清点、确定优先级以及确认供应商的路线图等。
此外,回顾迄今为止PCI DSS的发展历程,可以发现其趋势已不再仅仅关注加密技术的实施,而是更加重视确保加密技术切实发挥作用的控制措施。如何保护数据、如何管理与控制密钥,我认为这些仍是今后无法回避的议题。到目前为止,我们尽可能以不依赖特定产品的方式,结合我们的见解进行了阐述。最后,我们将介绍泰雷兹针对这些挑战的解决方案。
引领加密密钥
管理的泰雷兹 构建关键参与者与生态系统
我们认为,加密密钥管理是塔雷斯的一大优势。与此同时,向PQC的过渡并非仅靠一家公司就能完成。在全球范围内,我们与负责加密资产发现的技术供应商、咨询公司、系统集成商以及各类技术供应商建立了合作伙伴关系,构建了支持PQC过渡的生态系统。
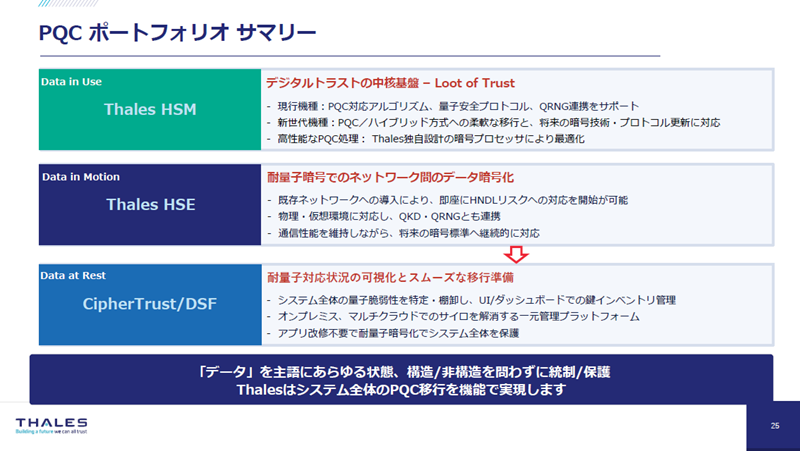
如果您正在思考“该如何应对PQC”,请务必咨询泰雷兹。我们并非仅依靠泰雷兹的产品来完成所有工作,而是通过这一合作伙伴生态系统,为客户的PQC转型提供全面支持。在解决方案方面,我们也提供了Luna HSM、高速加密器(HSE)以及CipherTrust数据安全平台等支持向PQC过渡的产品与技术。例如,Luna HSM原生支持NIST标准化的ML-KEM和ML-DSA。此外,Thales CipherTrust数据安全产品组合广泛提供了数据保护所需的功能,涵盖从机密数据的发现与分类,到加密、令牌化、访问控制及密钥管理等各个环节。通过与Data Security Fabric(DSF)相结合,该方案还能实现数据访问状况的可视化、持续监控及风险分析。通过整合这些功能,我们不仅能保护数据本身,还能全面支持包括密钥和机密信息在内的整体管控。
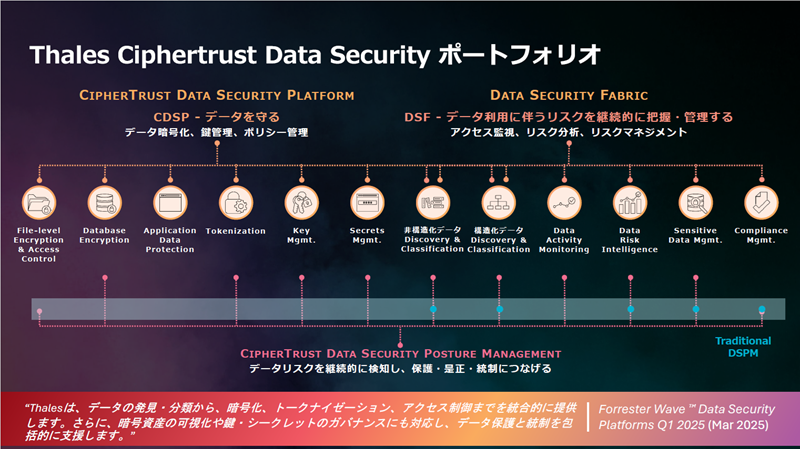
关于 DSPM,我们提供了一个平台,能够发现、分类并统一管理分散在云端、SaaS 及本地环境中的数据,无论其是结构化还是非结构化数据。通过利用机器学习等技术自动对机密数据进行分类,从而能够持续掌握数据的位置、访问状况及风险。此外,我们正在扩展功能,以更全面地掌握和管理包括与 AI 相关的数据、资产、密钥及机密信息在内的安全态势。
此外,从符合PCI DSS标准的角度出发,我们还提供Imperva Cloud WAF和Client-Side Protection。Cloud WAF可保护公开的Web应用程序;而Client-Side Protection则能检测支付页面上的脚本、创建脚本清单并监控篡改行为,从而协助满足PCI DSS 4.0的第6.4.3条和第11.6.1条要求。
如果您感兴趣,欢迎随时联系我们。
衷心感谢各位今天的聆听。
■联系方式
 泰雷兹
DIS日本株式会社 网络安全产品事业部
网址:https://cpl.thalesgroup.com/ja
邮箱:cpl.jpsales@thalesgroup.com