2026年10月26日8:00(JST)
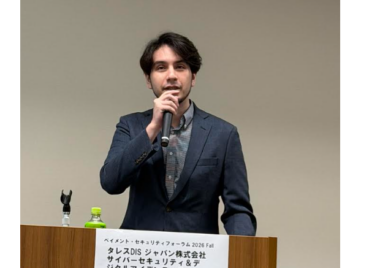
【日本】PQC(耐量子計算機暗号)、AI、クラウド活用、API連携の進展により、決済領域におけるデータ保護の前提は大きく変わりつつあります。これからのセキュリティでは、機密データの所在を把握するだけでなく、そのデータを保護する暗号、鍵、APIキー、シークレットをどのように統制するかが重要になります。PCI SSCの活動に参画し、決済データの保護の実務と標準化の双方に取り組むタレスDISジャパンは、DSPM(データセキュリティ態勢管理)の考え方を起点に、データ保護、PQCを見据えた暗号インベントリ、鍵の主権、そして統合的なデータセキュリティ基盤の必要性を解説します。(2026年9月25日開催「ペイメント・セキュリティフォーラム2026 Fall」の講演より)
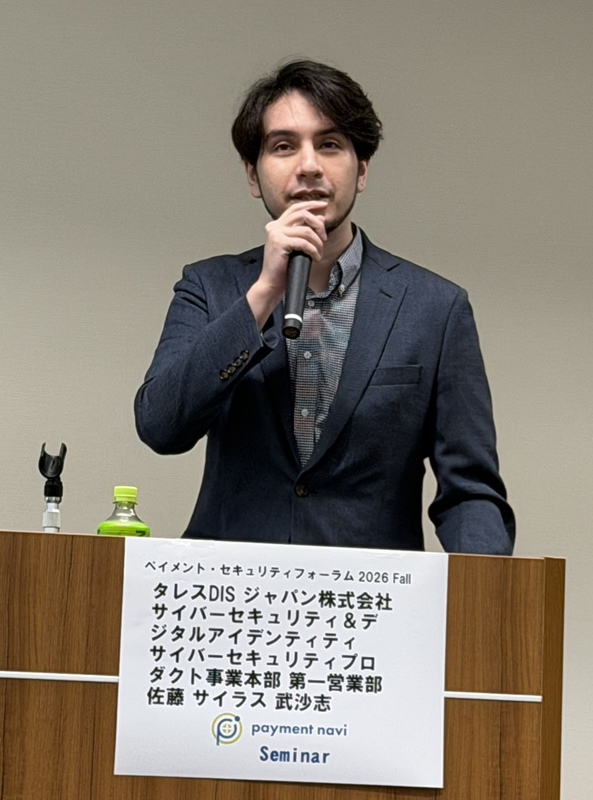
タレスDISジャパン株式会社 サイバーセキュリティ&デジタルアイデンティティ
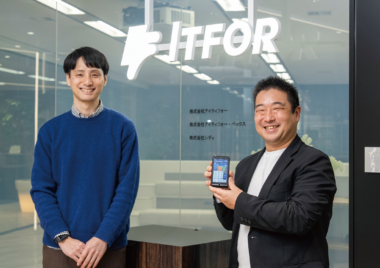
サイバーセキュリティプロダクト事業本部 第一営業部 佐藤サイラス武沙志氏
データはどこにあり、何に守られているのか
統制・変更への対応・証明が重要に
今回の講演は、「PCI DSS 4.1?5.0?」という少し挑戦的なタイトルをつけさせていただきました。お話ししたいのは、これまでPCI DSSが示してきたデータ保護の方向性と、現在起きている外部環境の変化を重ね合わせた時に、今後どのようなデータ保護や、鍵の統制が重要になっていくのか、という点です。
タレスは、フランス政府を主要株主とするフランスのテクノロジー企業で、世界100カ国以上で事業を展開しています。グローバルで3万5,000社以上、金融機関では3,000行以上のお客様に、当社のソリューションをご利用いただいています。
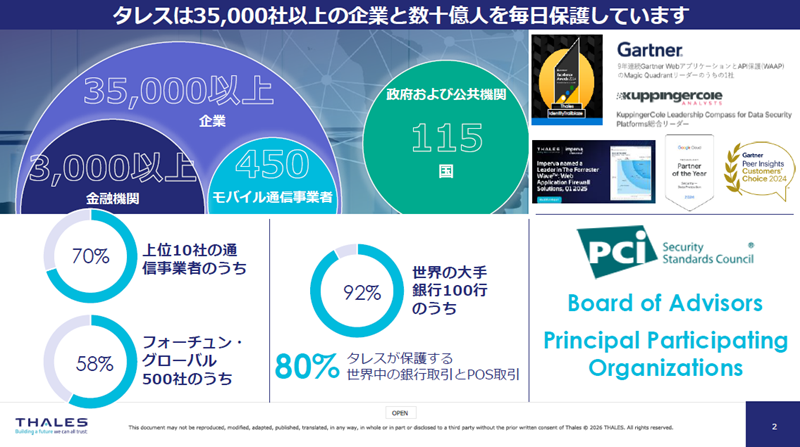
当社は金融マーケットにおいて一定のポジションを占めており、取引でいうと裏側を支える会社です。例えば、グローバル全体のPOS取引の80%を保護しており、さまざまな技術の粋が詰まった会社です。また、PCI SSCおいて、タレスはBoard of Advisors、Principal Participating Organizationとして参画しています。タレスは、暗号鍵を安全に保管・利用するための専用装置であるハードウェアセキュリティモジュール(HSM)を、決済基盤の中核を支える製品として提供しており、高い市場シェアを有しています。日本国内でも多くのお客様にご利用いただいており、「payShield(ペイシールド)」をご存じの方もいらっしゃるのではないでしょうか。
タレスはPCI SSCの活動に参画させていただいており、決済データの保護の実務と標準の双方の議論に関わっています。本講演は将来のPCI DSS要件を予告するものではないですが、これまでの標準の方向性と市場変化から、今後企業が備えていくべき論点を考察します。
「データがどこにあるのか」「何によって守られているのか」「適切に統制・変更管理され、それを証明できるのか」という3つの観点から問いかけたいと思います。これは単なる技術的な話ではありません。データ保護について、企業として説明責任を果たせるのか、という問いでもあります。
複数の鍵管理システムやデータ保護ツール
日本企業はどう横断的に統制すべきか
前回のペイメント・セキュリティフォーラムでもご説明しましたが、興味深い出来事がありました。Microsoftがクラウド上に保管していたBitLockerの回復キーを、有効な令状に基づいてFBIに提供した事例が報じられています。ここで重要なのは、暗号方式そのものが破られたわけではないという点です。暗号化されたデータであっても、回復キーを取得できれば、正当な権限を持つ者であれ攻撃者であれ、データにアクセスできる可能性があります。つまり、重要なのは単に「データを暗号化しているか」だけではありません。「その鍵を誰が持っているのか」「どこに保管されているのか」「誰がアクセスできるのか」まで含めて考えることが重要です。
ここで問いかけたいのは、「データと鍵が同じ管理主体のもとに置かれていないか」「クラウド事業者や外部委託先が復号できる仕組みになっていないか」「回復キーや重要な鍵に誰がアクセスできるのかを把握しているか」という点です。
3つの数字をご紹介します。日本企業の41%が外部鍵管理のシステムを5つ以上保有しており、73%が暗号化をはじめとするデータ保護ツールを5つ以上利用しています。
一方、日本企業の57%が、HNDL(Harvest Now, Decrypt Later)攻撃を最大の懸念として挙げています。当社では毎年脅威レポートを発表しており、2026年版の最新レポートでは、日本企業201社から得た回答をもとに分析しています。
HNDLとは、「今は暗号化されたデータを盗んでおき、後から復号する」というシンプルな攻撃の考え方です。つまり、現時点で攻撃者などの第三者がデータを復号できないからといって、長期的な安全性が保証されるわけではありません。
我々の見解としては、複数の鍵管理システムやデータ保護ツールを利用すること自体に問題はありません。クラウドや地域、事業部門、規制など、それぞれの用途に応じて複数の仕組みを使い分けることは、ごく自然なことだと考えています。重要なのは、「企業横断で共通のポリシーを定めているか」「全体を統括する明確な責任者を置いているか」「どこで何が使われているのかを可視化できているか」「鍵管理やデータ保護の状況を一元的に評価できているか」「例外や重複、管理漏れを把握できているか」といった問いに、しっかりと答えられることです。こうした複数の仕組みを横断的に統制できるかどうかが、長期的な安全性に備えるうえでの重要な課題になります。
「暗号化を導入している」だけでは済まない
「脅威に対し機能している」ことを説明する責任
PCI DSSの実際の要件を見ても、暗号化を実装するだけではなく、それを適切に運用・管理する「実効的な統制」の重要性が高まっていることが分かります。
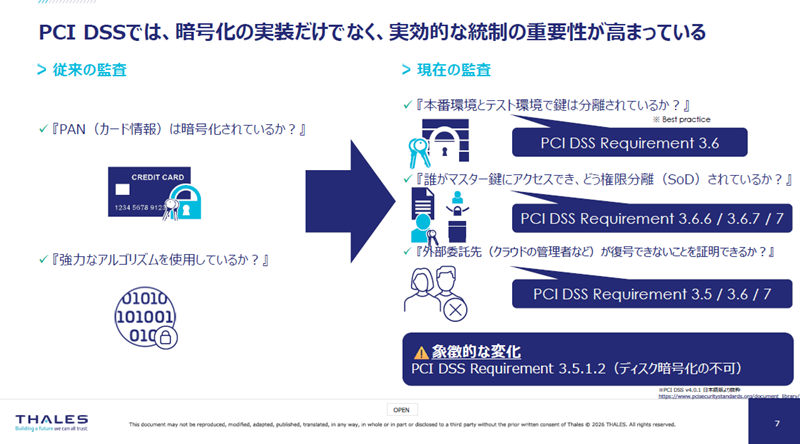
かなり大まかな例ですが、従来の監査では、「機密データを適切に暗号化しているか」「強力な暗号アルゴリズムを使用しているか」といった点が、QSA(認定セキュリティ評価者)による評価の主な確認事項だったと思います。
これに対して現在では、「本番環境とテスト環境で鍵が適切に分離されているか」「誰がマスター鍵にアクセスでき、その権限がどのように分離・分散されているか」「外部委託先やクラウド事業者などの第三者が復号できないことを証明できるか」といった点まで、QSAから問われるようになっています。
その象徴的な例が、ディスク暗号化に関する考え方です。要するに、「暗号化を実装しています。それで終わり」というわけにはいきません。現在のPCIを取り巻く環境では、暗号化を実装しているという事実だけでなく、想定する脅威に対してその対策が実際に機能していることを説明できる、いわば「説明責任」を果たすことが、市場や規制の双方から求められるようになっています。
PCI DSSでは、単に暗号化を実装していることだけではなく、鍵へのアクセス管理や職務分離も含め、データが実効的に保護されていることを説明する重要性が高まっています。問われているのは、「暗号化しているか」だけではなく、「その暗号化が実効的に機能しているか」という点です。今後のPCI DSSを考えるうえでも、こうした実効性を示すことは、引き続き強く求められていくと考えています。
量子コンピューターの産業化を見据え
『Qデー』を待たず、計画的な調達・移行の準備を
次に問われるのは、現在使用している暗号技術が、データを保護する必要のある期間にわたって十分な安全性を維持できるかという点です。つまり、中長期的な安全性をどう担保するかという問題です。さらに、現在使用している暗号アルゴリズムに脆弱性が見つかった場合に、新しい暗号方式へスムーズに移行できるかという点も重要になります。こうした暗号技術の変化に柔軟に対応する「クリプト・アジリティ」が求められています。実際、暗号方式の変更には、プロトコルやライブラリ、HSMなどのハードウェアを含め、幅広い対応が必要になる場合があります。こうした課題に正面から向き合わなければならない、象徴的な例がPQC(耐量子計算機暗号)への移行です。
PQCについて、外部の動向をいくつかご紹介します。2026年6月には、米国連邦政府の高価値資産や高インパクトシステムを対象として、鍵確立については2030年末まで、デジタル署名については2031年末までにPQCへ移行する方針が示されています。
シンガポールでは、Cyber Security Agency of Singapore(CSA)が「Quantum-Safe Migration Handbook」を公表しています。このハンドブックでは、量子リスクの評価や暗号資産の把握、クリプト・アジリティの確保、PQCへの段階的な移行など、量子安全性を確保するための具体的な考え方が示されています。C2所有者(重要インフラ)に対しては半年後の27年3月に移行計画の提出、28年以降には新規の調達における量子安全対応または対応準備、31年末までには、完全に移行というマイルストーンが示されています。
特に重要なのは、「量子コンピューターがいつ実用化されるのか」を正確に予測することではなく、それまでに移行を完了できるよう、今から準備を進めることです。市場全体では2035年という時間軸も一つの目安として示されていますが、「Qデー」、つまり現在の公開鍵暗号を破ることのできる量子コンピューターが登場する日を正確に予測すること自体が重要なのではありません。問われているのは、期限を設定し、そこから逆算して計画、調達、移行を始めているかということです。PQCはもはや単なる将来の技術トレンドではなく、移行に必要な期間を踏まえて、今から準備を進めるべき課題になっています。実際、PQCへの移行には複数年を要する可能性があるため、量子脆弱な暗号の特定や優先順位付けを今から始めることが推奨されています。
もう一つ、重要な論点があります。企業がシステムやサーバーを調達・更改する場合、その計画自体が数年単位に及ぶことも珍しくありません。PQCへの移行にあたっても、まず現在の暗号環境を把握し、重要なシステムを特定したうえで、ベンダーの対応計画の確認、製品の評価、PoCなどを段階的に進めていく必要があります。そのため、今後5年、7年、10年と長期にわたって利用するシステムについては、将来的にPQCへ対応できるのか、少なくとも必要に応じて暗号方式を更新できる設計になっているのかを、今の段階から確認しておく必要があると考えています。
PQC対応へ、対象を把握して優先順位付け
ベンダーのロードマップも早期に確認
PCI SSCのセッションでは、PCIの改定について2028年第2四半期を目標としていることが示されました。具体的な内容が明らかになってからPQCへの対応を始めたのでは、次回のシステム調達や更改に間に合わない可能性もあると考えています。
もちろん、今すぐすべてをPQCへ移行するということではありません。今から始めるべきなのは、対象となるシステムや暗号資産を把握し、リスクに応じて優先順位を付け、ベンダーの対応ロードマップを確認することです。PQCへの移行は長期にわたる可能性があり、大規模な金融機関では、完全な移行に最大10年程度を要するとの見方もあります。
下の図では、PQC移行に向けた一般的な進め方の一例を示しています。最初からすべての暗号方式を入れ替える必要はありません。まず重要なのは、現在どのような暗号技術を、どこで使用しているのかを把握することです。鍵や証明書、暗号アルゴリズム、暗号ライブラリ、通信プロトコルなど、現在利用している暗号資産を棚卸しし、移行の対象と優先順位を明確にしていきます。
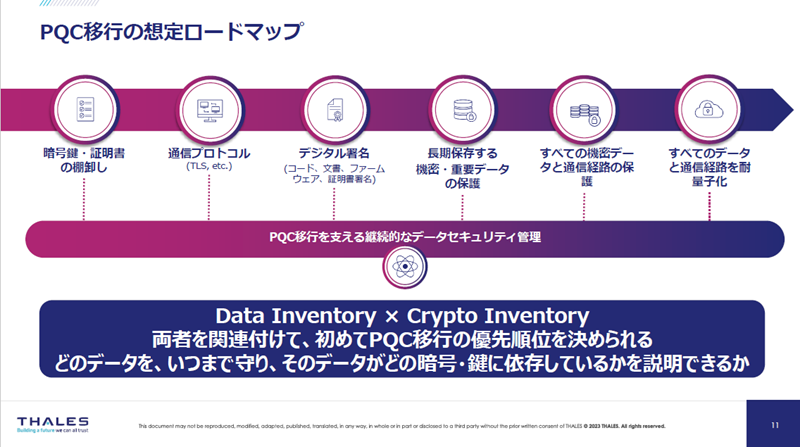
次に、その暗号資産が何を守っているのかを確認します。例えば、保護対象が短期間で価値を失うデータなのか、それとも10年、20年にわたって機密性を維持する必要があるデータなのかによって、移行の優先順位は変わってきます。また、その暗号資産がどのシステムやAPI、証明書、製品、外部サービスで利用されているのかを把握し、変更に必要な時間や影響範囲も評価していきます。
そのためには、「暗号資産」と「データ」という2つの観点で棚卸しを行うことが重要です。データについては、どこにどのようなデータがあり、どの程度重要なのか、いつまで保護する必要があるのかを把握します。一方、暗号資産については、鍵や証明書、暗号アルゴリズム、APIなど、どこで何が使われているのかを把握します。この2つを関連付け、「どのデータを、どの暗号や鍵で、いつまで守る必要があるのか」を明確にしたうえで、移行の優先順位を決めていきます。
※後編は明日紹介

■お問い合わせ先
 タレスDISジャパン株式会社
サイバーセキュリティプロダクト事業本部
URL: https://cpl.thalesgroup.com/ja
Mail: cpl.jpsales@thalesgroup.com