2026년 10월 13일 8:00 (JST)
【일본】 뱅크가드는 이모티콘을 직접 입력하기 어려운 점을 활용해 실시간 피싱을 어렵게 만드는 한편, 동시에 기존의 일회용 비밀번호(OTP)와 동등한 사용 편의성을 실현하는 ‘이모티콘 인증’을 개발했습니다.이모지 인증은 패스키를 보완하는 용도로 활용할 수 있을 뿐만 아니라, 단독으로도 회원 사이트 로그인이나 3-D 시큐어에 사용할 수 있습니다. ‘슈퍼 일회용 비밀번호(슈퍼 OTP)’라고 명명한 이모지 인증의 원리에 대해 뱅크가드 대표이사(공학 박사)가 해설했습니다.(2026년 9월 25일 개최된 ‘페이먼트·시큐리티 포럼 2026 Fall’ 강연에서 발췌)
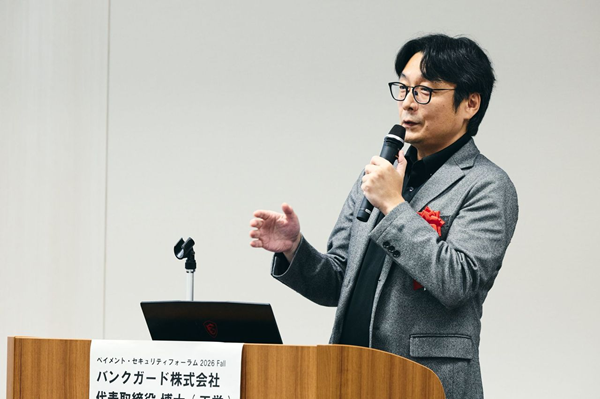
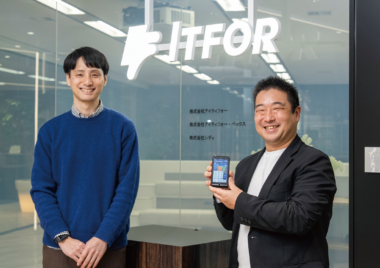
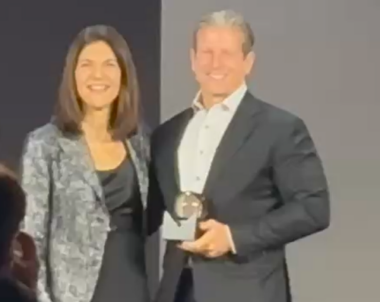
뱅크가드 주식회사 대표이사 박사(공학)(정보이노베이션전문직대학 객원교수, 피싱 대책 협의회 기술·제도 검토 WG 멤버) 후지이 하루히코 씨
이모지 인증은 이모지를 직접 입력하기 어려운 점을 활용합니다
. OTP와 동등한 사용 편의성 실현
오늘은 ‘이모지 인증으로 패스키 강화’라는 주제로 말씀드리겠습니다. 본 발표의 취지는 세 가지 포인트로 요약됩니다. 첫째는 이모지 인증의 원리와 운용입니다. 둘째는 패스키를 보완한다는 점입니다. 셋째는 패스키와 병용하지 않아도 단독으로 사용할 수 있다는 점입니다. 이 세 가지 부분으로 나누어 설명하겠습니다.
첫 번째인 ‘이모지 인증의 원리와 운영’은, 이모지 인증이 이모지를 직접 입력하는 데 따르는 어려움을 활용하고 있다는 점입니다. ‘직접 입력’이라는 키워드는 중요합니다. 실시간 피싱 공격을 방어하는 방법은 세 가지입니다.사이트 차단이나 패스키를 사용하거나, 수동 입력의 어려움을 활용하는 것입니다. 이 세 가지를 모두 활용하시면 가장 안전합니다.
이모지 인증은 이모지를 직접 입력하는 데 따르는 어려움을 활용하여 실시간 피싱을 어렵게 만드는 방식입니다. 여기서 중요한 점은, 동시에 기존의 OTP와 동등한 운영 편의성을 실현하고 있다는 것입니다. 이 기술은 기존의 OTP와 동일한 운영성과 편의성을 바탕으로, 설명서 없이도 누구나 사용할 수 있도록 했습니다.
이 기술의 강점은 100% 모든 사람이 사용할 수 있다는 점입니다. 90%의 사람만 사용할 수 있다거나, 70%의 사람만 사용할 수 있는 기술을 부정하지는 않습니다. 다만, ‘나머지 사용할 수 없는 사람들’이 사기 수법에 걸려들게 되므로, 그 부분을 방어하는 것이 중요합니다.
두 번째는 패스키를 보완하는 것입니다. 패스키는 매우 훌륭하지만, 사용할 수 없는 이용자가 일정 수 있습니다. 이를 고려하면 OTP를 사용할 수밖에 없는 단계가 있습니다. 즉, 수동 입력이나 OTP 사용을 줄이고 있을 뿐, 실제로는 여전히 남아 있어 그 부분이 공격받는 것입니다. 패스키가 공격당하더라도 백업 인증 수단으로 활용할 수 있습니다.다중 요소 인증은 피싱 대책으로서 여러 가지를 함께 사용하는 것이 제 주장이기도 합니다. 어떤 하나의 인증 방법에만 의존하면, 바로 그 부분이 공격당하게 됩니다. 백업 인증으로 이모티콘 인증을 사용하면 극적인 효과를 볼 수 있는 것입니다.
세 번째는 단독으로도 활용 가능하며, 특정 기술에 의존하지 않는 독립적인 인증 기술입니다. 이모티콘 인증은 단독으로도 회원 사이트 로그인 시 등의 3-D Secure에 사용할 수 있습니다. 몇 년에 한 번밖에 사용하지 않는 경우에도 이 기술을 활용할 수 있으며, 유행에 따라 사라지거나 하는 일도 없습니다.
영원히 풀리지 않는 ‘암호 키 공유’ 문제를 연구
저는 후지이 하루히코 박사이며, NTT 연구소 출신입니다.무사시노 통신 연구소라고 불리는 곳에서 오랫동안 연구를 이어가며, 이중 경로 인증을 고안했습니다. 전화 인증이란 신고된 전화번호를 이용한 인증으로, 웹사이트 로그인 시 전화를 걸어 발신자 번호를 전송하여 로그인하는 방식입니다. 그 기본 특허를 보유하고 있습니다. 이를 통해 박사 학위를 취득했고, NTT 그룹에서 제품화했습니다.
저는 이 분야에 발을 들인 지 벌써 25년 정도 되었습니다. 로그인 시 비밀번호 대체, 다중 요소 인증, 2단계 인증, 이모티콘 인증, 전화 인증 등 줄곧 같은 일을 해오고 있습니다. 암호 연구자로 활동하던 당시, 암호학계에서 풀리지 않는 문제로 ‘비밀번호나 공개 키를 상대방에게 어떻게 안전하게 전달할 것인가’라는 문제가 있었습니다.또한 ‘생체 인증을 어떻게 안전하게 등록할 것인가’라는 문제나 ‘키 공유 문제’라고도 하는데, 이는 영원히 풀리지 않을 것입니다. 하지만 전화 인증, 2단계 인증, 이모티콘 인증을 사용하면 일부는 해결되고 있습니다. 실질적으로 효과가 나타나고 있다는 뜻입니다.
단독 도입과 패스키 병용에 대해 설명하겠습니다. 이모티콘 인증을 슈퍼 원타임 패스워드(슈퍼 OTP)라고 부릅니다. 슈퍼 OTP 단독으로도 인증이 가능합니다. 회원 사이트 로그인 인증, 3-D 시큐어 본인 인증에 활용할 수 있습니다. 패스키와 병용해도 문제없습니다.
만일 패스키나 SMS가 해킹당했을 때 백업 역할을 할 수 있습니다. 평소 로그인은 패스키로 진행하더라도, 등록·변경·복구 과정에 남아 있는 OTP를 강화할 수 있으며, 패스키 미사용자를 위한 인증에도 활용할 수 있습니다. 단독으로 도입할 수 있고, 패스키 도입 후에도 병용할 수 있습니다.
실시간 피싱 공격이란, 피싱 화면에 ID와 비밀번호를 입력하도록 유도하는 공격입니다. 이처럼 단순한 공격일수록 공격 비용이 저렴하기 때문에 대처하기 어렵습니다. 슈퍼 OTP는 이에 특화된 추천 기술입니다.
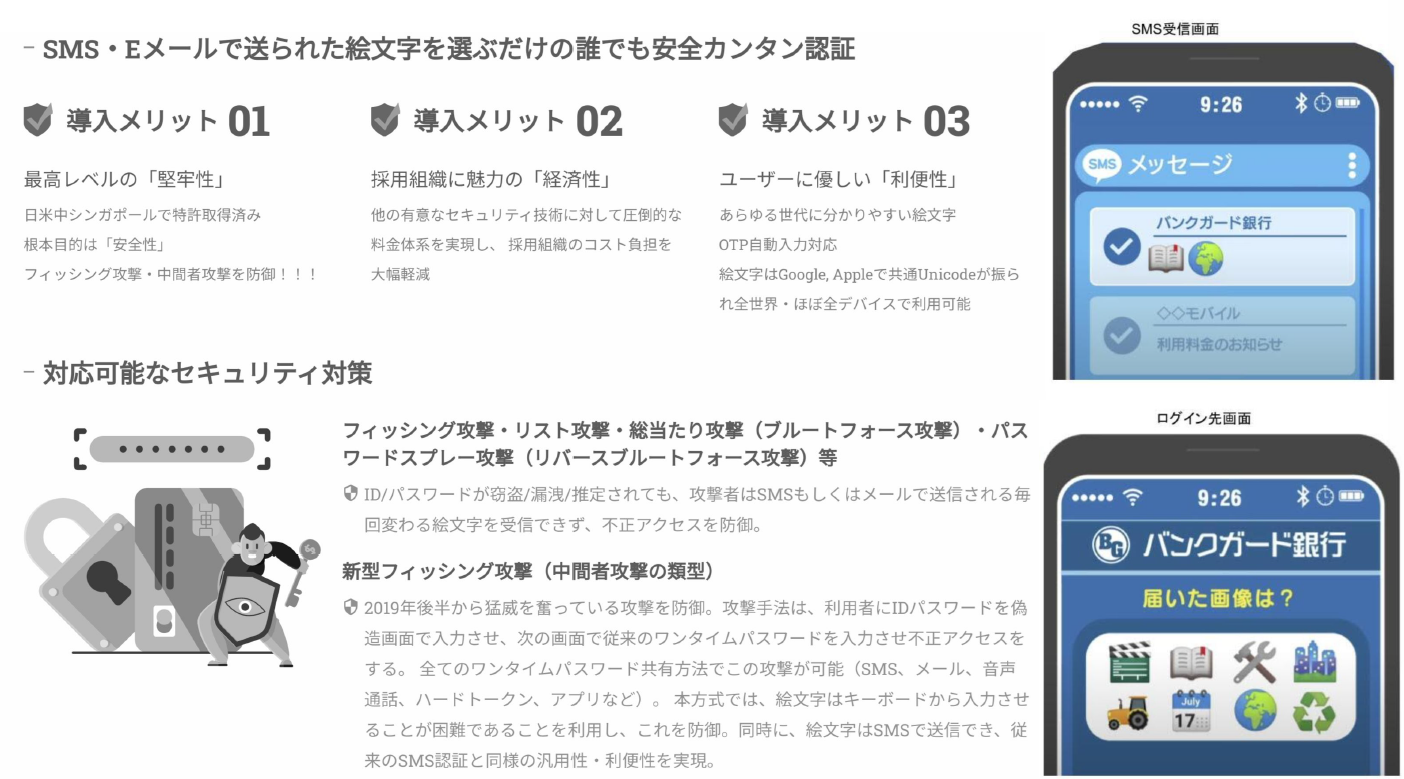
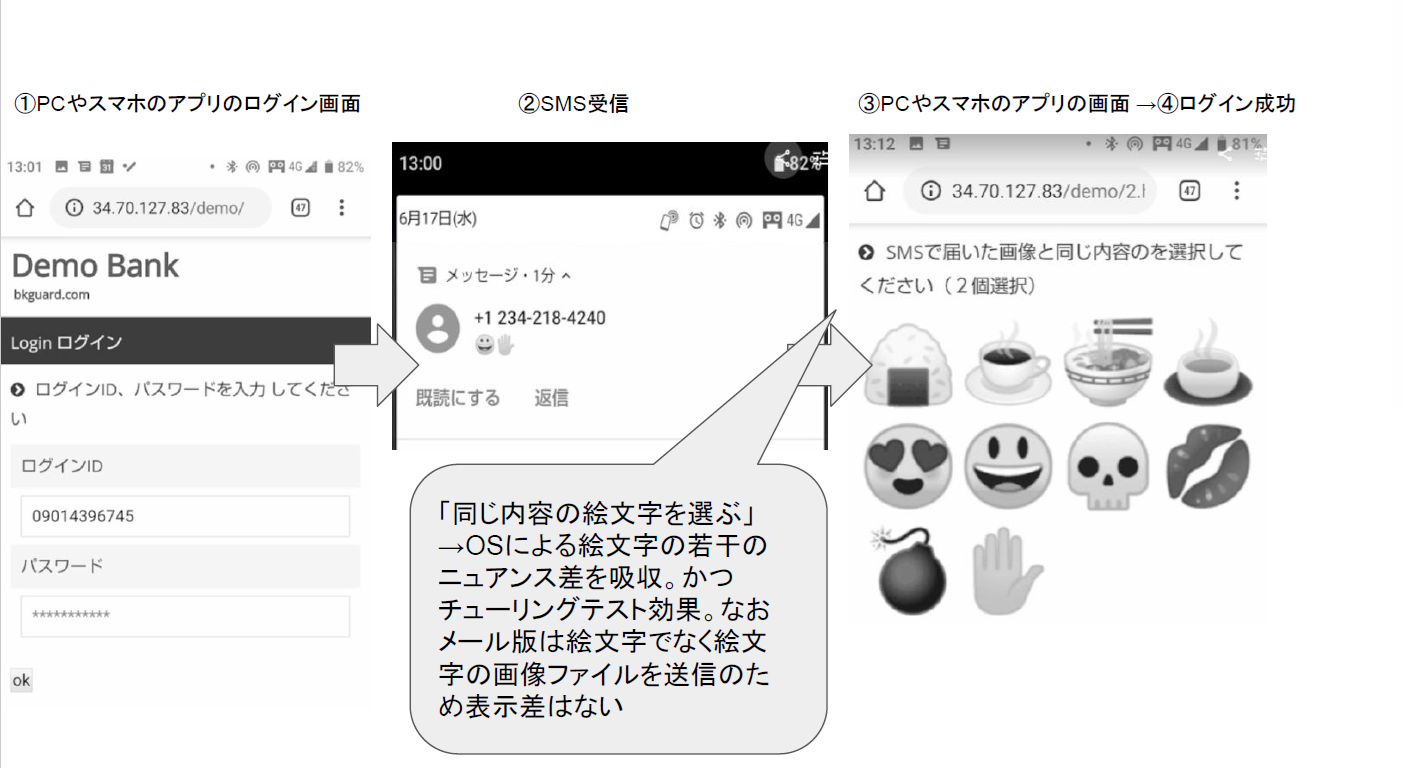
슈퍼 OTP란, 지금까지 숫자 입력으로 진행해 온 본인 확인을 이모티콘·이미지로 수행하는 새로운 2단계 인증 시스템입니다. 평소처럼 ID나 비밀번호를 입력하면, 이메일이나 SMS를 통해 매번 바뀌는 이미지가 전송됩니다. 그 후 질문 화면에서 전송된 이미지를 선택하기만 하면 됩니다.
수신자에게는 통신 요금이 부과되지 않습니다. 일반적인 OTP는 이용자와 정식 웹사이트 사이에 가짜 사이트를 끼워 넣는 방식으로 우회당해 왔습니다. 이용자가 가짜 사이트인 줄 모르고 전송된 OTP를 입력하면, 입력한 정보가 도용되어 결과적으로 부정 로그인이 허용되고 맙니다.
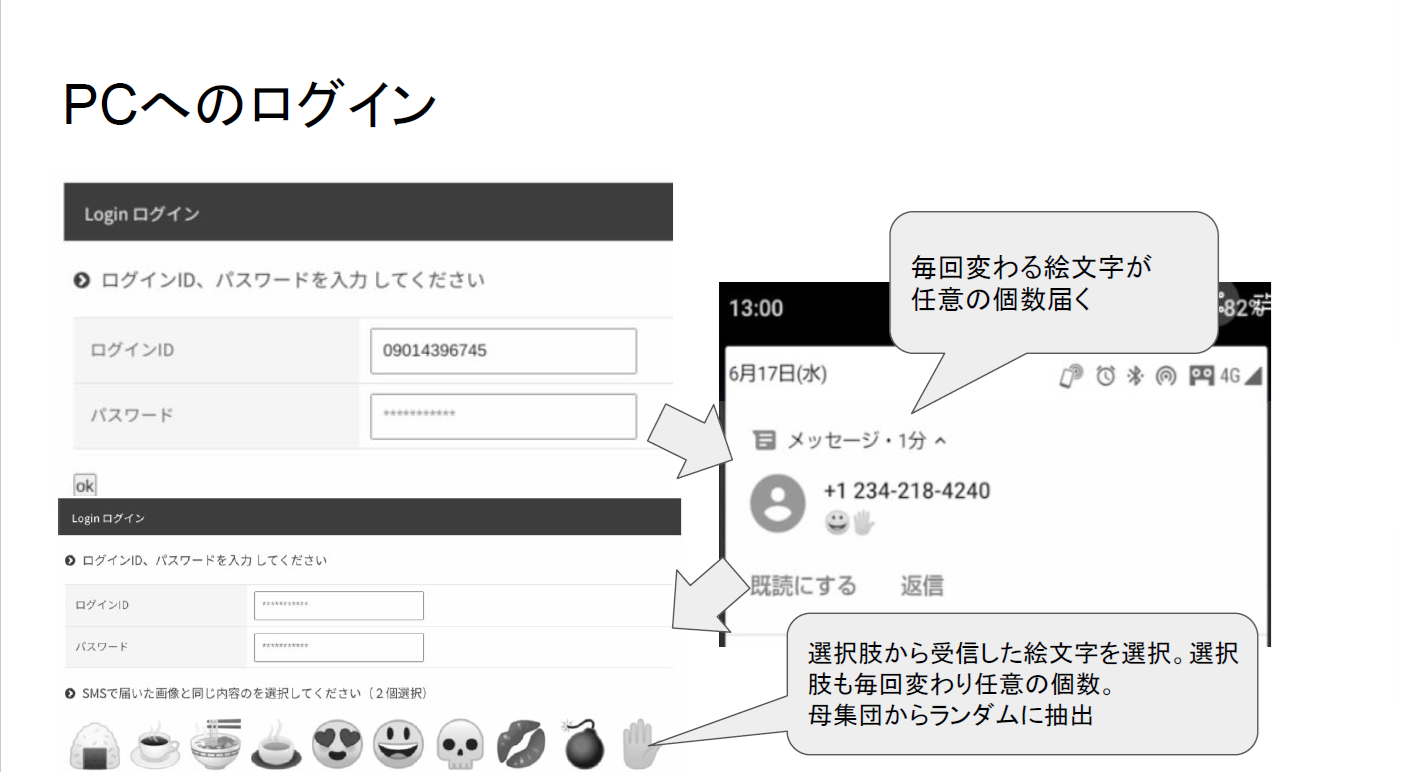
반면, 슈퍼 OTP의 경우 숫자가 아닌 이모티콘입니다. 따라서 가짜 입력 양식을 준비하더라도 이모티콘은 키 입력으로 입력할 수 없습니다. 또한 가짜 이미지 선택 화면을 만들려고 해도, 이용자가 수신한 이미지를 예측하여 선택 화면을 만들 수는 없습니다. 따라서 이용자를 부정 로그인으로부터 보호할 수 있습니다. 아울러 SMS가 아닌 이메일 버전으로도 이용이 가능합니다.일본, 미국, 중국, 싱가포르 4개국에서 특허를 보유하고 있으며, 특허청이 후원하는 발명대상·장려상 등 다양한 상을 수상하는 등 핀테크 시장의 최전선에서 꾸준히 활약하고 있습니다. 슈퍼 OTP는 압도적인 안전성과 누구나 쉽게 이용할 수 있는 편의성을 겸비한, ‘위드 코로나’ 시대의 네트워크 보안을 책임질 새로운 시대의 인증 도구가 될 것입니다.
실시간 피싱 공격은 OTP를 무력화합니다
인터넷 인증의 대붕괴로 이어집니다
실시간 피싱 공격은 피싱 사이트로 유도된 사용자가 이용자 ID와 비밀번호를 입력하게 만듭니다. 해커가 정규 사이트에 이를 입력하면, 정규 사이트에서 이용자에게 비밀번호가 전송됩니다. 해커에게로 가지 않으므로 안전하다고 여겨졌지만, 이용자가 열어본 곳은 위장 사이트입니다.“수신된 OTP를 입력해 주세요”라는 지시가 나오면, 이용자는 아무런 의심 없이 키보드로 ‘타닥타닥’ 입력해 버립니다. 이 ‘타닥타닥’이 바로 핵심입니다. 키보드로 ‘타닥타닥’ 입력해 버리면, 해커가 이를 훔쳐보아 정식 사이트에 입력해 로그인에 성공합니다. 고작 이 정도면 끝입니다.
이 메일은 정식 사이트에서 온 것이기 때문에 DMARC는 정상입니다. 정상적인 메일이라 믿고 입력해 버리는 것이죠. DMARC는 훌륭한 기술이지만, OTP가 정식인 만큼 이용자도 무조건 믿게 되는 것입니다. 바로 그 점을 노린 공격입니다.
OTP만은 까다로워서 SMS나 이메일과는 상관없습니다. 하드웨어 OTP라도 같은 공격이 가능합니다. 앱이나 음성 통화도 마찬가지이며, 유사한 공격이 가능합니다. 자세한 내용은 제 박사 학위 논문을 참고해 주시면 좋겠습니다. OTP에 영문자나 기호를 넣는다 해도 ‘파파팟’ 하고 입력할 수 있다면 모두 똑같은 것입니다. 이는 인터넷상의 인증 시스템이 대대적으로 붕괴되었다는 것을 의미합니다.

■문의처
 뱅크가드 주식회사
URL: www.bkguard.com