2026年9月24日9:19(JST)
【日本】クオリティアは、メールシステム、メールセキュリティ、AI 活用機能を統合した新しいビジネスメールプラットフォーム「QUALITIA MAIL」を2027年1月から提供開始する。また、メール誤送信防止サービス Active! gate SS にAI と特許技術を融合した「ドメイン AI 判定機能」を新たに実装した。さらに、クラウド型標的型メール攻撃対策サービス「Active! zone SS」およびオンプレミス型標的型メール攻撃対策製品「Active! zone」に、フィッシングサイトを検知する「ブラック URL 検知機能」を新たに実装する。
AI時代でメール脅威が変化 ビジネスメール詐欺が進化
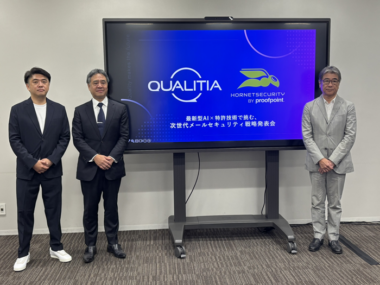
クオリティアは、30年以上にわたり累計9,500法人への導入実績を持つ。同社では、2026年9月4日、AI時代に変化するメール脅威の最新動向と、企業が「受信」「送信」「メール基盤」のの各側面からどう備えるべきかを解説する記者説明会を開催した。
昨今、メール、SMS、チャットを起点とした詐欺被害が急増している。偽メールやSMSが日常化するとともに、QRコードを悪用した詐欺被害も発生している。証券口座乗っ取りなど、金銭の実被害も社会問題となった。クオリティア 営業本部 本部長 辻村 安徳氏は、「サイバー攻撃は一部企業ではなく、生活者全体の問題になっています」と説明する。実際、2025年下半期のフィッシング報告件数は120万件超となっており、2020年上半期の15倍以上となった。
個人向け詐欺に加え、標的型攻撃メール、ビジネスメール詐欺、ランサムウェア、なりすましメールなど、企業向け攻撃も同じ根から生まれているそうだ。近年では、生成AIを活用した攻撃により、怪しいメールを見抜くことが難しくなっている。ビジネスメール詐欺の進化とともに、ランサムウェア攻撃などで有名企業から情報漏洩が起きている。
AIによってコミュニケーション基盤そのものがゆらぐなか、必要なのはメール基盤の再構築だとした。
クオリティアの「Active! zone SS」は、Microsoft 365 や Google Workspace と連携する最新のクラウド型標的型メール攻撃対策サービスだ。また、「Active! zone」は、国内開発の標的型メール攻撃対策ソリューションとなる。
悪質なフィッシングサイトをブロック 詐欺メールやブラックURL検知
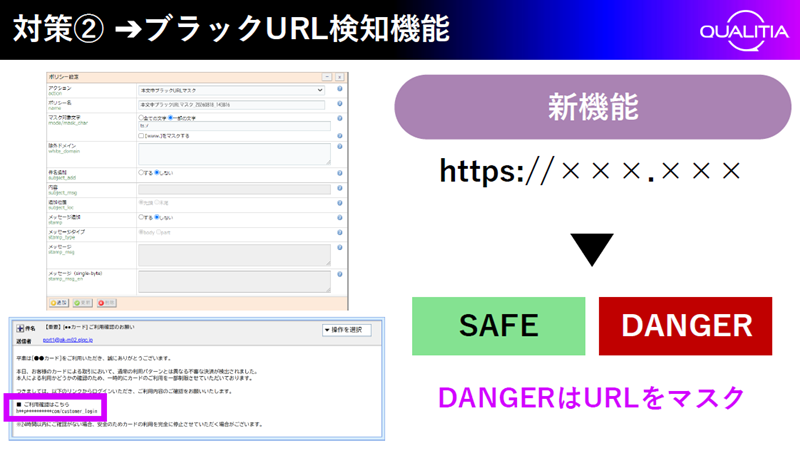
同社では、2026年11月上旬をめどに、「Active! zone SS」および「Active! zone」に、メール内に記載されたURLの安全性を判定する「ブラック URL 検知機能」を実装する予定だ。
同機能は、メール本文や添付ファイルに含まれるURLを解析し、フィッシングサイトや悪意のあるサイトへの誘導を検知することで、ユーザーが不正サイトへアクセスするリスクを低減するという。
また、同機能は欧州を中心にグローバルで高度な脅威対策サービスを提供する Hornetsecurity のフィッシングサイト検知技術「IsItPhishing Threat Detection」と日本国内で初めて連携して実現したという。AI を活用した多角的な分析により、従来のブラックリストでは検知が難しい新規作成サイトや未知のフィッシングサイトの検出精度向上を実現する。これにより、既知の脅威だけでなく、日々変化するサイバー攻撃にも迅速に対応し、企業・組織のメールセキュリティ強化と情報漏えいリスクの低減を支援する。
CEO詐欺については、「Active! zone SS」に社長名と外部ドメインを条件に、注意喚起文を自動で挿入する。
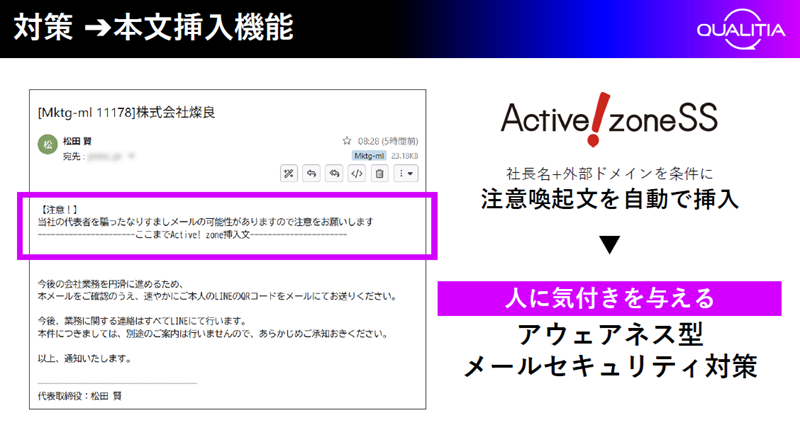
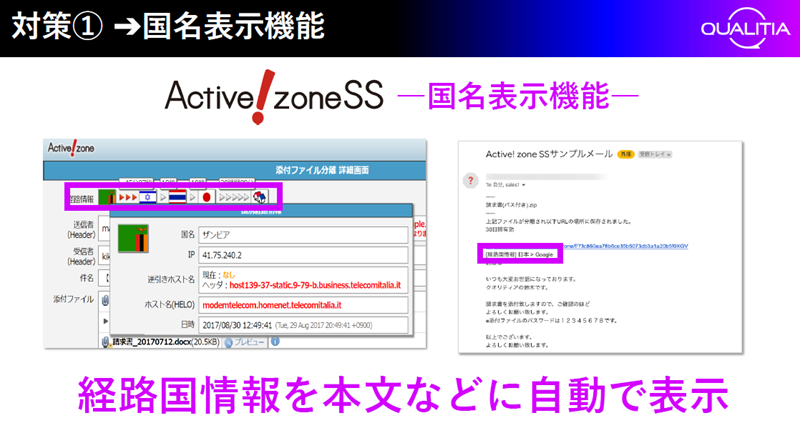
また、国名表示機能では、経路国情報を本文などに自動で表示する。また、ブラックURL検知では、DANGERはURLをマスクする機能を装備する。
なお、IsItPhishing Threat Detectionは、AIを活用してフィッシング攻撃をリアルタイムに検知・防御する仕組みだ。URLかフィッシングかをクリックと同時に判定する。問い合わせから応答まで、すべてリアルタイムで完結するという。スマートパターン、機械学習、深層学習の三段構えの検知エンジンである点が特徴だ。