2026年11月4日8:00(日本标准时间)
【日本】随着EMV 3-D Secure在加盟商户中的推广,发卡机构面临着“需承担已认证交易中的欺诈损失”这一责任转移的负担,而电商加盟商户则面临着“因增加身份认证环节导致购物车放弃和支付流失”的问题,这两者分别成为新的挑战。Link公司开发了基于Passkey(FIDO2)的认证平台“UniPasskey”,并将其作为解决上述问题的方案提出,目前已收到来自信用卡公司和呼叫中心等机构的咨询。(摘自2026年9月25日举办的“2026年秋季支付安全论坛”演讲)
Link株式会社执行董事、安全平台事业部事业部长 泷村享嗣先生
成为信用卡安全领域咨询量最多的企业
Link发布UniPasskey,进军Passkey领域
此前聆听过Link演讲的各位,由于内容多涉及PCI DSS合规性,想必很多人以为今天也会谈论这个话题。今年,Link也推出了密钥服务“UniPasskey”,由于反响良好,因此我决定在今天这个场合向大家介绍。
我在Link担任执行董事。
我于2011年加入Link,至今已进入第15个年头。自2013年起,我负责领导安全平台事业部,致力于向各位提供与信用卡安全相关的服务。我同时担任JCDSC(日本卡片信息安全协议会)云服务分会的会长,该分会目前已有超过100家企业会员,下个月还将举办研讨会。我们设计了互动式研讨会机制,邀请会员企业代表在会上发表演讲,如有机会,也欢迎各位加入。
Link公司成立于1987年,此前曾从事广告制作约10年。自1996年起,我们推出了名为“at+link”的托管主机服务(Managed Hosting Service),并一直运营至今。
由于属于基础设施服务,我们在此基础上开发应用程序提供SaaS服务,并构建系统作为PaaS提供。最具代表性的产品是名为“BIZTEL”的电话SaaS服务,若将其称为IP-PBX云服务或许更为贴切。目前已有约4,000家企业客户在使用该服务,该服务已发展成为日本国内规模最大的同类服务。我们是一家像本事业部这样,推出众多与信用卡安全相关的云服务,并将其系统化进行销售的公司。
我们的事业部始于2013年,当时推出了名为“PCI DSS Ready Cloud”的服务,旨在通过云服务协助客户符合PCI DSS标准。虽然该服务至今仍是我们的核心业务,但我们也开发并推出了其他云服务,例如符合日本国内法规的“Smart TG”、支付令牌服务“Cloud Token for Payment Card”,以及此次推出的密钥服务“UniPasskey”等,这些服务基本上都围绕“安全”和“信用卡”这两个关键词展开。
我们的事业部拥有明确的愿景,即“成为在信用卡安全领域被咨询最多疑问和问题的企业”。在具体运营方面,虽然任何人都可以通过官网进行咨询,但我们还设有专门的咨询窗口,为有疑问或困扰的人士提供支持。实际上,由我及团队成员亲自负责回应。我们也接受来自消费者的咨询。
此外,我们与Kakko株式会社合作,每季度联合发布一期《无现金支付安全报告》。该报告汇总了信用卡欺诈使用的最新动向,供大家免费阅读。
https://pcireadycloud.com/blog/category/cashless_security_report/
一次性密码面临的挑战
输入错误和等待时间是主要问题
在进入正题之前,先介绍一下2025年日本国内信用卡欺诈损失金额约为510亿日元,与2024年相比减少了约8%。不过,发生率正在上升,其中卡号盗用占损失总额的比例超过90%。虽然随着3-D Secure的普及,欺诈金额有所减少,但深入分析后发现,卡号盗用所占的比例呈上升趋势。
本文总结了EMV 3-D Secure机制的特点与挑战。为避免误解,需要说明的是,EMV 3-D Secure支持密码、生物识别等多种认证方式。但目前实际应用中几乎都采用一次性密码,因此本文将重点探讨由此产生的问题。
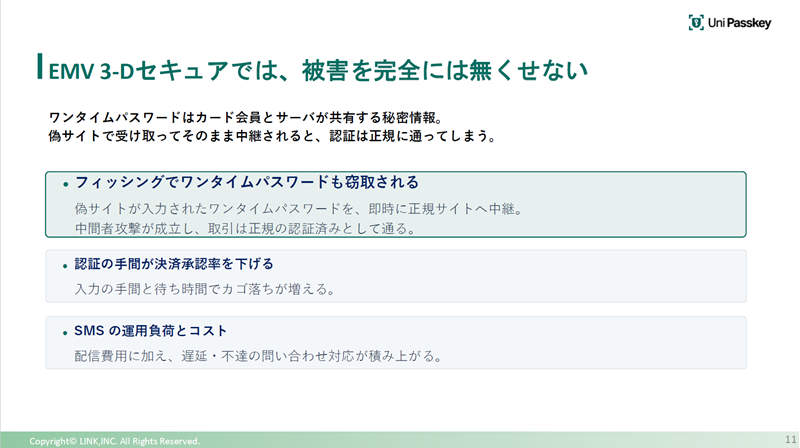
就采用EMV 3-D Secure一次性密码生成机制的类型而言,无法完全杜绝此类损失。由于假冒网站会在后台与真实网站进行实时通信,用户往往会在假冒网站上输入一次性密码。获取一次性密码的犯罪分子会利用其购买商品等,对信用卡进行非法使用,因此出现了通过网络钓鱼窃取一次性密码的受害案例。
接下来是账户被劫持的风险。用户通常会登录发卡机构会员网站的“我的页面”,而有些情况下仅需使用ID和密码即可登录。尽管支付时的认证措施日益加强,但能够修改认证设置的“我的页面”仅靠ID和密码进行保护,这存在一定风险。
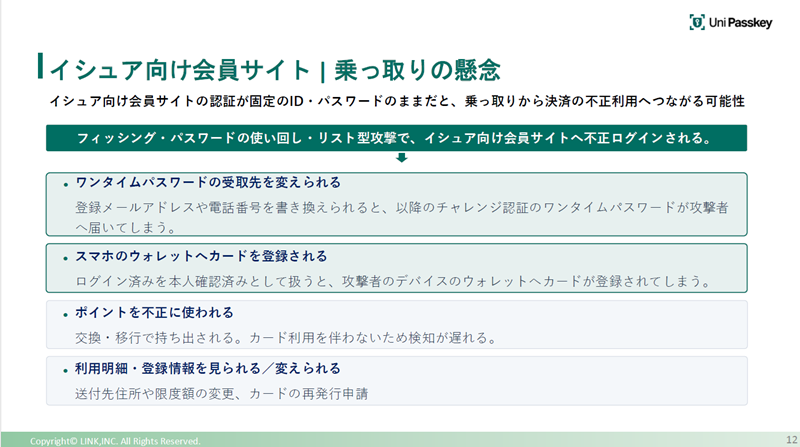
例如,可能会发生第三方非法登录“我的页面”,篡改注册信息并更改一次性密码的接收地址,或者将受害者的卡片添加到其智能手机钱包中的情况。
另一方面,若引入EMV 3-D Secure,支付批准率可能会下降。根据我们的无现金支付安全报告数据显示,以往支付批准率在95%以上,而支持3-D Secure后,该比例降至85%左右,这可能会导致相应的销售机会流失。
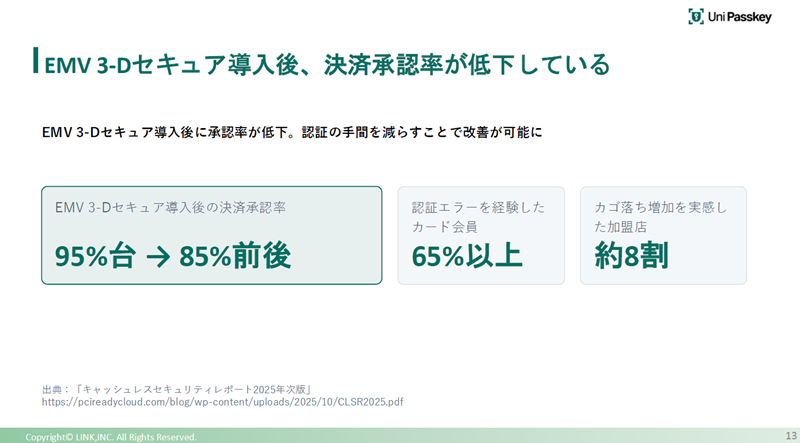
值得一提的是,超过65%的持卡人曾遭遇认证错误,其中部分人因此放弃交易。据统计,约八成的商户切实感受到“购物车放弃率”的上升。
原因在于,虽然一次性密码会发送到智能手机上,但用户在输入时往往会遇到困难。以往只需在电商平台输入卡片表面印有的数字和姓名即可完成购物,但本应收到的密码却迟迟未到。虽然等待约5秒后就会收到,但从直觉上来说本应马上收到却迟迟未到,导致部分用户因等不及而直接放弃交易。
在支付授权过程中发生放弃操作,将导致销售机会的流失。特别是对于不熟悉电商操作的用户而言,此类放弃行为更容易发生。还有人因为觉得流程难以理解、感到不安,而从一开始就放弃使用电商平台。综合这些原因来看,随着EMV 3-D Secure的引入,一定比例的用户会经历“购物车放弃”现象,导致商品根本无法售出。
弥补
一次性密码的缺陷 通过面部或指纹认证,无需记忆也无需输入
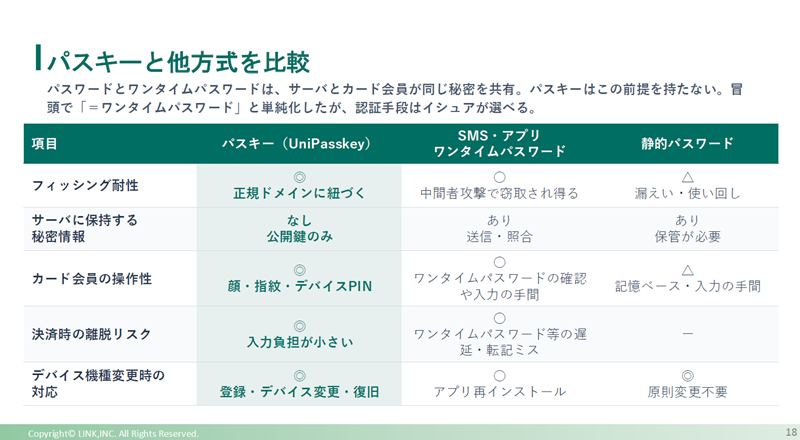
接下来我们将探讨如何利用PassKey改善这一状况。PassKey利用安全存储在终端内的私钥进行认证。这被称为“挑战式认证”:当3-D Secure认证过程中服务器端发送挑战请求时,用户通过面部或指纹认证解锁终端。随后,终端使用内部的私钥进行签名,并将该签名返回给服务器端,从而通过认证。私钥本身绝不会离开终端。
PassKey的特点首先在于消除了密码泄露的风险。由于服务器仅持有公钥,因此即使公钥泄露,仅凭公钥被滥用的风险也不高。关于防钓鱼能力,该机制设计为在虚假网站的域名上无法生效。此外,它还采用了“持有”与“生物特征”的双因素认证。由于需要同时验证用户持有的设备及其生物特征(如面部或指纹),因此他人无法使用该设备,从而有效降低了被盗用的风险。
无需记忆也无需输入,因此也不必记住密码。此外,由于是操作系统标准功能,无需安装额外应用程序。可在Apple、Google、Microsoft各平台上作为标准机制使用。该机制符合FIDO2和WebAuthn标准。
与一次性密码和ID密码机制相比,毋庸置疑,在安全性方面它表现优异,安全级别更高。在操作便利性上,省去了接收一次性密码并手动输入的繁琐步骤。只需将脸对准智能手机即可通过认证,使用起来非常简单。今后,此类生物识别认证技术预计将在各个领域广泛应用。虽然在设备丢失时的恢复流程等运营方面仍需进一步探讨,但Passkey机制恰恰实现了安全性与易用性的双赢。

■联系方式
 Link
股份有限公司 邮编:107-0061
东京都港区北青山 2-14-4
Argyle青山大厦 14楼
电话:03-6704-9090
https://pcireadycloud.com/
咨询邮箱:https://pcireadycloud.com/guest/