2026年11月5日8:00(日本标准时间)
【日本】
可降低欺诈风险的发卡机构方案
同样通过简单操作即可实现会员网站的身份验证
UniPasskey提供多种方案,本次将重点介绍发卡机构方案和呼叫中心方案。
3-D Secure的机制包括SPC(Secure Payment Confirmation)方式、OOB(Out-of-Band,带外认证)方式以及品牌实现方式等多种类型。UniPasskey采用的是OOB机制。我们构建的服务通过与支付界面不同的路径进行认证,并将结果返回。我们将这两种认证整合实施。在采用密钥的传统3-D Secure认证中,使用银行卡购物时需要进行指纹或人脸认证。UniPasskey不仅如此,还在同一机制下构建了可将发卡行会员网站纳入其中、并推进该密钥认证的系统。
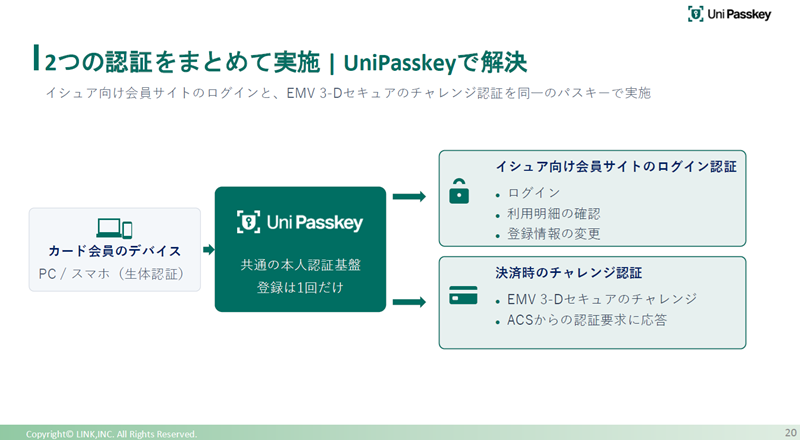
刚才我已说明了由ID和密码保护的“我的页面”可能被非法登录并导致注册信息被篡改的风险。如果登录时也进行Passkey认证,则只有本人才能访问,因此我们认为这能大幅降低该风险,正因如此才在推进这一方案。
登录认证流程如下:当持卡会员访问网站并发起登录请求时,系统将触发密钥认证请求。服务器会发送挑战码,持卡会员通过指纹或面部在终端端完成认证后,利用终端内的私钥对挑战码进行签名并回传,从而完成登录。生物识别信息和私钥绝不会被发送至服务器。
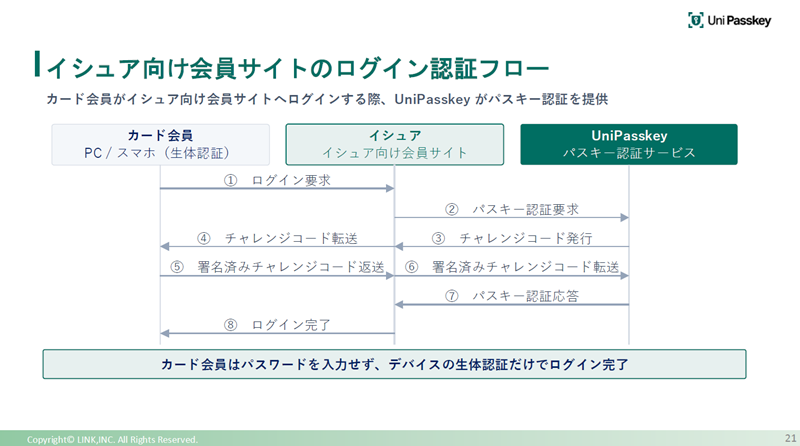
可以参考证券公司的登录方式。目前许多证券公司都在推进登录时的密钥认证,我们的登录方式与之类似。
在支付环节,可使用与登录时相同的密钥,通过相同的交互流程完成信用卡支付。对发卡机构而言,其优势在于能够防患于未然,减少欺诈行为,并减轻损失负担。由于身份冒用行为将更难发生,因此能够比当前情况进一步降低损失。我们认为,这是发卡机构能够享受到的一项显著效益。
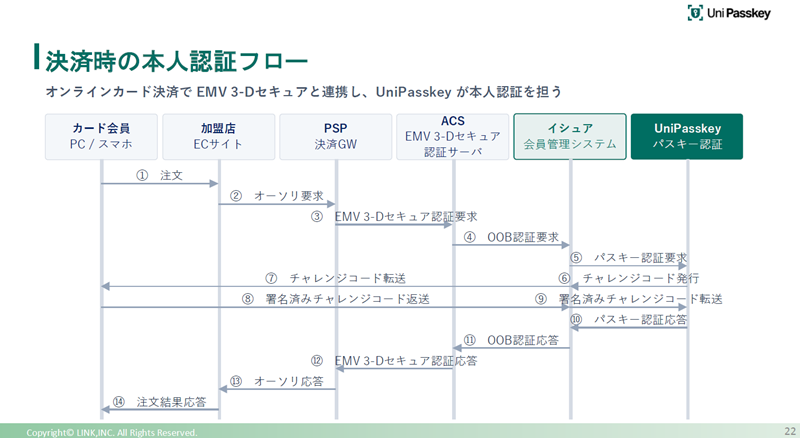
关于支付批准率,随着欺诈交易的减少,因风险原因导致的交易拒绝也将减少,预计批准率将得到提升。同时,这也将有助于提高客户满意度。
生物识别技术将大幅提升持卡人的使用体验。以往需要接收并输入一次性密码,而现在改用生物识别交易后,可立即完成认证并完成支付。
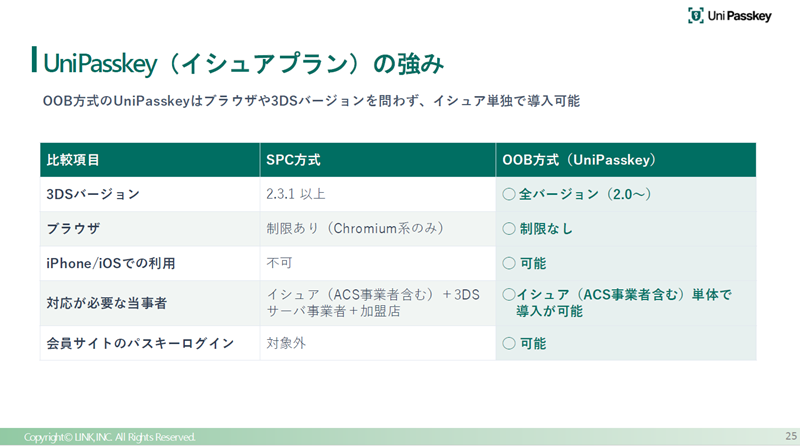
发卡机构方案的优势在于采用了OOB(设备外)方式。SPC方式在使用环境上存在限制,例如目前仅支持Chrome系列等浏览器,在iOS系统上无法直接使用。而OOB方式不易受浏览器或操作系统的限制,因此能够实现多设备兼容。
UniPasskey呼叫中心方案
摆脱身份认证带来的压力
在发布“发卡机构方案”的新闻稿时,我们收到了“希望采用不同使用方式”的咨询。其中之一便是呼叫中心方案。我们正在思考能否将UniPasskey应用于电话场景,并据此开展服务开发。
我们提供名为BIZTEL的IP-PBX云服务,此类客户向我们提出,希望在呼叫中心接听电话时,能够以更严格、更便捷的方式进行身份验证。
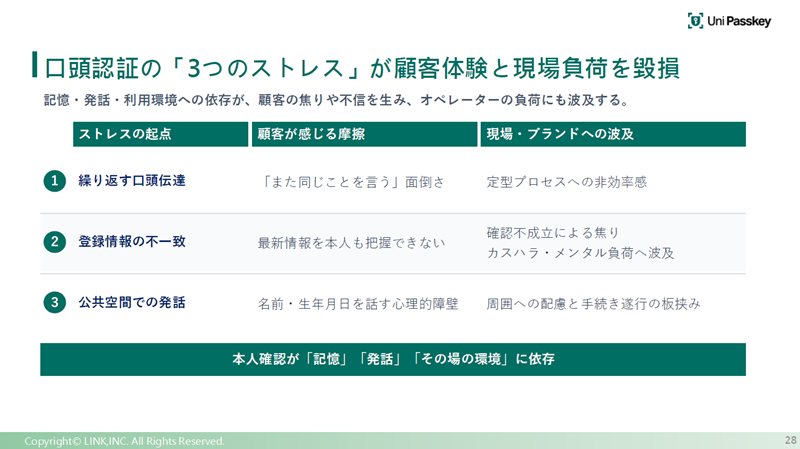
UniPasskey呼叫中心方案能够消除电话沟通中面临的三大困扰。
第一,为了进行身份验证,通常需要询问生日、地址、电话号码等信息,而通过在电话场景中使用Passkey,可以消除这些重复的询问。例如,致电信用卡公司时,对客服人员来说这只是一通普通的电话,因此每次都会被问到相同的问题。而通过指纹认证或人脸认证,只需一次即可完成验证。
第二点是注册信息不一致的问题。搬家后,往往无法立即向信用卡公司办理地址变更手续。由于注册信息不一致,有时会导致认证失败。使用PassKey,就能彻底解决因信息不一致而导致的认证失败问题。
第三点是公共场所的语音通话。并非总是在家中打电话。例如在区政府、银行等场所通话时,需要大声报出自己的姓名和出生日期,存在个人信息被周围第三方听到的风险。通过使用PassKey,这类问题将不复存在。由于无需出声,此类风险自然会消失。以上是我们考虑到的三项困扰,但可能还存在其他问题。
身份认证机制本身会导致通话时间和运营成本上升。呼叫中心会严格计算每位客服人员每通电话的处理时间,呼叫中心运营方的主管们始终致力于通过将处理时间缩短哪怕1秒,来增加每小时的接听量。身份验证通常需要45秒到90秒左右,但通过引入UniPasskey,可以大幅缩短这一时间。
由于UniPasskey通过指纹或人脸识别即可完成身份验证,因此将此前最多耗时约90秒的身份验证流程缩短至10秒左右。这既能大幅减轻客服人员的负担,也能减轻客户的负担。
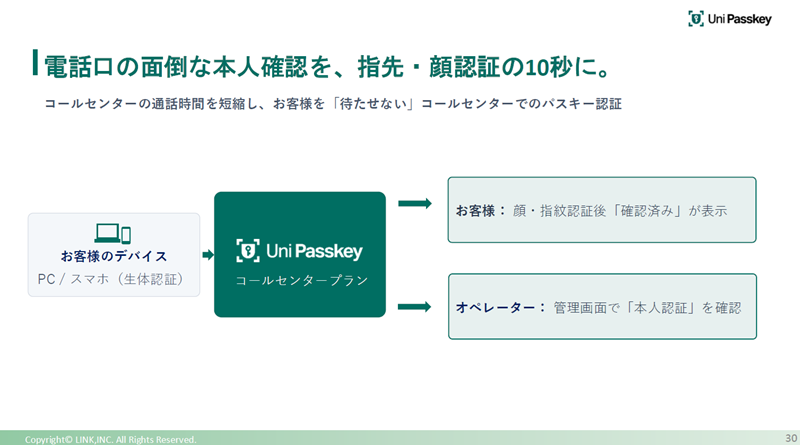
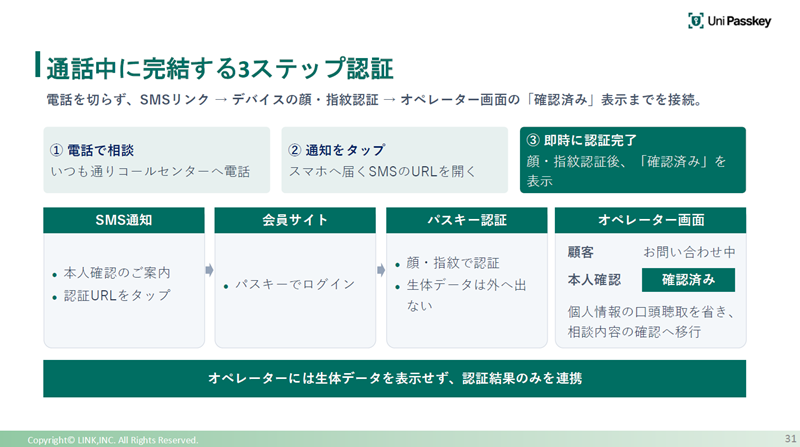
UniPasskey采用三步认证机制,会在通话过程中向客户发送短信。客户点击短信中的链接,再点击弹出的页面,系统便会启动生物认证。完成该步骤后,客服人员将收到认证完成的通知。这一机制通过PassKey实现。只要客服人员能通过短信向客户发送URL,且客户处于可接收互联网信息的环境中,无论使用何种呼叫系统,均可使用UniPasskey的呼叫中心方案。
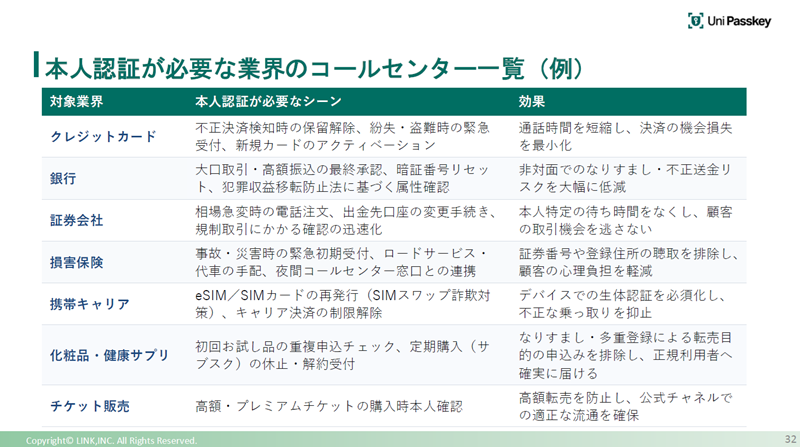
除信用卡、银行、证券领域的身份验证外
, 在财产保险公司处理交通事故现场的呼叫中心中同样有效
关于在哪些呼叫中心可以推广使用,鉴于我们是一家在信用卡安全领域发展起来的企业,因此我们认为首先应面向信用卡公司。其次是银行,第三是证券公司,我们认为可以在金融行业广泛推广使用。
此外还有财产保险公司。例如,在接到汽车事故报案时,进行身份验证时也会核对出生日期等信息。此外,还有移动运营商的咨询、票务销售等需要身份验证的场景。在这些情况下,身份验证被频繁使用,我们认为运营此类呼叫中心的企业通过使用UniPasskey,既能提升客户体验,又能缩短呼叫中心方面的响应时间。
此外,我们还收到了来自电商平台的咨询,希望将UniPasskey作为其自有服务的可选功能引入。对方曾询问:“非得用卡片不可吗?”但事实上,在电商领域同样存在登录和身份验证的需求,因此当然可以使用UniPasskey。
总结一下,首先是“发卡机构方案”。该方案的特点在于,无论是登录“我的页面”还是进行支付时,生物识别和密钥的机制均可通过同一套系统实现服务部署。第二是呼叫中心方案。在呼叫中心通过电话对客户进行身份验证时,即可使用Passkey。此外,我们认为Passkey还可在多种场景中应用,今后希望通过与各位的交流,进一步丰富应用场景。
在服务构建方面,无论是服务器基础设施还是应用程序,我们都始终将安全性放在首位。例如,我们已确保服务符合信用卡安全标准PCI DSS,使各位能够安心使用。
除了今天介绍的发卡机构方案和呼叫中心方案之外,如果您有“这种场景能否应用”的咨询,也欢迎随时与我们沟通。我们相信这将有助于我们服务的进一步发展,恳请大家多多支持。
如有咨询,请通过以下方式联系我们。我的发言到此结束。感谢各位的聆听。
■联系方式
 Link
股份有限公司 邮编:107-0061
东京都港区北青山 2-14-4
Argyle青山大厦 14楼
电话:03-6704-9090
https://pcireadycloud.com/
咨询邮箱:https://pcireadycloud.com/guest/