2026年11月5日 8:00(日本標準時間)
【日本】
可降低未經授權使用風險的發卡機構方案
同樣透過簡單操作即可進行會員網站的認證
UniPasskey 提供多種方案,本次將針對「發卡機構方案」與「客服中心方案」進行說明。
3-D Secure 的運作機制包含 SPC(Secure Payment Confirmation)方式、OOB(Out-of-Band,頻帶外認證)方式,以及品牌實作方式等多種形式。UniPasskey 採用 OOB 機制,透過與付款畫面不同的路徑進行認證,並將結果回傳給系統。本服務將這兩種認證整合實施。在採用密鑰的傳統 3-D Secure 認證中,持卡人購物時需進行指紋或臉部辨識。UniPasskey 不僅如此,更在同一機制下建構了能將發卡機構的會員網站納入其中,並透過此密鑰認證進行驗證的系統。
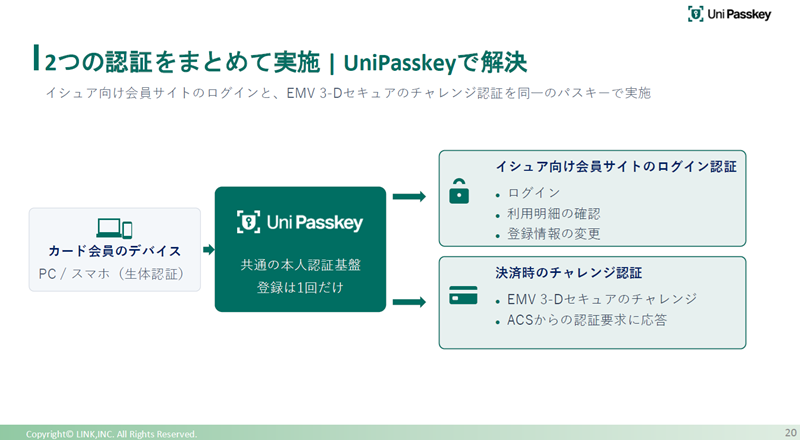
稍早我已說明,若受使用者ID與密碼保護的個人頁面遭非法登入,將面臨註冊資訊遭竄改的風險。若在登入時也進行密鑰認證,便能確保僅本人能存取,因此我們認為這能大幅降低此風險,並據此推動此計畫。
關於登入認證的流程:當卡片會員造訪網站並提出登入請求時,系統便會觸發密鑰驗證程序。伺服器會發送挑戰碼,卡片會員透過指紋或臉部進行裝置端的認證後,再利用裝置內的私鑰對挑戰碼進行簽名並回傳,即可完成登入。生體資訊及私鑰絕不會傳送至伺服器。
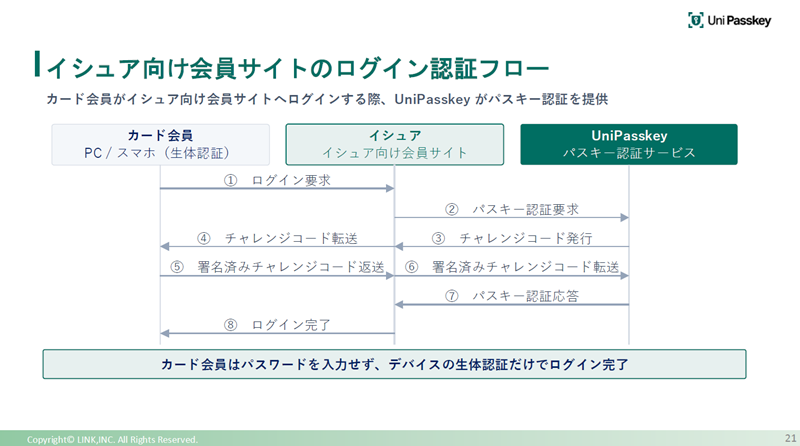
可參考證券公司的登入流程作為範例。目前許多證券公司正積極導入登入時的密鑰認證機制,本方案的運作模式即與此類似。
至於付款時,可使用與登入時相同的密鑰,透過相同的流程處理信用卡付款。對發卡機構而言,其優勢在於能預先防止不正當使用並減輕損失負擔。由於冒用情況將大幅減少,因此能比現狀更有效地降低損失。我們認為這正是發卡機構所能享有的其中一項效益。
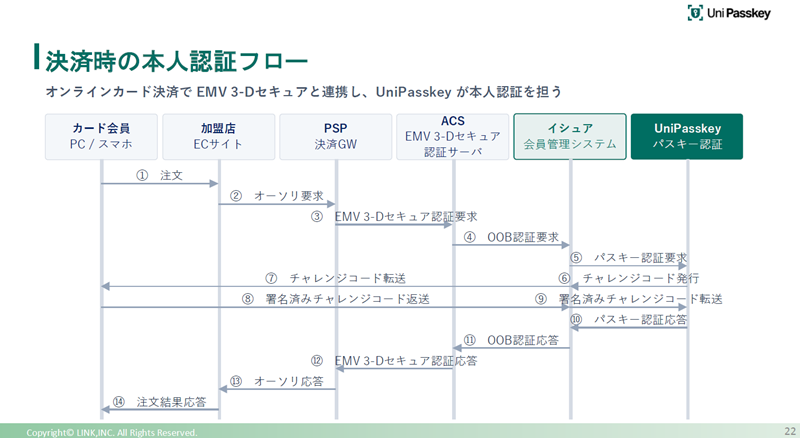
關於支付核准率,隨著不當交易減少,基於風險考量而拒絕交易的狀況亦將減少,預期可提升核准率。同時,這也有助於提高客戶滿意度。
透過生物識別認證,可大幅提升卡會員的使用體驗。以往需接收並輸入一次性密碼,如今改為生物識別認證交易,因此能立即完成認證並結清款項。
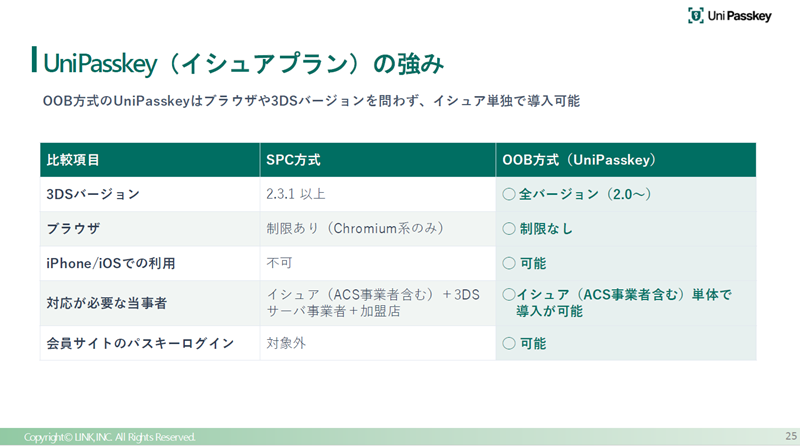
發卡機構方案的優勢在於採用 OOB 方式。SPC 方式在使用環境上有所限制,例如目前僅限於 Chrome 系列等瀏覽器,且在 iOS 系統上無法直接使用。OOB 方式則較不易受瀏覽器或作業系統的限制,因此能夠實現多裝置支援。
UniPasskey 客服中心方案
擺脫身分驗證帶來的壓力
在發布「發卡機構方案」的新聞稿時,我們收到「希望有不同的使用方式」的諮詢。其中之一便是「客服中心方案」。我們正著手開發這項服務,探討能否將 UniPasskey 應用於電話服務情境中。
我們提供名為 BIZTEL 的 IP-PBX 雲端服務,並接獲此類客戶的反饋,希望能在客服中心接聽電話時,以更嚴格且更便捷的方式進行身分驗證。
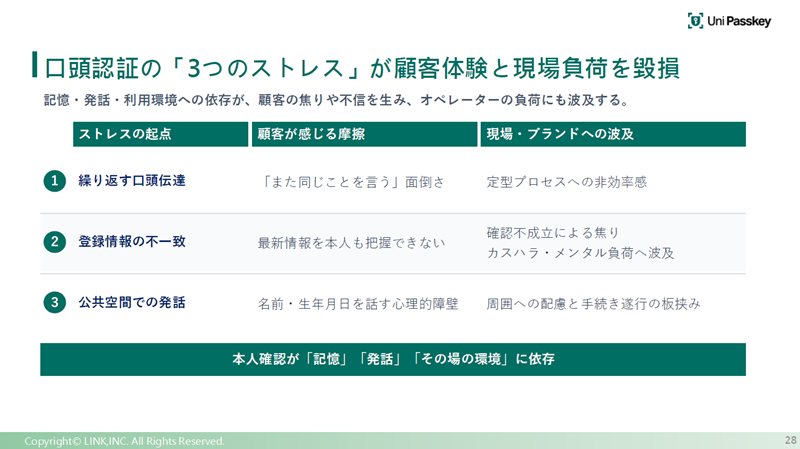
透過 UniPasskey 呼叫中心方案,可消除電話接聽時面臨的三大壓力。
第一,為了進行本人認證,通常會被詢問生日、地址、電話號碼等各種資訊,但透過在通話情境中使用PassKey,便能消除這類重複的提問。舉例來說,當您致電信用卡公司時,對客服人員而言這只是一通普通的電話,因此每次都會被問到相同的問題。若改用指紋認證或臉部認證,則能一次完成認證。
第二點是登記資訊不一致的問題。搬家時,往往無法立即向信用卡公司辦理地址變更,導致登記資訊不符而無法通過驗證的情況時有所聞。若使用 Passkey,便能杜絕因資訊不一致而導致的驗證失敗。
第三點是公共場所的語音輸入。並非每次都會在家中撥打電話。例如在區公所或銀行撥打電話時,必須出聲報出自己的姓名或生日,這會面臨周遭第三方聽見個人資訊的風險。透過使用此PassKey,這類情況將不復存在。由於無需出聲,此類風險自然會消失。以上是我們所歸納的三大困擾,但可能還存在其他問題。
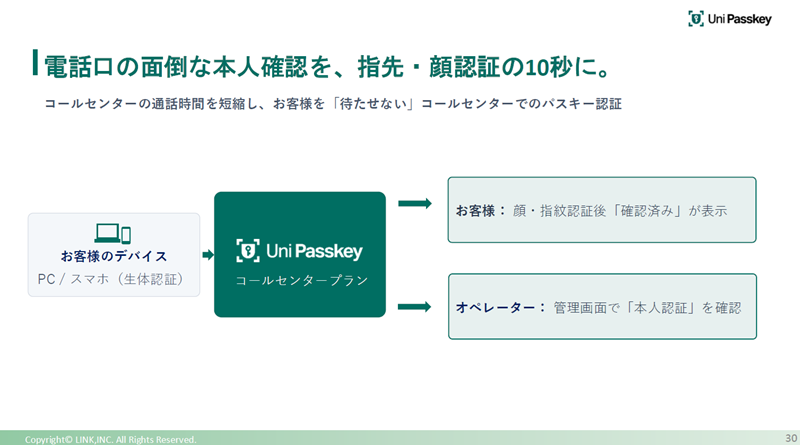
身分認證的機制會推高通話時間與營運成本。客服中心會嚴格計算每位客服人員處理每通電話所需的時間,客服中心營運方的督導人員總是希望透過將處理時間縮短哪怕一秒,來增加能處理的通話數量。目前身分驗證所需的時間約為45秒至90秒,但導入UniPasskey後可大幅縮短。
由於UniPasskey可透過指紋或臉部辨識完成身分驗證,因此能將以往最多需耗時約90秒的身分驗證流程,縮短至約10秒。這不僅能大幅減輕客服人員的負擔,也能減輕客戶的負擔。
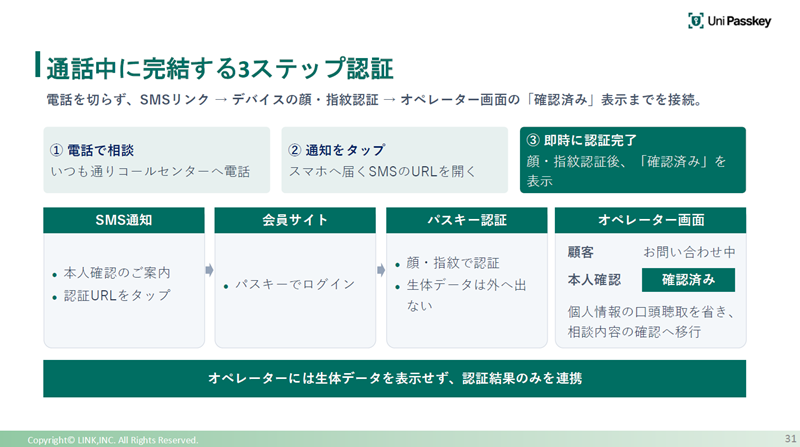
UniPasskey採用三步驟驗證機制,會在通話過程中向客戶發送簡訊。客戶點擊簡訊中的連結,並在彈出的畫面中進行點擊,系統便會啟動生物辨識程序。當客戶完成此步驟後,客服人員便會收到「驗證完成」的通知。此機制皆由PassKey整合建構而成。只要客服人員能透過簡訊向客戶傳送網址,且客戶處於可接收網路訊息的環境中,無論使用何種通話系統,皆可採用此項UniPasskey的客服中心方案。
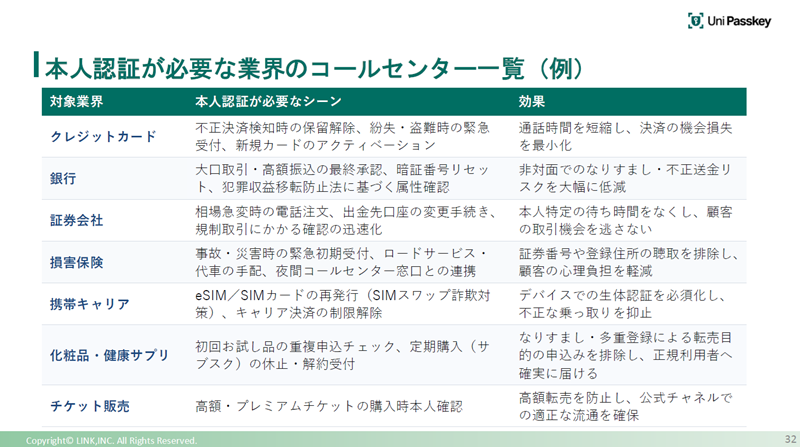
除了信用卡、銀行、證券業的身分驗證之外
, 在財產保險的汽車事故現場呼叫中心也同樣適用
關於能在哪些呼叫中心推廣此服務,鑑於我們是透過信用卡資安領域發展而來的企業,因此我們認為初期應以信用卡公司為目標。其次是銀行,第三則是證券業,我們預期能在金融業界廣泛推動此服務。
此外還有財產保險領域。例如,在接獲汽車事故通報時進行身分驗證,也會確認出生日期等資訊。此外,還有行動通訊業者諮詢、票務銷售等需要身分驗證的情境。在這些場合中,身分驗證被頻繁使用,我們認為營運此類客服中心的企业,透過採用 UniPasskey,將能提升客戶體驗並縮短客服中心的處理時間。
此外,我們也收到電子商務平台的詢問,希望將UniPasskey導入作為其自有服務的選項。對方曾詢問:「非得使用卡片不可嗎?」但由於電子商務領域中同樣存在登入與身分驗證的流程,因此當然可以使用。
總結而言,首先是「發卡機構方案」。該方案的特色在於,無論是登入個人首頁或進行支付時所需的生物辨識與密鑰機制,皆可透過同一套機制來實現服務。第二項是「客服中心方案」。在客服中心透過電話為客戶進行身分驗證的場景中,將能使用密鑰。此外,我們認為密鑰還可在各種場景中應用,未來希望能透過與各位的交流,進一步增加應用的多樣性。
關於服務架構,我們在建置伺服器基礎設施及應用程式時,皆以資安為首要考量。例如,本服務理所當然地符合信用卡安全標準 PCI DSS,確保各位能安心使用。
除了今天介紹的發卡機構方案與客服中心方案之外,若您有任何「這種情境能否應用?」的諮詢,也歡迎隨時與我們聯繫。我們相信這將有助於推動服務的發展,懇請各位多多指教。
如有任何疑問,請透過以下方式與我們聯繫。我的發言到此結束。感謝各位的聆聽。
■聯絡方式
 Link
股份有限公司 郵遞區號 107-0061
東京都港區北青山 2-14-4
Argyle青山大廈 14樓
電話:03-6704-9090
https://pcireadycloud.com/
聯絡信箱:https://pcireadycloud.com/guest/