2026年11月4日 8:00(日本標準時間)
【日本】隨著加盟店逐步導入EMV 3-D Secure,發卡機構面臨「須承擔已通過認證交易之詐騙損失」的責任轉移負擔,而電子商務加盟店則面臨「因增加身分驗證步驟導致購物車放棄與結帳流失」等問題,這兩者皆已成為新的挑戰。Link 開發了採用 Passkey(FIDO2)的認證平台「UniPasskey」,並將其作為解決這些課題的方案提出,目前已收到來自信用卡公司及客服中心等單位的諮詢。(摘自2026年9月25日舉辦的「支付安全論壇 2026 秋季」演講內容)
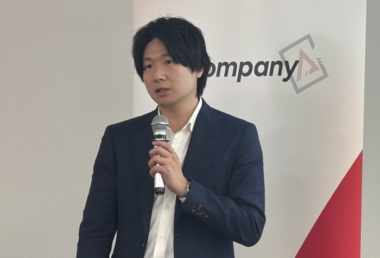
Link股份有限公司執行董事、安全平台事業部事業部長 瀧村享嗣先生
成為信用卡資安諮詢量最高的公司
Link 推出 UniPasskey 進軍 Passkey 市場
過去曾聆聽過 Link 演講的各位,由於多數內容都圍繞 PCI DSS 合規性,想必許多人原以為今天也會談論這個主題。今年,Link 也推出了密鑰服務「UniPasskey」,由於反響熱烈,因此決定在今天這個場合向各位介紹。
我在Link擔任執行董事。
自2011年加入Link以來,至今已邁入第15個年頭。自2013年起,我負責領導資安平台事業部,致力於為各位提供與信用卡資安相關的服務。我同時也是 JCDSC(日本卡片資訊安全協議會)雲端服務分會的會長,該分會目前已有超過 100 家會員企業參與,並將於下個月舉辦研討會。我們設計了讓加盟會員在研討會上發言的互動機制,若各位有機會,也歡迎加入我們。
Link成立於1987年,曾從事廣告製作約10年。自1996年起,我們推出名為「at+link」的託管主機服務(Managed Hosting Service),並持續營運至今。
由於屬於基礎架構服務,我們在其上開發應用程式並以SaaS形式提供,同時建構系統並以PaaS形式提供。最具代表性的產品是名為「BIZTEL」的電話SaaS服務,若稱之為IP-PBX雲端服務或許更為貼切。目前約有4,000家客戶正在使用此服務,使我們得以成長為日本國內規模最大的服務供應商。這是一家像我們事業部一樣,推出眾多與信用卡安全相關的雲端服務,並將其系統化後進行銷售的公司。
我們的事業部自2013年成立以來,便推出了名為「PCI DSS Ready Cloud」的服務,旨在透過雲端服務協助客戶符合PCI DSS規範。雖然這項服務至今仍是核心業務,但我們也開發並推出多項與「安全」及「信用卡」等關鍵字相關的雲端服務,例如符合日本國內法規的「Smart TG」、支付令牌服務「Cloud Token for Payment card」,以及像這次推出的密鑰服務「UniPasskey」等。
我們的事業部懷抱著「成為最受信賴、最常被諮詢信用卡安全相關疑問與課題的企業」這一願景。在具體運作方面,雖然任何人都能透過官網進行諮詢,但我們也設有專門的諮詢窗口,專門為有疑問或煩惱的人士提供協助。實際上,由我或團隊成員親自進行回應。我們也接受來自消費者的諮詢。
此外,我們與Kakko股份有限公司共同每季發行一次《無現金支付安全報告》。這份彙整信用卡遭盜用趨勢的報告,供各位免費閱讀。
https://pcireadycloud.com/blog/category/cashless_security_report/
一次性密碼所面臨的課題
輸入錯誤與等待時間等問題
在進入正題之前,先說明2025年日本國內信用卡遭盜用造成的損失金額約為510億日圓,與2024年相比,金額減少了約8%。不過,發生率卻呈上升趨勢,其中卡號盜用所佔的損失比例超過90%。雖然隨著 3-D Secure 應對措施的推進,詐騙金額有所減少,但若深入檢視細節,卡號盜用所佔的比例卻呈現上升趨勢。
以下彙整了EMV 3-D Secure機制的主要特點與課題。為避免誤解,需說明EMV 3-D Secure可採用密鑰或生物辨識等多種認證方式。然而,目前實際使用的大多為一次性密碼,因此本文將針對此處產生的課題進行探討。
就採用 EMV 3-D Secure 發行一次性密碼的類型而言,無法完全杜絕相關損失。由於偽造網站會在後台與真實網站進行即時通訊,導致使用者不慎將一次性密碼輸入至偽造網站。取得一次性密碼的犯罪者會利用該密碼進行購物等非法用卡行為,因此導致了透過網路釣魚竊取一次性密碼所造成的損失。
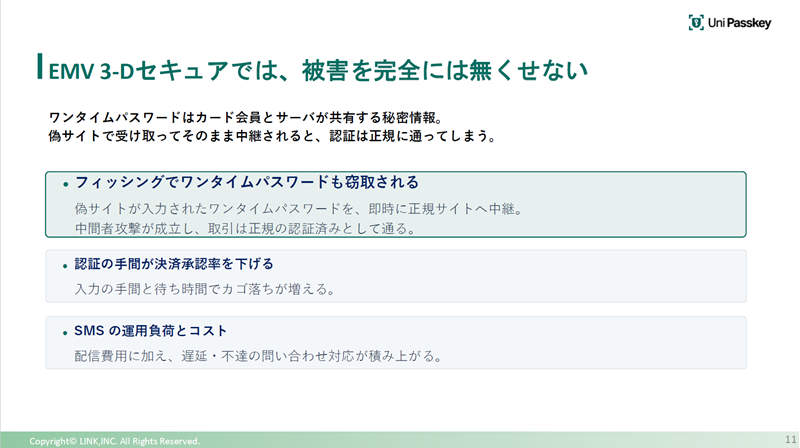
接下來是帳戶遭劫持的隱憂。相信您會登入發卡機構會員網站的「我的頁面」,而有些情況是僅需輸入帳號與密碼即可登入。儘管結帳時的驗證機制日益強化,但能夠變更驗證設定的「我的頁面」若僅靠帳號與密碼保護,便存在風險。
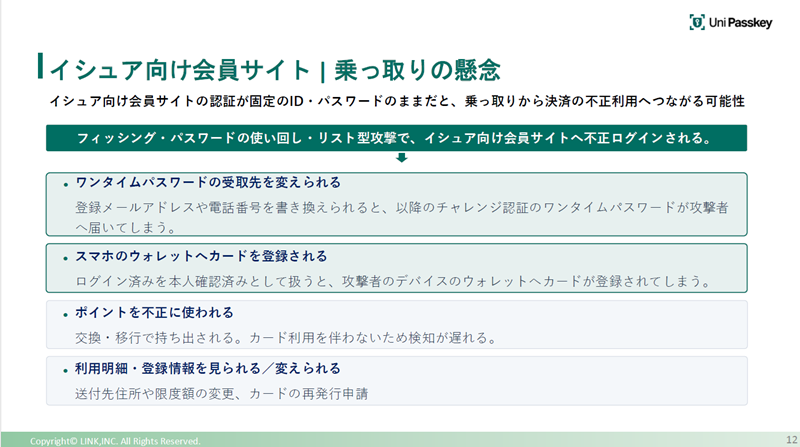
例如,可能發生第三方非法登入「我的頁面」、竄改註冊資訊並變更一次性密碼的接收地址,或是將受害者的卡片註冊至其智慧型手機錢包等情況。
另一方面,若導入 EMV 3-D Secure,支付授權率可能會下降。根據我們的無現金支付安全報告數據顯示,以往支付授權率維持在 95% 以上,但因支援 3-D Secure 而降至約 85%,恐將因此損失相應的銷售機會。
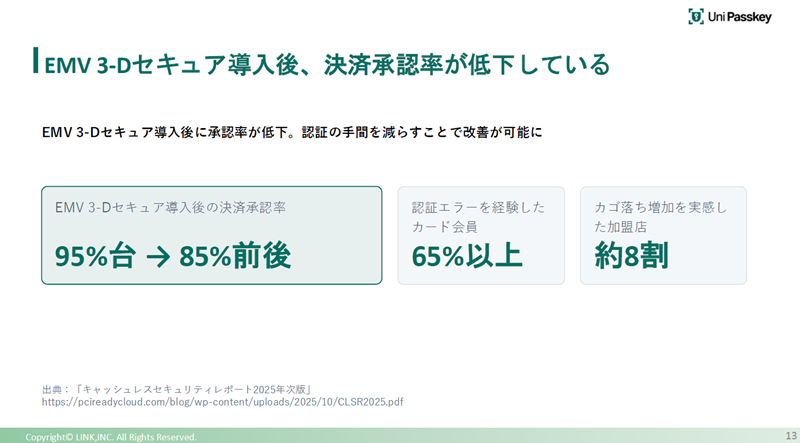
順帶一提,超過65%的信用卡會員曾遭遇認證錯誤,其中部分人甚至因此放棄交易。據統計,約有八成加盟店實際感受到「購物車遺棄率」的上升。
原因在於,雖然一次性密碼會發送到智慧型手機上,但使用者往往在輸入時遇到困難。以往只需在電商網站輸入卡片正面印有的數字和姓名,即可完成購物;但現在,本應發送的密碼卻遲遲未到。雖然等待約5秒後就會收到,但從直覺上來說,本應立刻送達卻遲遲未到,導致部分消費者因等不及而直接離開。
若在付款授權過程中發生放棄交易的情況,將導致銷售機會的流失。特別是對於不熟悉電商操作的消費者而言,此類放棄交易的情況更容易發生。也有人因為覺得流程難以理解而感到不安,甚至從一開始就放棄使用電商。若將這些因素一併考量,隨著 EMV 3-D Secure 的導入,確實有一定比例的消費者會發生「購物車遺棄」現象,導致商品根本未能售出。
彌補
一次性密碼的缺點 透過臉部或指紋認證,無需記憶也無需輸入
接下來將探討如何透過「PassKey」來改善此狀況。PassKey 是利用安全儲存於裝置內的私鑰進行認證。這稱為「挑戰式驗證」:當 3-D Secure 驗證過程中,伺服器端發送挑戰訊息時,使用者便透過臉部或指紋辨識解鎖裝置。接著,裝置會使用內建的私鑰進行簽名,並將該簽名回傳至伺服器端,藉此通過驗證。私鑰本身絕不會流出裝置之外。
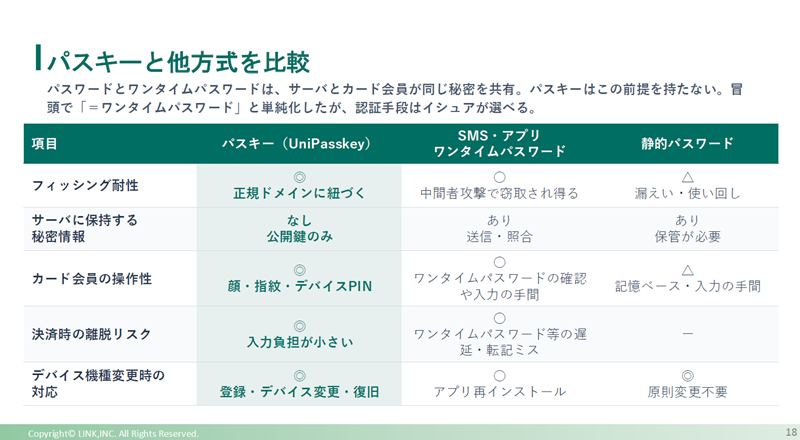
Passkey 的特點在於,首先能徹底消除密碼外洩的風險。由於伺服器僅持有公開金鑰,因此即使發生外洩,僅憑公開金鑰被惡用的風險也不算太高。關於防釣魚能力,該機制設計為無法在偽造網站的網域上生效。此外,它採用「持有」與「生物特徵」的雙因素驗證。由於需同時驗證使用者持有的裝置及自身的生物特徵(如臉部或指紋),因此他人無法使用,此機制能有效降低相關風險。
無需記憶或輸入,也不必再記住密碼。此外,由於是作業系統的標準功能,因此無需安裝額外應用程式。在 Apple、Google、Microsoft 各平台上皆可作為標準機制使用。此為標準規格,並符合 FIDO2 及 WebAuthn 規範。
若將其與一次性密碼、ID 密碼的機制進行比較,理所當然地,在安全性方面可給予最高評價,其安全等級更高。就操作便利性而言,無需再經歷接收一次性密碼並輸入的繁瑣步驟。只需將臉部對準智慧型手機即可通過驗證,操作起來非常簡便。未來,此類生物辨識技術預計將廣泛應用於各個領域。雖然在裝置遺失時的恢復程序等營運層面仍需進一步研議,但「Passkey」這項機制正是能同時兼顧安全性與易用性的解決方案。

■聯絡資訊
 Link
股份有限公司 郵遞區號 107-0061
東京都港區北青山 2-14-4
Argyle青山 14樓
電話:03-6704-9090
https://pcireadycloud.com/
聯絡信箱:https://pcireadycloud.com/guest/