2026年10月29日9:00(JST)
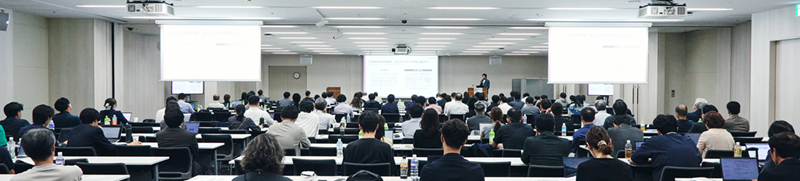
【日本】急成長を遂げるBNPL(あと払い)決済は、その利便性の裏で、不正利用の手口はより高度化・多様化しています。決済情報が窃取されるクレジットカード不正とは違い、BNPLの不正は、アイデンティティやアカウント自体が狙われるため、アカウント登録から決済・利用変更に至る「顧客ライフサイクル全体」を対象にした防衛策が求められます。日本後払い決済サービス協会では、BNPL特有の不正利用や詐欺と、AIを活用したその防御策などについて解説します。(2026年9月25日開催「ペイメント・セキュリティフォーラム2026 Fall」の講演より)
日本後払い決済サービス協会 猿渡英華氏(Paidy合同会社VP of Operations)
日本と海外で異なるBNPL発祥の歴史 コンビニ後払いや代引きが便利な形に
後払い決済会社PaidyのVP of Operationsをしております猿渡です。私は、カスタマーサポート、加盟店審査、フロード(不正)の調査、債権回収などの8つのチームのオペレーションを横断的に見ています。今日はセキュリティの技術的な話というよりも、BNPLの運営の観点から、どういうところが不正で狙われやすくて、どのような対策が必要かを中心にご紹介できればと思っております。
今回は日本後払い決済サービス協会という業界団体を通じて登壇させていただいています。BNPL協会の主な参加会員は、ネットプロテクション、GMOペイメントサービス、ヤマト運輸、Paidyなどです。BNPLは簡易な決済手段なので、法の規制が及んでいない分野もあり、協会として加盟店審査のルールや、悪質加盟店の情報共有のシステムの導入などに取り組んでいます。また、経済産業省、消費者庁などと一緒に、意見交換をしながら業界の健全な発展を目指して活動しています。
BNPLの現場から見える不正利用とその対策の最前線について、お伝えできればと思っています。まずBNPLという用語ですが、日本では特に、ここ5、6年、コロナ禍以降に出てきて、一般に使われるようになりました。Buy Now Pay Laterで、日本語に直訳すると、「今買って後で払う」ですので、クレジットカードなども当てはまりますが、一般的な用語しては、クレジットカードを使わない簡易な決済手段としての後払いが、BNPLと呼ばれております。
海外から発生した言葉で、日本では発生の経緯が違っています。日本に元々あったコンビニ後払い、代引きと呼ばれる代金引換などが、より便利な形で提供されるようになったのがBNPLです。協会にヤマト運輸が入っているのは、その流れです。
クレジットカードの発行が不要で使える、購入時・利用時に簡単に利用できるのが特徴で、事前のクレジットカード作成が必要ないので、時間や手続きが不要で簡単にできるサービスが多いです。商品確認後の支払いが可能であることは、一般的な後払いと同じです。
サービスによっては分割払いにも対応しており、海外でもBNPLと呼ばれるプレイヤーは、Paidyも提供していますが、3回、6回などの分割払いサービスがあります。後払いの決済手数料、分割手数料が無料で提供しているというのも特徴です。
最近ですと、BNPLに似た特徴のクレジットカードサービスや、クレジットカードに似たBNPLサービスもあり、境界が曖昧になっています。そこで、典型的なBNPLとクレジットカードの違いをまとめてみました。共通点としては、どちらも基本的には後払いですので、購入してから翌月に支払う、翌月以降に支払うサービスです。
利用の入り口からが少し異なってくる点だと思います。クレジットカードに関しては、カード発行と契約が別に必要になっています。一方でBNPLは、携帯電話やメールアドレスを使って、スマホだけで完結する手続きとしてすぐ利用できることが特徴です。
次の点が一番の違いで、決済が完了する時、決済のクレデンシャル情報です。クレジットカードはクレジットカード情報が中心的な決済クレデンシャルになりますが、クレジット番号を前提としないのがBNPLサービスですので、アカウント情報が基本的にクレデンシャル情報になります。
与信についても、典型的なBNPLの場合、クレジットカードとは違います。クレジットカードは、アカウント発行時に審査して、例えば30万円の枠が与えられて、その中で利用できるケースが多いですが、BNPLは、基本的には取引の都度、審査が行われて、翌月にまとめて支払いができるものが多くなっています。
支払いに関しては、リボ払いはクレジットカード特有のものであると思っております。支払い方法も少し違いが出てくるところで、クレジットカードは口座振替が一般的です。BNPLに関してはコンビニ払い、銀行振込にも柔軟に対応しているところが多く、口座振替も利用できますが、支払い方法が柔軟に選べるのが特徴です。
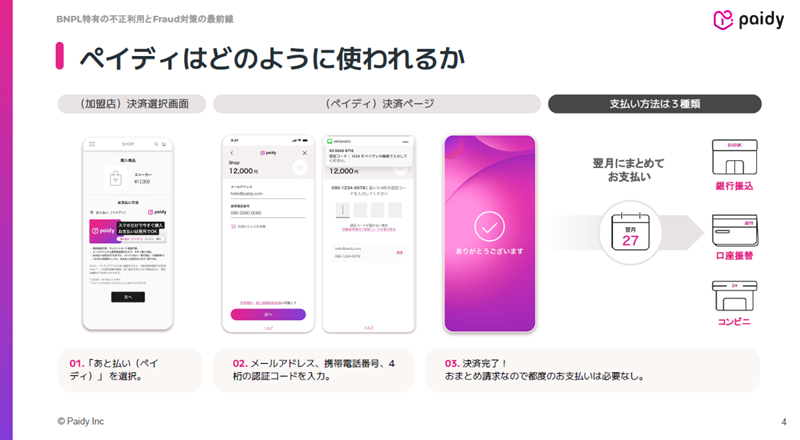
Paidyに関してもいくつかサービスがあります。典型的なBNPLとしての翌月一回払いのサービスは、支払い手段で、Paidyという後払いの方法を選んでいただきます。我々はアカウント発行という概念がありませんので、アカウントがなくても、メールアドレス、電話番号を入力すると認証のステップに進みます。電話番号に対してワンタイムパスワードが送られて、そこで決済完了します。「翌月にまとめてお支払い」とは、典型的なBNPLとしての我々のサービスの特徴で、その決済の都度の審査で翌月まとめてお支払いするサービスです。
クレジットカード番号の窃取が93% BNPLはフォロー全体がターゲットに
BNPLはプロセスも関連性も違う部分がありますが、クレジットカードとは、同じ決済手段として重なる部分は多いです。しかし、狙われる場所に違いがあると思います。
共通する攻撃としては、フィッシングアタック、アカウント乗っ取り、SMS認証などです。狙われるところについては、クレジットカードに関しては、クレジットカード番号をいかに盗むか、窃取するかに攻撃の重点が置かれています。これに対し、BNPLは、クレジットカード番号そのものがないだけに、アカウントの作成から購入に至るまでのフロー全体、アカウントそのものに攻撃が向かう傾向にあります。
日本クレジット協会のデータを元にしますと、クレジットカードの不正は、93%がクレジットカード番号の窃取によって生じています。具体的に言うと、2025年の統計の被害額510億円のうち93%、475億円が番号盗用によるものです。クレジットカード番号の不正というと、クレジットカード番号をいかに窃取するかに犯人側の攻撃が向かうことになると思います。
これまでのクレジットカード決済の不正との戦いの歴史でいくと、基本的には磁気ストライプでしたので、スキミングとかカード情報を窃取するという攻撃が行われました。そのため、IC チップに移行していき、ECの普及とともに物理的カード不要な決済が拡大していったところで、本人認証が必要になり、3-Dセキュアが導入されるという流れで進化しています。クレジットカードに関しては、決済のタイミングにいかに壁を設けるかというところで、今まで防御が進化してきました。
一方で、BNPLでは何が狙われるかについてです。クレジットカードはカード番号、有効期限、セキュリティコードというクレデンシャルをいかに窃取するかで、被害者のアカウント、カードの信頼、信用をいかに盗むかという考え方です。BNPLに関しては、そもそもアカウント作成の段階でなりすましたり、虚偽の情報、システムを騙してアカウントを作って、それを不正に利用するところが攻撃の中心になっています。
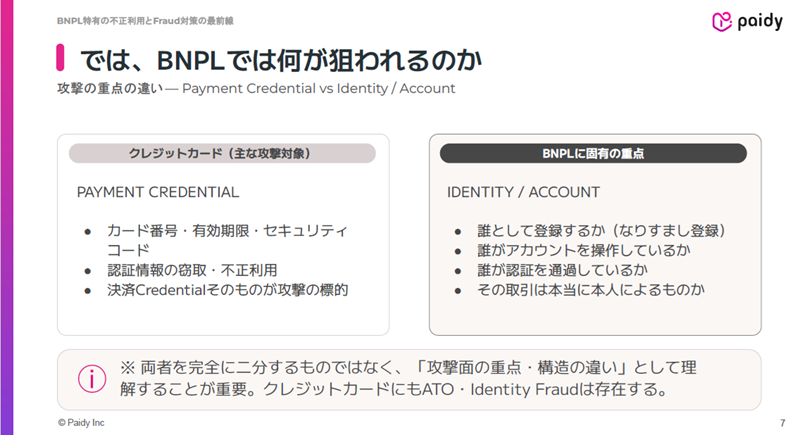
誰として登録するかという、なりすましのところで本人を偽ったり、本人登録した後にそのアカウントを乗っ取って別の人が操作したり、その取引が本当に当人によるものかというところで不正が行われています。
狙われるアカウントジャーニー全体 本人確認と当人確認は似ているが違う
クレジットカードはカード番号を決済の瞬間に防ぐところに重点を置いています。逆に言えばそこが一番重要なポイントになって、そこに壁を引けば、かなりの不正は防げます。
BNPLに関しますと、簡易な決済手段であるという特徴も相まって、アカウントジャーニーという流れ、つまりユーザーが商品を探して、加盟店でカートを入れて、支払いを選んで購入して、商品が届いて支払いに至るまで、その全体がフロードの対象になり得ます。全体をいかに守っていくかというところと、どこにリスクがあって、どこに対して壁を作るかというところが大事になってきます。
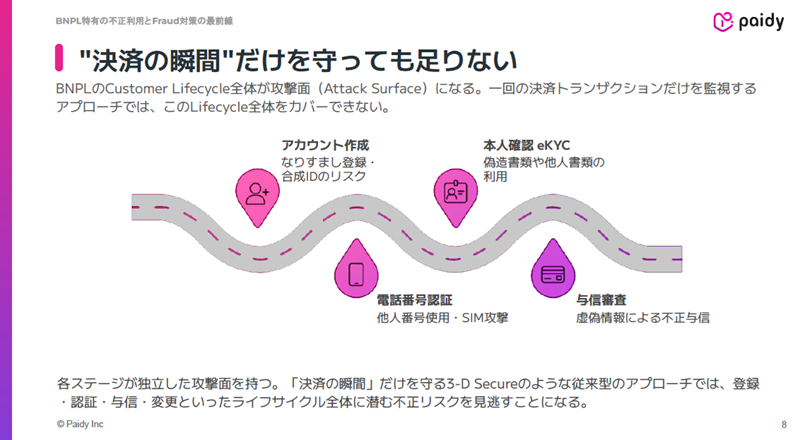
本人確認のステージと当人確認のステージは似ているようで少し違って、かつ両方とも大事だと思っております。本人確認は、いわゆるKYCと言われる、マイナンバーカードや運転免許証を使った氏名、生年月日、住所などの「あなたは誰ですか」というところの属性情報です。
ここも海外で日本の偽造運転免許証が作られていたり、ここに対する攻撃っていうのも一定ございます。これに対して当人確認は、犯罪収益移転防止法で、eKYC というオンラインですべて関係する本人確認が主流になっています。今まで主流だった「ホ方式」と呼ばれる写真を撮って、その写真とともに人間が最終的に判断するという方法は、あまりに偽造が多いということで、来年からは禁止になり、 ICチップの読み取り方式のみになります。本人確認を厳しくするところも大事ですが、それだけでは足りないのが次の当人確認です。
当人確認では、「今操作しているのは本人確認をしたその人ですか?」というところの確認です。SMSのワンタイムパスワード、端末認証、生体認証などが必要になります。このような当人確認を、アカウントの動きに応じて行うことが重要です。
長いこと使われていないアカウントが急に決済が生じるタイミングや、今までと違う購買行動、多額が一気に入るなど、アカウントの動きをリアルタイムに検知して、そこで追加認証を求めるなど、リスク・不正防止のアプローチをするところが、 BNPLの業者に対しては大事です。
本人確認は、まさに法規制が今強くなっているところですが、やはりこれだけでは不正は防げなくて、当人認証のアカウントの乗っ取り、加盟店側のアカウントの乗っ取りなど、プロセス全体のリスクをセットで考える必要があります。
特に当人認証の場合、認証コードをめぐる攻防では、最近の攻撃手法ですと、フィッシングは常に一定程度を生じます。また、リアルタイムとしてワンタイムパスワードを偽サイトにユーザーが入力した途端に、裏でそのまま転記されるようになってログインされてしまう手法もあります。