2026年10月14日 8:00(日本標準時間)
【日本】
無需說明書,任何人都能使用,且可
大規模導入 在偽裝成表情符號的畫面中輸入內容「極為困難」
那麼,該如何防範表情符號驗證呢?系統會透過簡訊或電子郵件發送幾個每次都會變換的表情符號,使用者只需從選項中選擇「剛收到的是哪一個?」即可完成驗證。無需以密鑰為前提即可導入。這一點非常重要,而且也不需要額外註冊專用應用程式認證系統。由於無需進行任何註冊,門檻低且無依賴性。任何人都能無需說明書即可使用。這點極為重要。
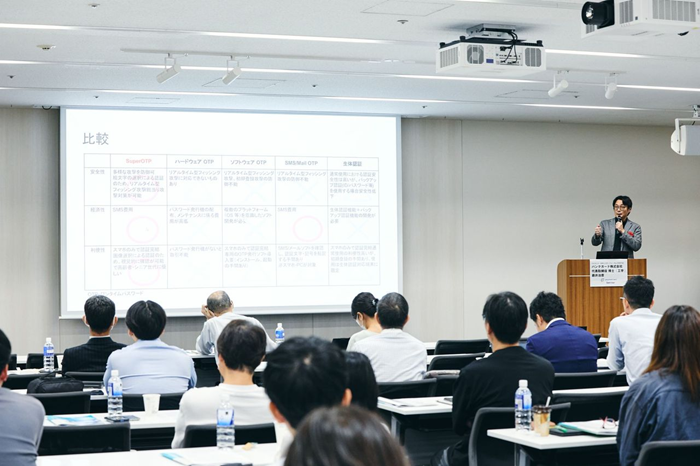
舉例來說,這是一項能夠在某一天內,一次性向數千萬用戶全面導入的技術,且已成功通過這項考驗。市面上沒有其他類似技術。無論是向1,000萬用戶全面導入,還是向3,000萬用戶全面導入,還有哪項技術能做到這一點?目前,這項技術的總發行帳號數已達7,500萬用戶。
使用方式如下:首先輸入帳號與密碼後,系統會顯示選項。接著透過一般簡訊或電子郵件,收到幾個正確的表情符號。在行動裝置上,輸入帳號與密碼後會出現選項,正確答案會透過簡訊或電子郵件彈出顯示。這一切都不需要任何設定或變更。無需任何設定變更,只需輕輕點幾下即可完成。因此連長者也能輕鬆使用。這正是最重要的特點。若遇到無法操作或不明白的情況,以往必須致電客服中心,花費兩小時聽客服人員解說,結果幾小時後當您被要求「請再試一次」時,負責人員卻已經更換了。這種令人頭疼的經歷將不復存在。
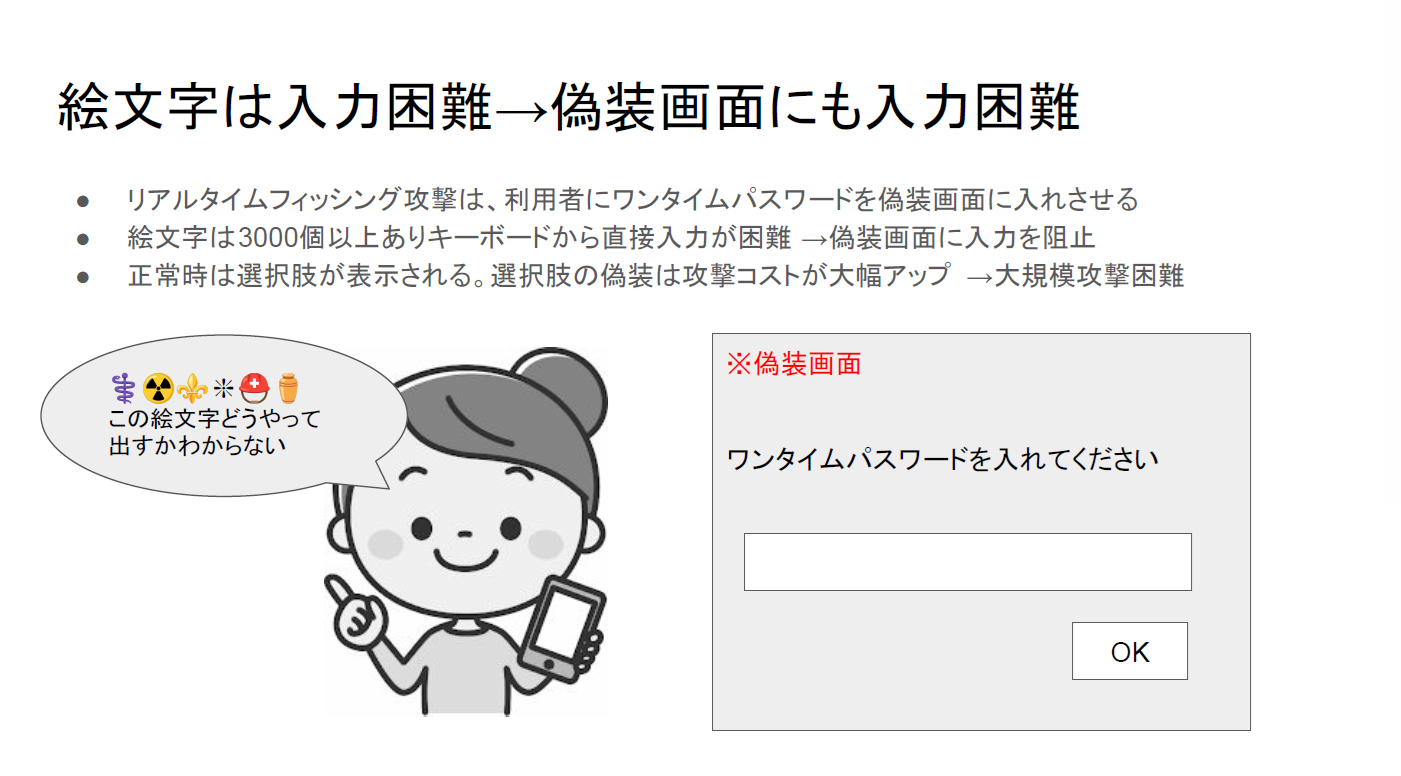
這正是最重要的關鍵。由於表情符號難以手動輸入,因此在偽造畫面中也很難輸入。例如,您能在智慧型手機上輸入這樣的表情符號嗎?我想是做不到的。如果不了解表情符號的讀法,就不知道該如何輸入。即使輸入「臉」等字詞,也會跳出約200個選項。要求輸入特定表情符號本身就很困難。再加上會出現好幾個選項,難度就更高了。正因為在即時釣魚畫面中輸入非常困難,所以才安全。
針對「(手動輸入)不是『不可能』就沒問題嗎?」這個問題,我的回答是:「這樣就夠了。」在資訊安全領域中,「極為困難」是關鍵詞。而且,由於會出現好幾個選項,因此就屬於「極為困難」的範疇。
由於表情符號多達 3,000 多個,直接輸入相當困難,因此能有效防止在偽造畫面上手動輸入。這便是第一項重點。在正常情況下,系統會顯示選項,藉此提高偽造選項的成本,使大規模攻擊難以實施。
網路釣魚攻擊屬於「經濟攻擊」
若成本效益不佳,攻擊者便會放棄
製作偽造選項介面的成本也至關重要。這並非像即時網路釣魚攻擊那樣,僅需顯示文字輸入框、且能以低成本通用於所有網站的攻擊方式,而是需要付出偽造選項的成本。提高選項偽造的成本至關重要。這包含使用者手動輸入的成本,以及駭客製作偽造畫面的兩項成本。如此一來便能產生抵禦效果。由於網路釣魚攻擊屬於經濟攻擊,若攻擊者的成本效益不佳,便會放棄攻擊。即使偽造網站上線,由於不符合攻擊者的成本預期,也會立即停止。
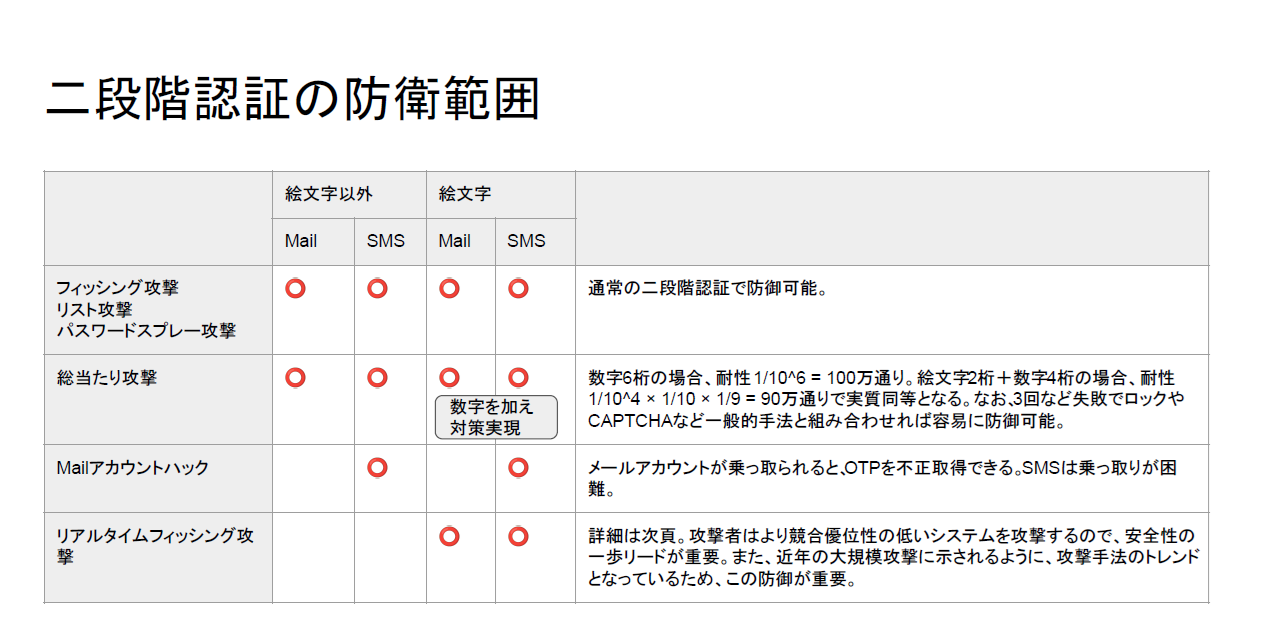
除了簡訊(SMS)之外,電子郵件也是可行的攻擊途徑。在電子郵件版本中,會以圖片取代表情符號。雖然這是個細節問題,但表情符號是可以複製並貼上(複貼)的。或許有人會想:「在文字輸入框中,若即時將內容複製並貼上到畫面,不就可行了嗎?」答案是「是」,但這可以防範。我們有一項絕密技巧,已成功為數千萬用戶提供全面防護。方法很簡單:在傳送簡訊表情符號時,附上「請勿複製貼上。若能複製貼上的網站即為偽造網站」的提示。如此一來,使用者便會完全停止此行為,這類營運對策至關重要。
電子郵件版因為是圖片,所以根本無法複製貼上。雖然我已經說過很多次了,但它的操作便利性與傳統 OTP 相當。包括長者在內,所有人都能不看說明書就使用嗎?現在能立刻一次性向 1,000 萬、3,000 萬用戶推行嗎?能全面導入嗎?超級 OTP 正是做到了這一點。
舉例來說,甚至不需要使用說明書。任何人都能使用,也容易整合到現有網站中。所有原本使用 OTP 的場合,都能透過這項技術來因應,例如會員登入、3-D Secure、密鑰的初始註冊與變更等。即使是新的硬體設備,也無需進行初始註冊,而是能在某一天一次性強制執行,因此功能非常強大。總之,就是能夠進行全面導入。
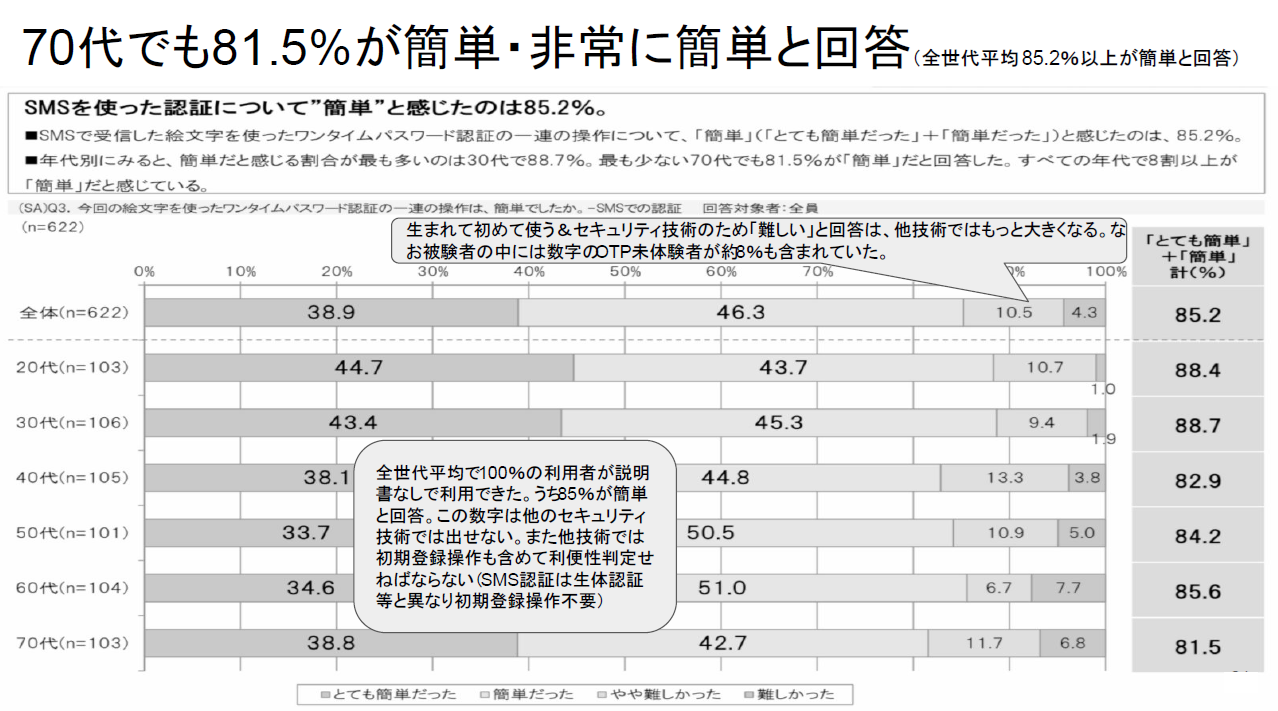
真的連高齡者都能使用嗎?我們曾針對70多歲族群進行調查。在100名受訪者中,超過80%表示操作「簡單」或「非常簡單」。我們在未作任何說明的情況下,直接請他們試用,並在試用後詢問:「操作簡單嗎?」我父母也70多歲了,但他們會傳LINE給我。雖然他們似乎還無法使用ChatGPT。Super OTP,即使是現在的長者也能輕鬆使用。
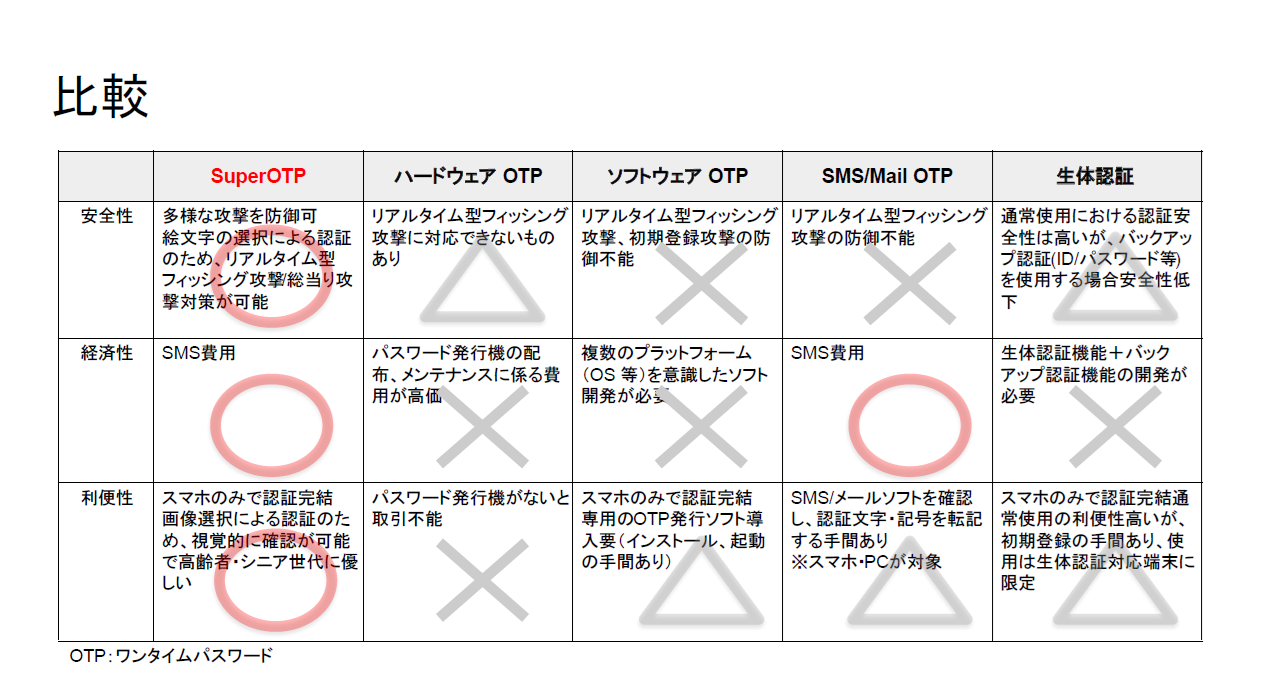
關於安全性,若不使用表情符號,其有效性取決於初始註冊。與每次認證相比,重點在於初始註冊。若此處不夠安全則不可行,請務必使用表情符號。就經濟性而言,重點不在於每次登入的成本,而在於讓使用者採用安全技術所產生的成本。無需費心舉辦說明會,某天就能直接導入。也不需要為無法使用該功能的使用者另行準備其他替代方案。
關於便利性,確實輸入表情符號會有些麻煩。(在網路上使用服務時)有些情況需要每次輸入,有些則不需要。例如大家查看 Gmail 時,會問是否每次都要輸入 OTP 嗎?其實並不會。從這個角度來看,即使是每兩年才登入一次的情況,能夠立即使用這一點反而更為重要。
關於系統方面,只要將 SuperOTP 的 SDK 整合至客戶的伺服器中,當使用者在智慧型手機上輸入帳號與密碼時,網頁伺服器便會將手機號碼傳送至 SDK 端,並回傳一組包含十個表情符號的訊息。其中可能包含若干正確的表情符號,或採用數字組合的模式;隨後由網頁伺服器將其傳送給簡訊服務供應商或電子郵件伺服器,再顯示於智慧型手機上,供使用者進行選擇。整體設計極為實用且穩健。
甚至沒有個人資料資料庫,簡約即美。雖然會將手機號碼作為觸發條件,但實際上只是回傳選項罷了。關於會員登入、付款時驗證及密鑰重設等情境的應用方式,可採用獨立導入或併用模式。
若採用獨立導入模式,僅需在會員登入、透過ID與密碼進行的附加驗證,以及3-D Secure的附加驗證等情境中使用,便能大幅減少網路釣魚攻擊。例如:變更聯絡資訊、重要操作時的額外驗證、額外簡訊驗證,以及改為選擇表情符號等。若採併用模式,在密鑰相關的驗證情境中,一般登入會使用密鑰;至於初始註冊、裝置的新增或變更、遺失時的恢復,以及針對未使用者等情境,則會導入此機制。無論是否具備密鑰,凡是需要身分確認的場合皆會導入此機制。
感謝各位聆聽。
■聯絡
方式  BankGuard股份有限公司
網址:www.bkguard.com