2026年10月13日 8:00(日本標準時間)
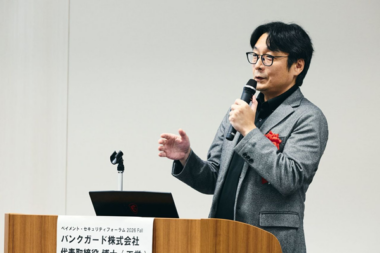
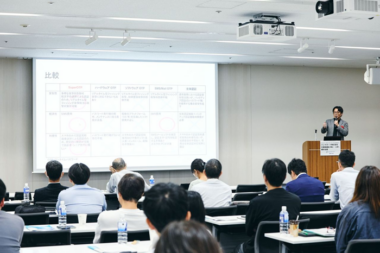
【日本】BankGuard 開發了一項名為「表情符號驗證」的技術,該技術利用手動輸入表情符號的難度,既能有效阻礙即時網路釣魚攻擊,同時又能實現與傳統一次性密碼(OTP)同等便捷的操作體驗。表情符號認證不僅可作為密鑰的補充手段,亦可獨立用於會員網站登入或3-D Secure驗證。BankGuard代表董事(工學博士)針對這項被命名為「超級一次性密碼(Super OTP)」的表情符號認證原理進行了解說。(摘自2026年9月25日舉辦的「支付安全論壇2026 Fall」演講)
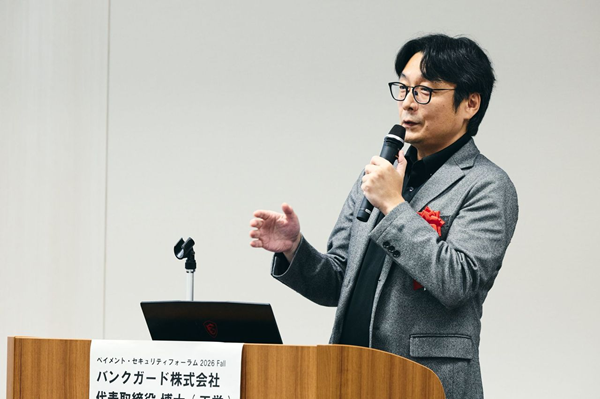
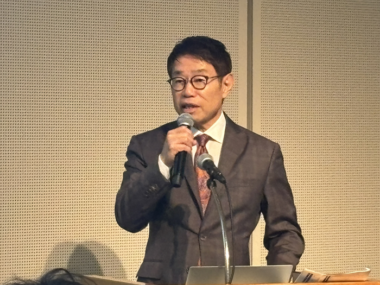
BankGuard股份有限公司 代表董事 博士(工學)(資訊創新專業大學客座教授、防釣魚對策協議會 技術與制度研討工作小組成員) 藤井治彥先生
表情符號驗證利用
了手動輸入表情符號的難度 實現與 OTP 同等的易用性
今天,我將以「透過表情符號驗證強化密鑰」為題進行演講。本次演講的重點有三點:第一點是表情符號驗證的原理與運作;第二點是對密鑰的補充;第三點是即使不與密鑰併用,也能獨立使用。我將分為這三個部分進行解說。
第一點「表情符號驗證的原理與運作」,在於表情符號驗證利用了手動輸入表情符號的困難性。「手動輸入」這個關鍵字至關重要。防禦即時釣魚攻擊的方法有三種:分別是「關閉服務」、「使用密鑰」,以及「利用手動輸入的困難性」。若能同時採用這三種方法,安全性將達到最高。
表情符號驗證正是利用手動輸入表情符號的困難性,來增加即時釣魚攻擊難度的機制。關鍵在於,它同時實現了與傳統 OTP 同等的使用便利性。這項技術具備與傳統 OTP 相同的使用便利性與易用性,即使沒有說明書,任何人都能輕鬆使用。
這項技術的優勢在於 100% 所有人都能夠使用。我們並不否定那些僅有九成或七成人能使用的技術。然而,正因為「其餘無法使用的人」可能會因此上當受騙,因此防範這一點至關重要。
第二點是作為密鑰的補充。密鑰雖然非常出色,但仍有一定比例的使用者無法使用。考量到這一點,某些階段仍不得不使用 OTP。換言之,雖然減少了手動輸入或 OTP 的使用頻率,但這些機制實際上仍然存在,而攻擊者往往會鎖定這些環節。即使密鑰遭到攻擊,它仍可作為備用認證方式使用。關於多因素驗證作為防範網路釣魚的措施,我的個人主張是應同時採用多種方式。若僅依賴某一種驗證方法,該環節便會遭到攻破。若將表情符號驗證用作備用驗證方式,便能產生顯著的效果。
第三點是,這是一種即使單獨使用也有效、且不依賴任何特定技術的獨立認證技術。表情符號認證即使單獨使用,也能應用於會員網站登入時的 3-D Secure 等場景。即使每隔數年才使用一次,這項技術依然適用,且不會受流行趨勢影響而過時。
研究永遠無法解開的「加密金鑰共享」問題
我是藤井治彥,博士,出身於NTT研究所。我在被稱為「武藏野通研」的研究機構長期從事研究,並發明了雙路徑認證。所謂電話認證,是指「登記電話號碼認證」,即在網站登入時撥打電話,透過傳送來電號碼來完成登入。我已取得這項技術的基本專利。憑此獲得博士學位後,NTT集團將其商品化。
我進入這個領域至今,已有約25年。無論是登入時的密碼替代方案、多要素認證、雙要素認證、圖形符號認證,還是電話認證,我始終致力於同一領域的研究。當初擔任密碼學研究員時,在密碼學領域中存在一個無法解決的問題,那就是「如何將密碼或公開金鑰安全地傳遞給對方」的問題。此外,所謂的「如何安全註冊生物識別資訊」及「密鑰共享問題」,至今仍無法徹底解決。然而,透過電話驗證、雙因素驗證及表情符號驗證,這些問題已部分獲得解決,這意味著實際上已產生了具體成效。
以下將說明單獨導入與與密鑰並用的情況。我們將表情符號驗證稱為「超級一次性密碼(Super OTP)」。Super OTP 亦可單獨進行驗證,適用於會員網站的登入驗證,以及 3-D Secure 的本人驗證。與密鑰並用亦無問題。
假設密鑰或簡訊遭破解時,可作為備援機制。即使您平時使用密鑰登入,仍可強化註冊、變更及恢復流程中殘留的 OTP,並能運用於未使用密鑰者的驗證。既可獨立導入,亦可在導入密鑰後併用。
所謂的即時釣魚攻擊,是指誘使用戶在釣魚網頁上輸入帳號與密碼。這類簡單的攻擊由於成本低廉,反而更為棘手。超級OTP正是針對此類攻擊所開發的推薦技術。
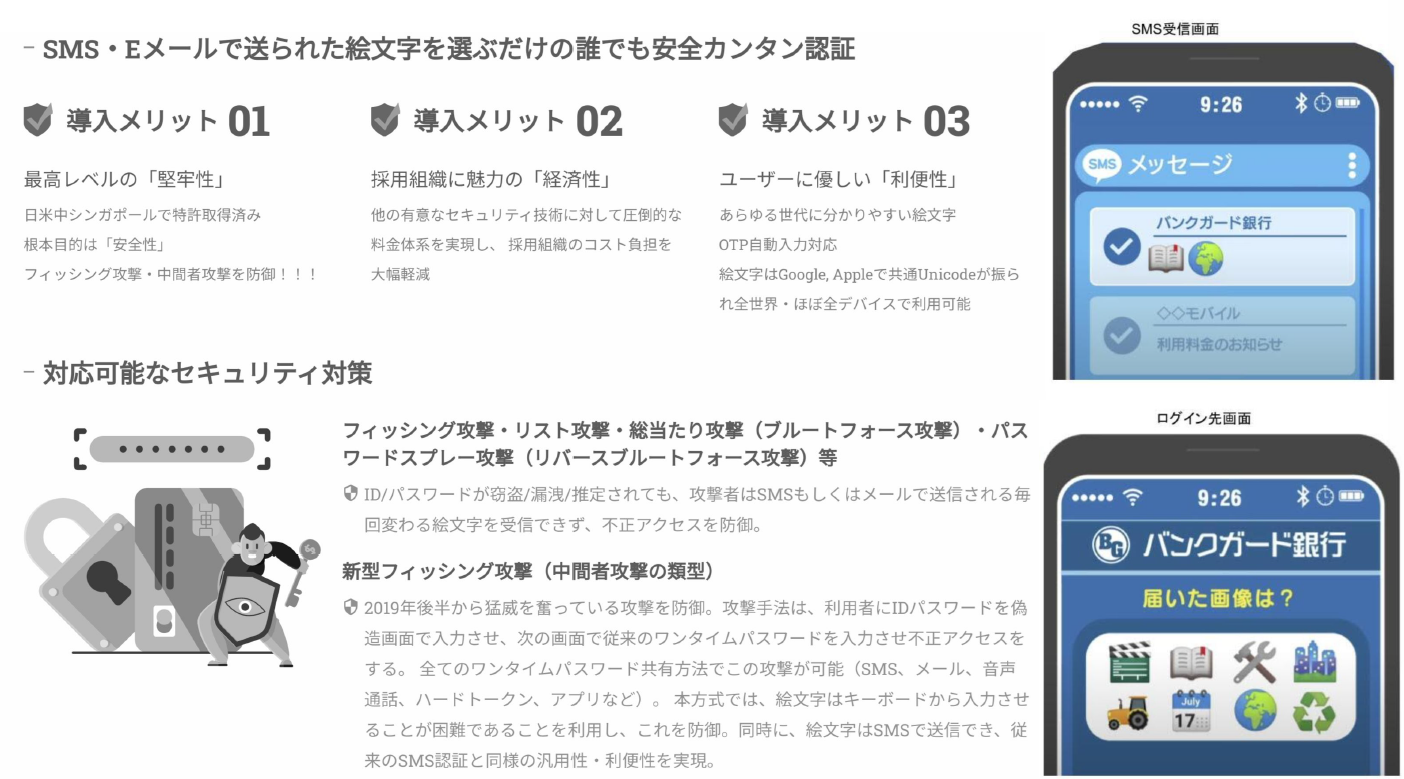
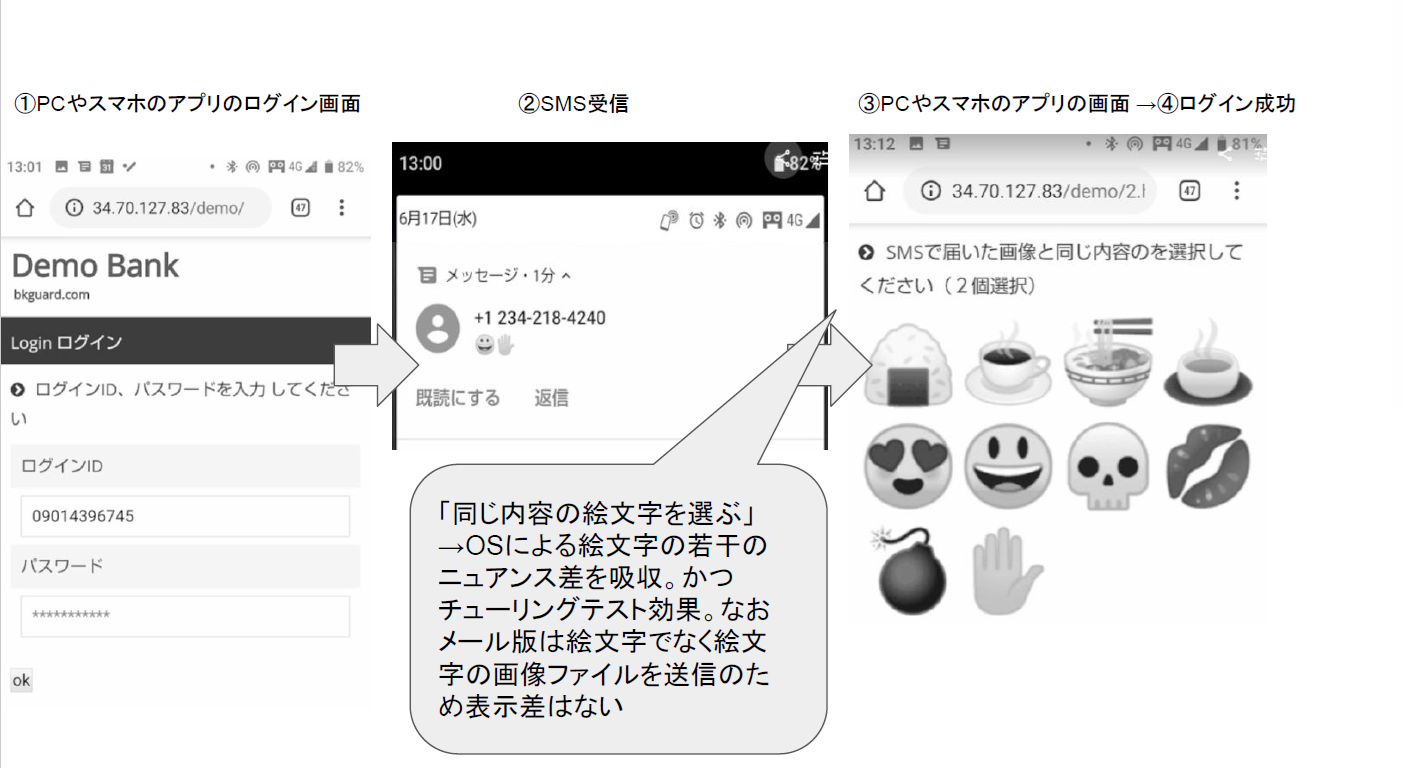
Super OTP 是一種新型的雙重驗證系統,將以往透過數字輸入進行的身分驗證,改為使用表情符號或圖片來完成。當您像往常一樣輸入帳號或密碼時,系統會透過電子郵件或簡訊發送每次都會變換的圖片。接下來,您只需從問題畫面中選取收到的圖片即可。
收件者無需支付通訊費用。傳統的 OTP 曾因偽網站插在用戶與正規網站之間而被破解。若用戶未察覺是偽網站,便將收到的 OTP 輸入其中,輸入的資訊便會遭竊取,進而導致未經授權的登入。
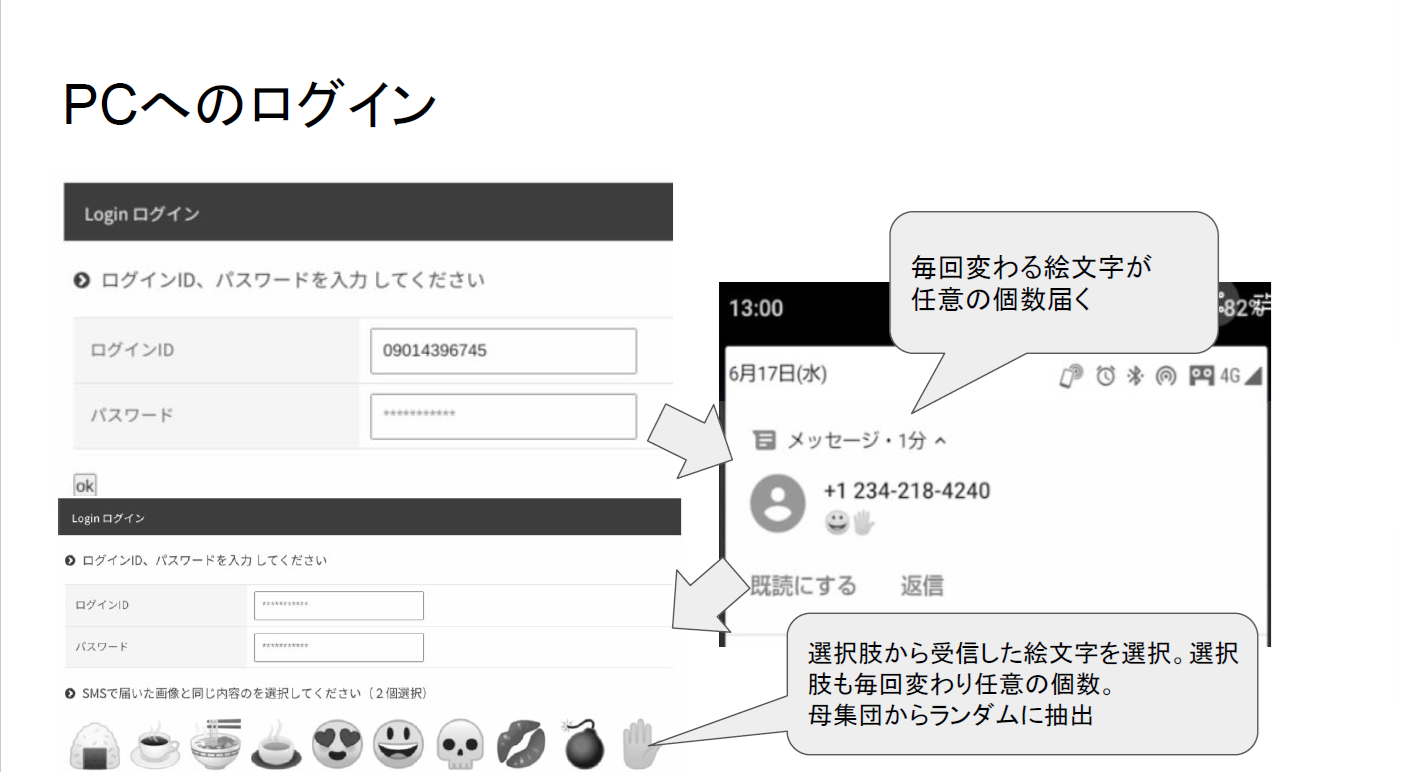
另一方面,超級OTP採用的是圖形符號而非數字。因此,即使偽造輸入表單,也無法透過鍵盤輸入圖形符號。此外,即使試圖製作偽造的圖片選擇畫面,也無法預測使用者收到的圖片內容來製作相應的選擇畫面。因此,能有效保護使用者免於遭受未經授權的登入。此外,除簡訊外,亦可透過電子郵件版本使用此服務。本公司於日本、美國、中國、新加坡四國持有專利,並榮獲專利局贊助的「發明大賞」及「鼓勵獎」等多項獎項,持續在金融科技市場的第一線領跑。Super OTP兼具壓倒性的安全性與人人皆可輕鬆使用的便利性,將成為肩負「與新冠共存」時代網路安全重任的新時代認證工具。
即時釣魚攻擊會使 OTP 失效
導致網路認證體系全面崩潰
即時釣魚攻擊是指,被引導至釣魚網站的用戶,會不自覺地輸入使用者ID與密碼。當駭客將這些資訊輸入正規網站時,密碼便會從正規網站傳送給用戶。雖然人們曾以為「密碼不會傳到駭客那邊,所以很安全」,但用戶實際開啟的卻是偽裝網站。當系統顯示「請輸入收到的 OTP」時,使用者便毫無疑慮地透過鍵盤「噠噠噠」地輸入。這「噠噠噠」正是關鍵所在。一旦透過鍵盤「噠噠噠」地輸入,駭客便能偷窺密碼,並將其輸入至正規網站成功登入,僅此而已。
由於這封郵件看似來自正規網站,因此 DMARC 驗證結果是正確的。正因為是正確的郵件,使用者才會相信並輸入密碼。DMARC 雖是一項卓越的技術,但由於 OTP 本身是正規的,使用者必然會絕對信任。這正是攻擊者所利用的漏洞。
唯獨 OTP 較為複雜,與簡訊、電子郵件等無關。即使是硬體 OTP,同樣也能遭受此類攻擊。應用程式或語音通話亦然,同樣會面臨類似的攻擊。詳情請參閱我的博士論文。即使在 OTP 中加入英文字母或符號,只要能被「啪啪啪」地輸入,結果就完全一樣。這意味著網際網路上的認證系統已全面崩潰。

■聯絡方式
 BankGuard股份有限公司
網址:www.bkguard.com