2026年10月26日 8:00(日本標準時間)
【日本】隨著 PQC(抗量子計算機加密技術)、AI、雲端應用及 API 整合的進展,支付領域中資料保護的前提正經歷重大轉變。未來在資安領域,不僅要掌握機密資料的所在位置,如何管控用以保護該資料的加密技術、金鑰、API 金鑰及機密資訊,也將成為關鍵所在。參與PCI SSC活動、並致力於支付資料保護實務與標準化雙重領域的泰雷茲DIS日本公司,將以DSPM(資料安全態勢管理)理念為出發點,闡述資料保護、著眼於PQC的加密清單、金鑰主權,以及整合性資料安全基礎架構的必要性。(摘自2026年9月25日舉辦的「支付安全論壇2026 Fall」演講)
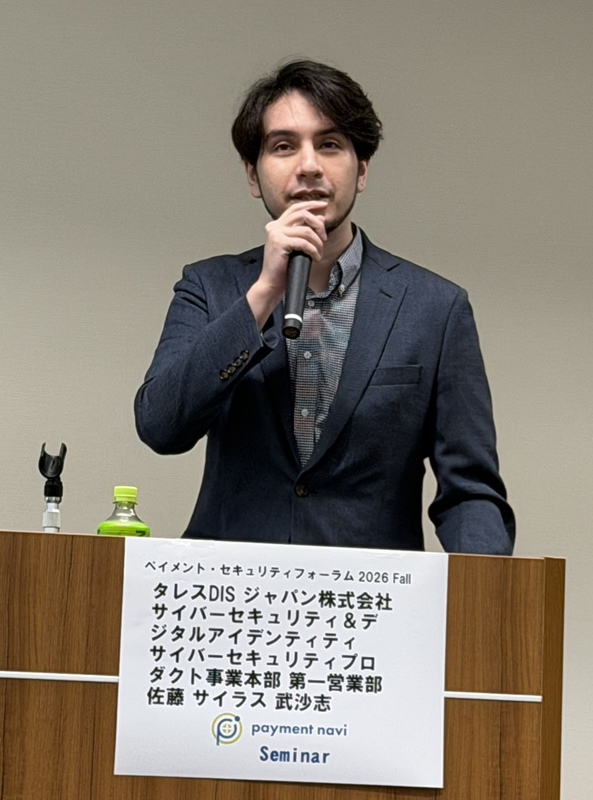
泰雷茲DIS日本股份有限公司 網路安全與數位身分識別
網路安全產品事業本部 第一營業部 佐藤賽拉斯武沙志先生
資料位於何處,又由什麼來守護?
控制、應對變更及證明至關重要
本次演講,我特意選用了「PCI DSS 4.1?5.0?」這個略帶挑戰性的標題。我想探討的是,當將PCI DSS迄今所指明的資料保護方向,與當前外部環境的變化相互對照時,未來哪些資料保護措施及金鑰管控將變得至關重要。
泰雷茲(Thales)是一家以法國政府為主要股東的法國科技企業,業務遍及全球100多個國家。全球有超過3萬5,000家企業,以及3,000多家金融機構的客戶,都在使用本公司的解決方案。
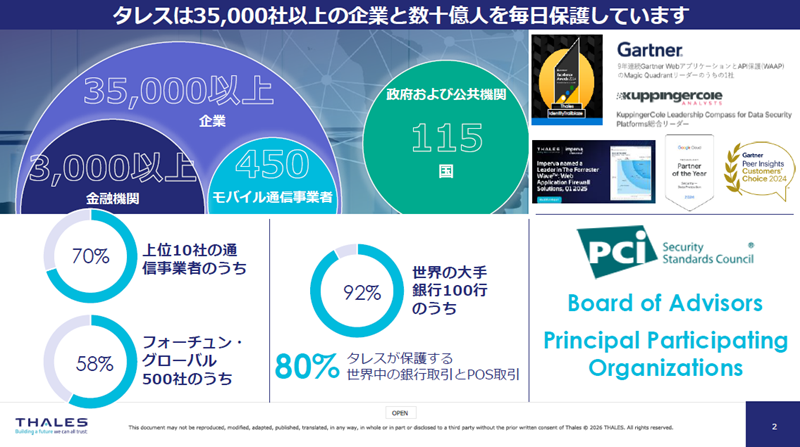
本公司在金融市場佔有一席之地,可說是支撐交易幕後運作的企業。舉例來說,我們保護了全球80%的POS交易,是一家匯集各類尖端技術精華的公司。此外,在PCI SSC中,泰雷茲以「顧問委員會(Board of Advisors)」及「主要參與組織(Principal Participating Organization)」的身分參與其中。泰雷茲提供硬體安全模組(HSM)——這是一種用於安全儲存與使用加密金鑰的專用裝置——作為支撐支付基礎架構的核心產品,並擁有極高的市場佔有率。在日本國內也有許多客戶使用我們的產品,相信各位中或許也有人聽過「payShield(佩希爾德)」這個名稱。
泰雷茲積極參與 PCI SSC 的各項活動,並參與關於支付資料保護實務與標準制定的雙向討論。本次演講雖非預告未來的 PCI DSS 要求,但將基於迄今為止的標準發展方向與市場變化,探討企業今後應著手準備的重點議題。
我將從「資料位於何處」、「透過何種方式受到保護」、「是否已實施適當的控制與變更管理,並能提供相關證明」這三個觀點進行探討。這不僅僅是技術層面的問題,更是關於企業能否在資料保護方面履行說明責任的關鍵課題。
多套金鑰管理系統與資料保護工具
日本企業應如何進行跨系統管控
正如我在上屆支付安全論壇中所說明的,近期發生了一件耐人尋味的事件。據報導,微軟依據有效的搜查令,將儲存在雲端上的 BitLocker 恢復金鑰提供給了 FBI。此處的關鍵在於,加密演算法本身並未被破解。即使是經過加密的資料,只要取得復原金鑰,無論是具備正當權限者還是攻擊者,都有可能存取該資料。換言之,關鍵不僅在於「資料是否經過加密」,更重要的是必須綜合考量「誰持有該金鑰」、「金鑰存放於何處」以及「誰能存取該金鑰」等層面。
在此,我們想提出以下問題:「資料與金鑰是否由同一管理主體負責」、「是否存在讓雲端服務供應商或外部委託方能夠解密機制」、「是否掌握誰能存取復原金鑰或重要金鑰」等。
以下介紹三組數據:41%的日本企業擁有5套以上的外部金鑰管理系統,73%的企業則使用5種以上的加密等資料保護工具。
另一方面,57%的日本企業將 HNDL(Harvest Now, Decrypt Later)攻擊列為最大隱憂。本公司每年都會發布威脅報告,在 2026 年版的最新報告中,我們根據來自 201 家日本企業的回覆進行了分析。
所謂 HNDL,是一種「先竊取加密資料,事後再進行解密」的簡單攻擊思維。換言之,即使目前攻擊者等第三方無法解密資料,也並不代表資料的長期安全性便能獲得保證。
我們的觀點是,使用多種金鑰管理系統或資料保護工具本身並無問題。我們認為,根據雲端、地區、業務部門、法規等不同用途,靈活運用多種機制是極其自然的事。關鍵在於:「是否制定了橫跨企業的共通政策」、「是否設有統籌全局的明確負責人」「能否可視化哪些工具在何處被使用」、「能否統一評估金鑰管理與資料保護的現況」、「能否掌握例外情況、重複配置及管理疏漏」等問題,能否給出明確的答案。能否跨系統統籌管控這些多重機制,將是確保長期安全性的關鍵課題。
僅僅「導入加密技術」是不夠
的 有責任說明「該機制能否有效抵禦威脅」
從 PCI DSS 的實際要求來看,可以發現不僅是實施加密,而且妥善運作與管理加密的「實效性控制」的重要性正日益提升。
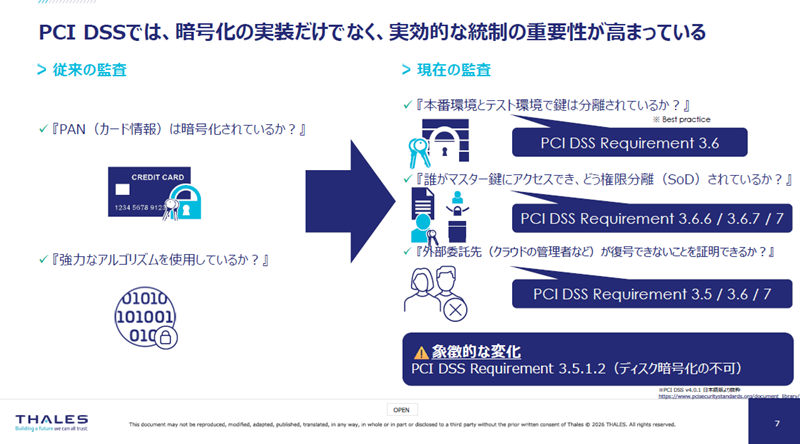
雖然這只是相當粗略的例子,但在傳統的稽核中,我認為「機密資料是否已妥善加密」、「是否使用強效的加密演算法」等要點,是 QSA(認證安全評估員)進行評估時的主要確認事項。
相較之下,如今QSA的審查範圍已擴及至「生產環境與測試環境的金鑰是否適當分離」、「誰能存取主金鑰,以及該權限如何進行分離與分散」,乃至「能否證明外部承包商或雲端服務供應商等第三方無法進行解密」等細節。
最具代表性的例子,便是針對磁碟加密的思維方式。簡而言之,不能僅止於「已實作加密,就此結束」。在當前 PCI 的環境下,市場與監管機構皆要求企業不僅要證明已實作加密,更須能說明針對預期的威脅,相關對策是否確實有效運作,也就是說,必須履行所謂的「說明責任」。
在 PCI DSS 中,不僅是單純實施加密,包含金鑰存取管理及職務分離在內,說明資料是否獲得實質保護的重要性正日益提升。被問及的已不僅是「是否進行加密」,更在於「該加密措施是否真正發揮作用」。我們認為,在思考未來 PCI DSS 的發展時,證明此類實效性將持續受到高度重視。
著眼於
量子電腦的產業化, 無需等待「Q日」,應提前做好有計畫的採購與遷移準備
接下來需要考量的是,目前使用的加密技術能否在數據需要受保護的整個期間內,維持足夠的安全性。換言之,這涉及如何確保中長期安全性的問題。此外,若發現目前使用的加密演算法存在漏洞,能否順利過渡到新的加密方式,這一點也至關重要。因此,需要具備能靈活應對此類加密技術變化的「加密敏捷性」。實際上,變更加密方式時,可能需要廣泛的因應措施,包括通訊協定、函式庫,以及 HSM 等硬體。必須正視這些課題的象徵性案例,便是向 PQC(抗量子電腦加密)的過渡。
關於 PQC,以下介紹幾項外部動向。2026 年 6 月,美國聯邦政府針對高價值資產及高影響力系統,提出相關方針:密鑰建立須於 2030 年底前,數位簽名則須於 2031 年底前,全面遷移至 PQC。
在新加坡,新加坡網路安全局(CSA)已發布《量子安全遷移手冊》(Quantum-Safe Migration Handbook)。該手冊闡述了確保量子安全性的具體方針,包括量子風險評估、加密資產盤點、確保加密靈活性,以及分階段過渡至PQC等。針對 C2 持有者(重要基礎設施),已設定以下里程碑:半年後的 27 年 3 月須提交遷移計畫;28 年起,新採購項目須具備量子安全性或做好相關準備;並於 31 年底前完成全面遷移。
特別重要的是,重點不在於準確預測「量子電腦何時會投入實用」,而在於為了能在屆時完成過渡,必須從現在開始著手準備。雖然整體市場方面也將2035年作為一個參考時間點,但「Q日」——也就是能夠破解現行公開金鑰加密技術的量子電腦問世之日——的準確預測本身並非重點。關鍵在於:是否已設定期限,並以此為基準倒推,著手進行規劃、採購與遷移。PQC已不再是單純的未來技術趨勢,而是必須考量遷移所需時間,並從現在開始著手準備的課題。事實上,由於向PQC的遷移可能需要數年時間,因此建議從現在開始著手識別易受量子攻擊的加密演算法並進行優先順序排序。
還有另一個重要的論點。當企業採購或更新系統與伺服器時,其計畫本身往往長達數年,這並非罕見。在向 PQC 過渡時,同樣需要先掌握當前的加密環境、識別重要系統,進而分階段進行供應商的因應計畫確認、產品評估以及概念驗證(PoC)等工作。因此,對於未來5年、7年甚至10年仍將長期使用的系統,我們認為有必要從現階段開始確認:該系統未來是否能支援PQC,或者至少是否具備可根據需要更新加密演算法的設計。
因應 PQC:掌握對象並設定
優先順序 盡早確認供應商的發展藍圖
在 PCI SSC 的會議中,已表明以 2028 年第二季為目標進行 PCI 規範的修訂。我們認為,若等到具體內容明朗後才開始因應 PQC,可能來不及趕上下次的系統採購或更新時程。
當然,這並非意味著必須立即將所有系統全面遷移至 PQC。當前應著手進行的,是釐清適用系統與加密資產的範圍、依據風險程度設定優先順序,並確認供應商的因應路線圖。PQC 遷移過程可能橫跨長期,據觀點指出,大型金融機構要完成全面遷移,最多可能需要約 10 年時間。
下圖展示了一個面向 PQC 遷移的一般性實施範例。無需從一開始就更換所有加密演算法。首要之務是掌握目前正在使用哪些加密技術,以及這些技術的應用範圍。針對目前使用的加密資產(如金鑰、憑證、加密演算法、加密函式庫、通訊協定等)進行盤點,並明確界定遷移對象與優先順序。
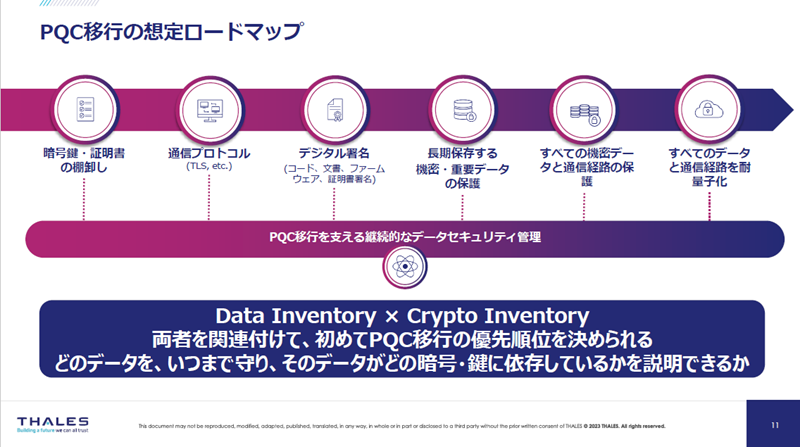
接著,確認這些加密資產所保護的對象為何。舉例來說,若保護對象是短期內便會失去價值的資料,抑或是需要維持機密性長達 10 年、20 年的資料,遷移的優先順序便會有所不同。此外,還需掌握該加密資產被應用於哪些系統、API、憑證、產品及外部服務,並評估變更所需的時間與影響範圍。
為此,從「加密資產」與「資料」這兩個角度進行盤點至關重要。關於資料,需掌握資料存放位置、資料類型、重要性程度,以及需要保護至何時。另一方面,針對加密資產,則需掌握密鑰、憑證、加密演算法、API 等元素在何處以及以何種形式被使用。透過將這兩者相互關聯,明確「哪些資料、需透過哪些加密方式或密鑰、以及需保護至何時」,進而決定遷移的優先順序。

■聯絡方式
 泰雷茲
DIS日本股份有限公司 網路安全產品事業本部
網址:https://cpl.thalesgroup.com/ja
電子郵件:cpl.jpsales@thalesgroup.com