2026年10月29日9:00(日本標準時間)
【日本】快速成長的BNPL(先買後付)支付服務,在便利性背後,其詐騙手法正變得愈發高明且多樣化。與竊取支付資訊的信用卡詐騙不同,BNPL詐騙是直接以身分識別或帳戶本身為目標,因此需要針對從帳戶註冊到支付及使用變更的「整個客戶生命週期」制定防禦措施。日本後付結算服務協會將針對BNPL特有的濫用與詐騙行為,以及運用AI的防禦策略等內容進行解說。(摘自2026年9月25日舉辦的「支付安全論壇2026 Fall」演講)
日本後付結算服務協會 猿渡英華女士(Paidy合夥公司營運副總裁)
日本與海外不同的BNPL
起源歷史 便利商店後付與貨到付款的便利形式
我是後付結算公司Paidy的營運副總裁猿渡。我負責橫跨客戶支援、加盟店審查、詐騙(不當行為)調查、債權回收等8個團隊的營運統籌工作。今天與其談論安全技術層面的議題,我更希望從BNPL營運的角度出發,重點介紹哪些環節容易成為詐騙目標,以及需要採取哪些對策。
本次是透過業界組織「日本後付結算服務協會」受邀發言。BNPL協會的主要會員包括NetProtection、GMO Payment Service、大和運輸、Paidy等。由於BNPL是一種簡便的支付方式,部分領域尚未受到法律規範,因此本協會正致力於制定加盟店審查規則,並導入惡質加盟店資訊共享系統等措施。此外,我們也與經濟產業省、消費者廳等單位進行意見交流,致力於推動業界的健康發展。
希望能向各位介紹從BNPL第一線觀察到的濫用情況及其對策的最新動態。首先關於「BNPL」這個術語,特別是在日本,這是在過去五、六年,也就是新冠疫情爆發後才出現,並逐漸被大眾廣泛使用的。BNPL是「Buy Now Pay Later」的縮寫,直譯為日語即為「現在購買、日後付款」,雖然信用卡等支付方式也符合此定義,但作為一般術語,BNPL通常指不使用信用卡、作為簡易支付手段的「後付」服務。
雖然這是源自海外的詞彙,但在日本的產生背景卻有所不同。日本原本就有的「便利商店後付」以及稱為「代收」的貨到付款等服務,如今以更便利的形式提供,這便是BNPL。大和運輸之所以加入本協會,正是基於這股趨勢。
其特點在於無需申請信用卡即可使用,且在購買或消費時操作簡便;由於無需事先辦理信用卡,因此多數服務都能省去時間與繁瑣手續,輕鬆完成交易。至於確認商品後再付款這一點,則與一般的後付服務相同。
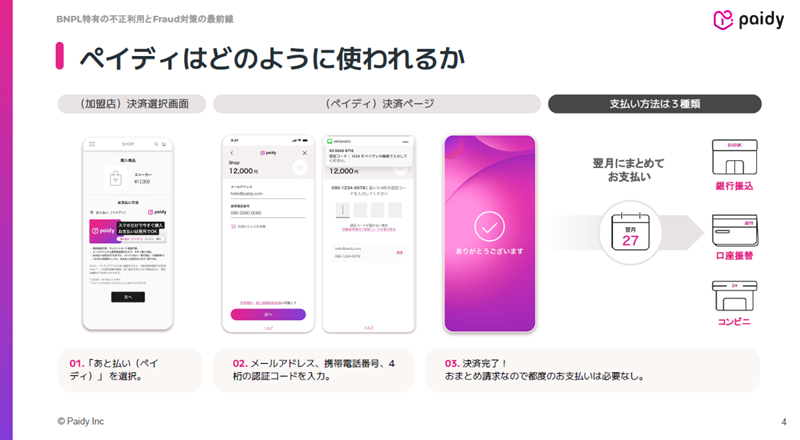
部分服務亦支援分期付款,在海外被稱為BNPL的業者中,例如Paidy便提供3期、6期等分期付款服務。另一項特色是,後付服務的結算手續費及分期手續費均為免費。
近期,出現了與BNPL特徵相似的信用卡服務,以及類似信用卡的BNPL服務,兩者之間的界線已日趨模糊。因此,本文試著整理了典型BNPL與信用卡的差異。兩者的共同點在於,基本上都屬於「後付」模式,即購買後於隔月或隔月以後付款的服務。
我認為兩者的差異主要在於使用門檻。就信用卡而言,必須分別辦理發卡與簽約手續;反觀BNPL,其特色在於僅需透過手機號碼或電子郵件地址,即可在智慧型手機上完成所有手續並立即使用。
最大的差異在於結帳完成時的支付憑證資訊。信用卡以信用卡資訊作為核心支付憑證,而BNPL服務則不以信用卡號為前提,因此帳戶資訊基本上即為支付憑證。
在信用審查方面,典型的BNPL服務也與信用卡有所不同。信用卡通常在開卡時進行審查,例如核發30萬日圓的信用額度,並在該額度內進行消費;而BNPL則多數情況下會在每次交易時進行審查,並於次月集中支付。
關於付款方式,我認為循環付款是信用卡特有的機制。付款方式上也略有差異:信用卡通常採用帳戶自動扣款。至於BNPL,許多服務都能靈活支援便利商店付款及銀行轉帳,雖然也可使用帳戶自動扣款,但其特色在於能彈性選擇付款方式。
Paidy 也提供多項服務。作為典型的 BNPL 服務,其「下個月一次性付款」功能中,您需在付款方式中選擇名為 Paidy 的後付方式。由於我們沒有「開立帳戶」的概念,因此即使沒有帳戶,只要輸入電子郵件地址和電話號碼,即可進入驗證步驟。系統會將一次性密碼發送至該電話號碼,完成驗證後即完成付款。「下個月一次付清」是我們作為典型BNPL服務的特色,這項服務會在每次付款時進行審核,並於下個月統一結清款項。
信用卡號遭竊比例達93
% BNPL的整個流程皆可能成為攻擊目標
雖然 BNPL 在流程和關聯性上有所不同,但作為支付方式,它與信用卡有許多重疊之處。不過,我認為兩者成為攻擊目標的部位有所不同。
常見的攻擊方式包括網路釣魚、帳戶劫持及簡訊驗證等。就攻擊目標而言,針對信用卡的攻擊重點在於如何竊取信用卡號碼;相較之下,由於 BNPL 本身並不涉及信用卡號碼,攻擊往往會針對從帳戶建立到購買的整個流程,以及帳戶本身。
根據日本信用卡協會的數據,信用卡詐騙案件中有93%是因信用卡號遭竊所致。具體而言,在2025年的統計中,510億日圓的損失金額中,有93%(即475億日圓)是因卡號遭盜用所致。談到信用卡號的詐欺行為,我認為犯罪者的攻擊目標將集中在如何竊取信用卡號上。
回顧迄今為止對抗信用卡支付詐騙的歷史,由於過去主要採用磁條技術,因此曾出現過「磁條盜讀」等竊取卡片資訊的攻擊手段。正因如此,業界逐漸轉向IC晶片技術;隨著電子商務的普及,無需實體卡片的支付方式日益擴大,此時便需要進行本人認證,進而引進「3-D Secure」安全驗證機制,形成這樣的演進趨勢。就信用卡而言,迄今為止的防禦演進,核心在於如何在支付時機上設立防線。
另一方面,關於「先買後付」(BNPL)的攻擊目標為何。信用卡的攻擊邏輯在於如何竊取卡號、有效期限、安全碼等憑證,進而竊取受害者的帳戶、卡片信譽及信用。至於「先買後付」(BNPL),攻擊的核心在於:從帳戶建立階段開始,便透過冒用身分、提供虛假資訊或欺騙系統來建立帳戶,並將其用於非法用途。
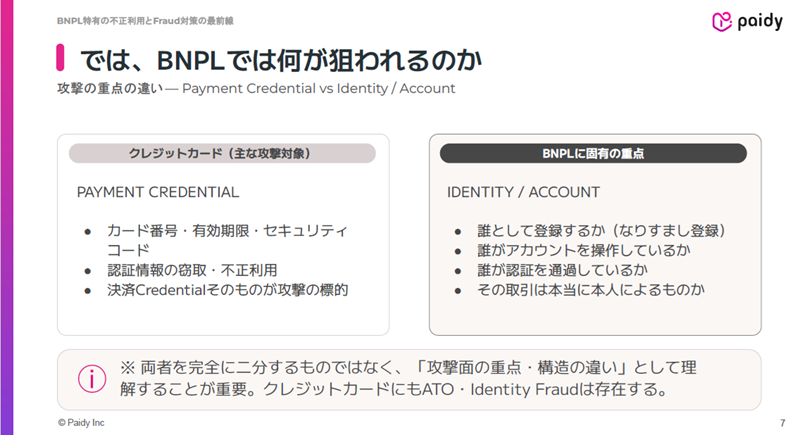
無論是註冊時冒用他人身分,或是註冊後遭他人接管帳號並進行操作,抑或是透過篡改交易來源以偽裝成本人所為,這些都是常見的詐騙手法。
遭鎖定的完整
帳戶旅程 身分驗證與本人確認雖相似但有所不同
信用卡的防範重點在於結帳當下對卡號的驗證。反過來說,這正是最關鍵的環節,只要在此處築起防線,便能防範相當多的詐欺行為。
至於「先買後付」(BNPL),由於其具備簡便的支付方式這一特點,整個「帳戶旅程」流程——也就是從用戶搜尋商品、在合作商家將商品加入購物車、選擇支付方式完成購買,到商品送達並完成付款的整個過程——都可能成為詐騙的目標。因此,如何全面守護整個流程,以及辨識風險所在並在何處築起防線,便顯得至關重要。
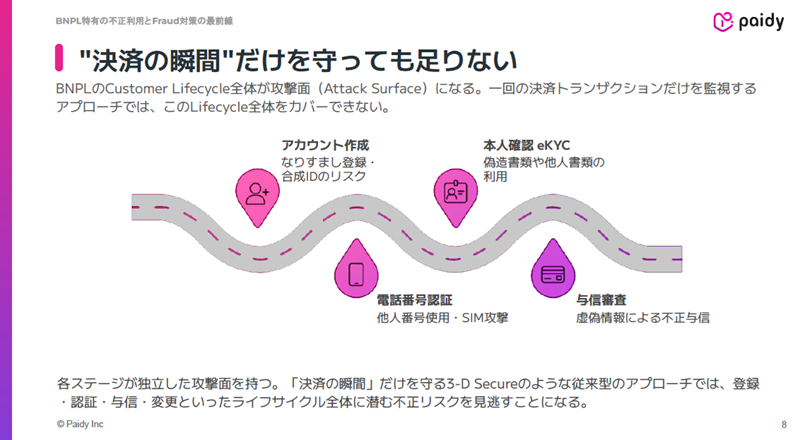
「身分確認」與「本人確認」的階段看似相似卻略有不同,且我認為兩者都至關重要。「身分確認」即所謂的KYC(認識你的客戶),是透過個人編號卡或駕駛執照,確認姓名、出生年月日、住址等「你是誰」這類的屬性資訊。
這方面也存在海外偽造日本駕駛執照的情況,針對此環節的攻擊亦時有發生。相對地,「當事人確認」則依據《防止犯罪收益轉移法》,以eKYC(線上完成所有相關身分確認)為主流。過去主流的「H方式」——即拍攝照片並由人工根據照片進行最終判斷——由於偽造情況過於普遍,將從明年起被禁止,改為僅採用IC晶片讀取方式。雖然嚴格執行身分確認很重要,但僅靠這一點仍不足夠,接下來要談的「當事人確認」便至關重要。
所謂的「當事人確認」,是指確認「目前正在操作的,是否就是已通過身分驗證的那個人?」這一點。這需要透過簡訊一次性密碼、裝置驗證、生物辨識等方式來實現。根據帳戶的動態,適時進行此類當事人確認至關重要。
例如,當長期未使用的帳戶突然發生付款交易、出現與以往不同的購買行為,或是單筆大額款項突然入帳等情況時,必須即時偵測帳戶動態,並在該時點要求進行額外驗證,採取此類風險管控與防範舞弊的措施,對 BNPL 業者而言至關重要。
雖然身分驗證相關的法規目前正日益嚴格,但僅靠這一點仍無法完全防範詐欺行為,必須綜合考量整個流程中的風險,例如經身分驗證後帳戶遭劫持,或是加盟商店戶帳戶遭劫持等情況。
特別是在身分驗證方面,針對驗證碼的攻防戰中,以近期常見的攻擊手法而言,網路釣魚始終會造成一定程度的危害。此外,還存在一種即時攻擊手法:當用戶在偽造網站輸入一次性密碼的瞬間,系統便會在後台直接複製該密碼並藉此登入帳戶。
受騙者會照著指示
行事 社會工程學的威脅
近期日益猖獗的「社會工程學」攻擊,本質上是一種單純欺騙人的手法。由於完全是欺騙當事人本人,導致當事人受騙後照做,因此系統方面往往難以偵測此類攻擊。例如在兼職平台認識的人欺騙,導致當事人進行了身分驗證。常見的情況還包括:應約會應用程式等平台認識的人、關係不深的人,或是僅略有交集的人之要求,而代為創建帳號、將帳號交出,或是洩露認證資訊。雖然裝置遭劫持及系統相關攻擊的案例也有一定數量,但就發生頻率而言,近期社會工程學造成的受害案例尤為顯著。
我認為從犯罪者的視角出發也很重要。我們雖然同時提供「無需身分驗證、僅限次月單次付款」的服務,以及「經過身分驗證、可進行高額消費」的服務,但對犯罪者而言,真正具有高價值的是那些已完成身分驗證、具備一定可用額度且信譽評分較高的帳號,因此攻擊主要集中於此類目標。具體來說,就是那些已完成身分驗證、通過 eKYC 審核、具備使用紀錄,且擁有一定可用額度的帳戶。
再次強調,在「先買後付」(BNPL)服務中,關鍵在於一方面降低用戶的使用門檻,另一方面在必要之處建立必要的防禦機制。針對持續性的風險評估及整套流程,不應僅在某處築起一道高聳的壁壘,而是必須在從帳號建立、支付到款項結清的整個過程中,持續進行風險評估,並在必要之處採取相應的防禦措施。
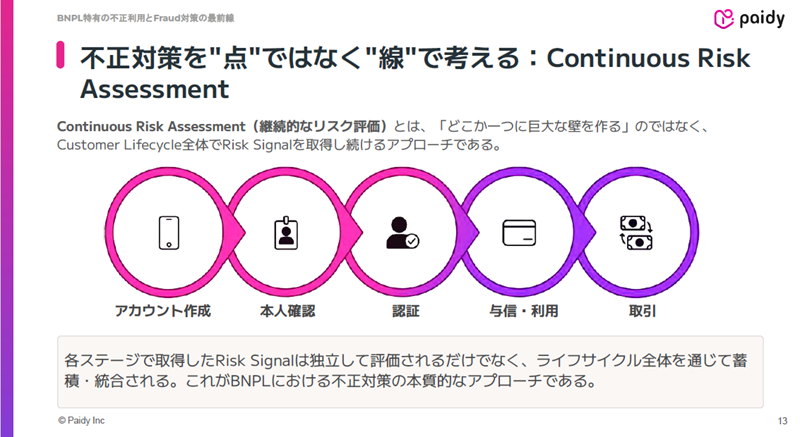
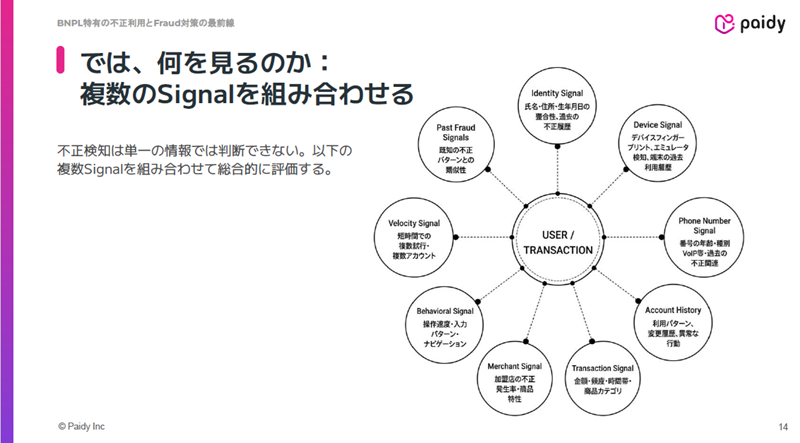
在詐騙調查中,我們特別重視身分驗證環節,即確認加盟店端輸入的資訊是否與本公司紀錄相符。
就裝置資訊而言,關鍵在於:該帳號是否存在從多台裝置登入的紀錄、實際使用方式與使用模式的辨識,以及是否僅鎖定轉售可能性較高的商品等。關於網路釣魚,我們會觀察遭釣魚的帳號是否出現異常活動,並將這些行為模式化以早期偵測,同時採取預防措施。
若徹底實施防範欺詐措施,繁瑣的操作便會增加
簡易支付方式「先買後付(BNPL)」所面臨的拉鋸戰
防範詐騙時,事前防範與事後早期偵測及客戶保護這兩大面向至關重要。其中,我認為僅靠系統或規則絕對是不夠的。在營運層面上,關鍵在於如何透過人工介入,並持續優化系統。基本上是以規則為基礎,從一開始就阻擋已知模式的交易。
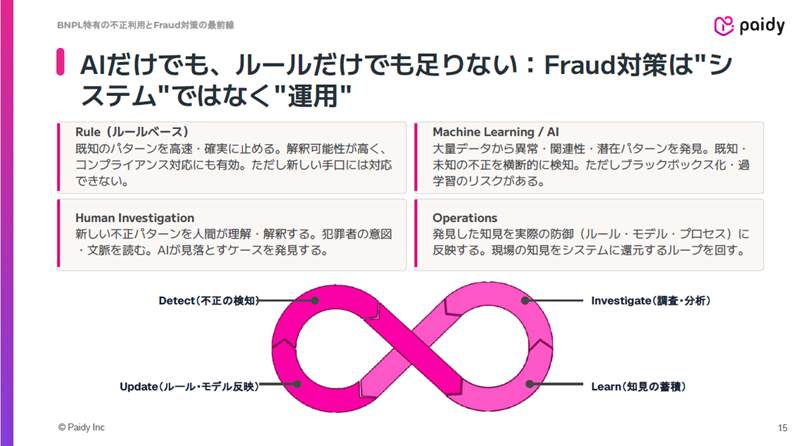
雖然這需要持續更新,但其做法是鎖定欺詐率較高的購買行為,將其轉化為邏輯規則,進而阻止該交易通過。同時,運用機器學習,透過 AI 從海量數據中辨識特定模式的方法也至關重要。
然而,僅靠這些手段終究無法完全杜絕所有問題。我認為,無論發展到何種程度,人工調查始終是不可或缺的。在營運層面,必須將實際反映在規則模型流程中的內容反饋並循環運用,我認為唯有透過這種組合,才能真正有效防範詐欺。
另一方面,若要將防範詐欺措施最大化,對使用者而言便會增加繁瑣的步驟;而我們所處的產業,正是從「無需信用卡的簡易支付方式」演變而來的,因此始終存在著這種拉鋸戰。
不過,關鍵在於當出現稍有異於常規的購買行為時,能在必要之處採取相應的安全防禦措施。規則必須不斷進化。總會有無法完全受規則約束的情況,或是即使有規則也未能實際偵測到的案例。我認為,透過持續更新阻擋規則,並僅針對特定用戶新增必要的驗證步驟,便能實現安全性與易用性的雙贏。
僅靠單一企業,有時確實難以完全遏止詐欺行為。在「優先預防詐欺」以及「針對仍可能發生的詐欺進行早期應對」這兩方面,我們可透過及早發現並與加盟店合作,暫停該加盟店的配送服務;此外,還需加強加盟店、電子商務平台、配送業者等進行協作。雖然近年來已發展出便利商店取件或智能櫃取件等服務,但轉寄環節仍可能引發詐欺行為,因此必須與這些單位合作,並整合金融機構所掌握的資訊。
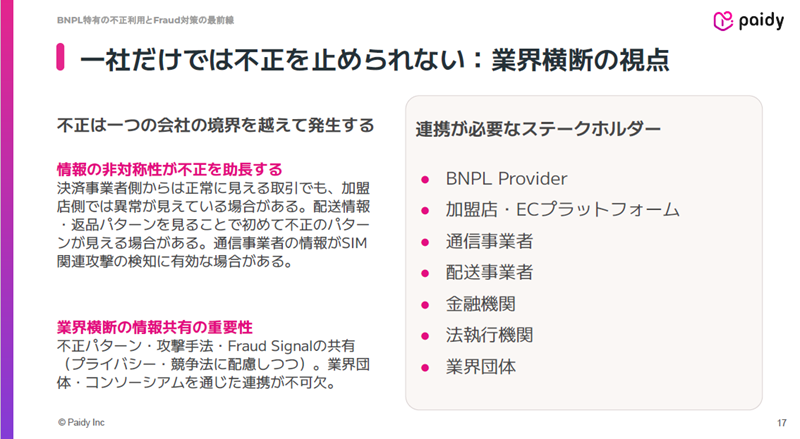
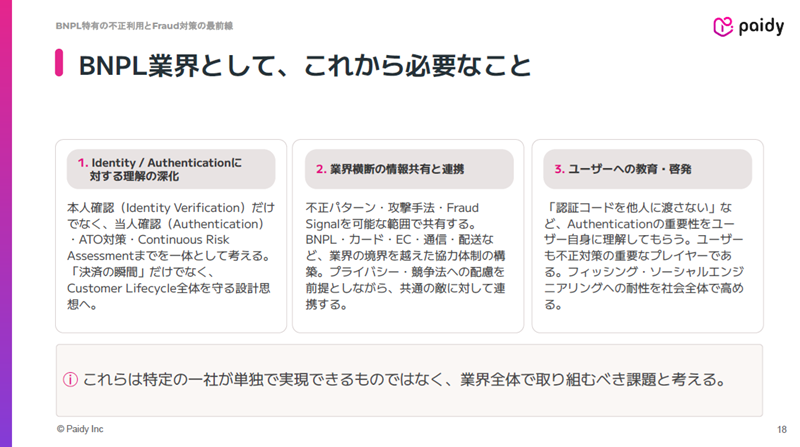
總結如下。我們認為,跨產業的資訊共享確實已成為當務之急。雖然這涉及隱私權與個人資料保護等問題,但就「詐欺模式」而言,透過在這樣的場合了解犯罪者的新型詐欺手法,相信能將其運用於防範對策中。
感謝各位今日在百忙之中撥冗出席。以上。