2026年10月27日 8:30(日本標準時間)
【日本】
編製資料清單的難
處 密鑰與加密貨幣的盤點亦不可或缺
我認為編製資料清單是實務上較為棘手的部分之一。當然,與結算相關的資料應該已在資料庫等處得到妥善管理。然而,並非所有資料都僅存在於企業所掌握的系統內部。
例如,除了業務部門獨立簽約的雲端環境、SaaS 服務,以及存放於外部委託方的資料外,還可能包含終止使用雲端服務後殘留的資料,或是未納入組織管理政策或 IT 部門管理範圍內的資料。據悉,這類資料的擁有者、存取權限、保存期限及保護狀態等,往往容易變得不明朗。其結果,可能導致過度的存取權限、不當的共享、不必要的長期保存,以及加密缺失等問題。
關鍵在於首先釐清重要資料的所在位置,並掌握其現況。此外,不應僅止於一次性的現況盤點,而應持續進行資料的發現、分類與管理,並包含檢查管理範圍外是否產生了新資料。
接下來需要進行的是加密資產的盤點。 清點對象不僅限於加密金鑰,還包括 SSH 金鑰、公鑰與私鑰、金鑰儲存庫、加密函式庫、加密演算法等。此外,必須釐清這些加密資產存在於外部服務、內部網路、IT 資產、資料庫或應用程式程式碼等何處,以及其使用方式為何。
不過,無需從一開始就全面調查所有項目。以重要系統、需長期保護的資料,以及對業務影響較大的資料等為對象,優先從變更需時較長的系統著手進行掌握,才是務實的執行方式。
目的並非僅是單純地編製清單。重要的是,當未來需要變更加密方式時,能夠掌握其影響範圍,並具備判斷轉換優先順序的能力。
將 DSPM 視為風險可視化的起點
, 進而延伸至資料保護與金鑰管控
隨著雲端、SaaS 及 AI 的廣泛應用,企業所處理的資料已分散於各處。雖然不同調查結果有所差異,但據稱企業資料中有 80% 至 90% 屬於非結構化資料。此外,隨著 AI 的普及,資料的生成、複製、摘要及再利用正加速進行。 其結果,機密資料可能以使用者未預期的形式被輸入至AI服務中,或透過來源及管理主體未被充分掌握的API傳輸至外部。
有時不僅是資料,連硬編碼的加密金鑰、API 金鑰、服務帳戶的認證資訊、機密資訊,以及用於機器間通訊的金鑰等,也都分散在整個環境中。由於資料及其用於保護與利用的金鑰及機密資訊皆存在於各處,其管理正變得日益複雜。
Gartner預測,到2027年,超過40%的AI相關資料外洩事件將源於跨國界生成式AI的不當使用。 換言之,隨著生成式 AI 的應用跨越國界擴散,當資料在包含海外服務在內、公司管理未能充分觸及的環境中被使用時,導致資料外洩的風險正不斷升高。鑒於此種情況,我認為有必要持續掌握重要資料的存放位置、可存取者,以及其受何種加密技術、金鑰或機密資訊所保護。
在此,我將為各位說明 DSPM(Data Security Posture Management:資料安全態勢管理)。DSPM 是一種概念,旨在持續偵測分散於雲端、本地端、SaaS 等各種環境中的資料,依據其機密性或法規要求等進行分類,並持續分析與管理哪些人能夠存取,以及資料面臨哪些風險。
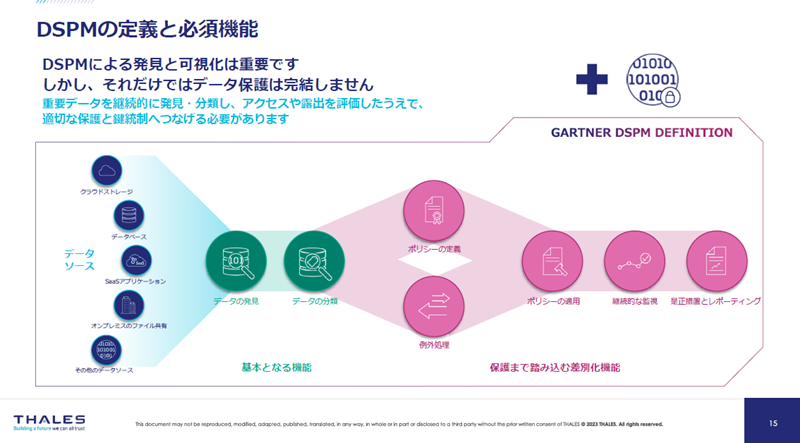
這與為了每年一次的稽核而編製資料清單的做法,在本質上截然不同。DSPM 的重點不在於掌握特定時間點的現況,而在於持續掌握資料的狀態。 例如,透過持續捕捉新資料的產生、存取權限的變更、雲端資料的複製,或是公開設定的變更等動態變化,來逐步掌握風險。
需注意的是,透過 DSPM 發現資料並將風險可視化,與實際保護資料並非同一回事。我們認為,以 DSPM 為起點,進而落實實際的資料保護及金鑰管控至關重要。
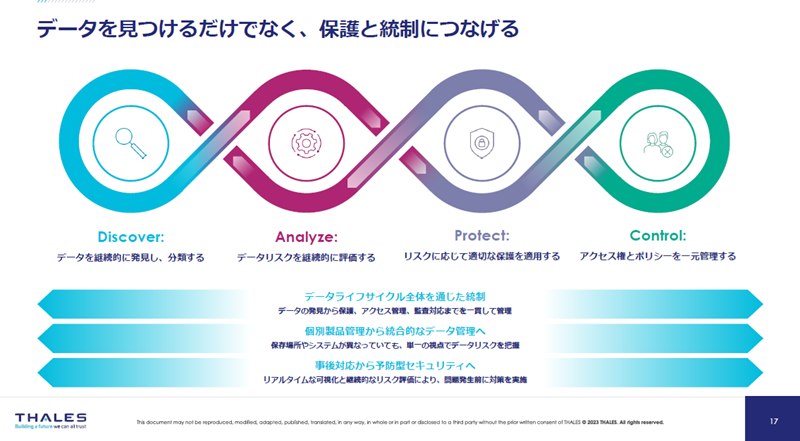
在 AI 與 PQC 時代,不僅要掌握資料的位置或存取狀況,還必須考量如何保護資料,甚至涵蓋加密、金鑰、API 金鑰及機密資訊等層面。 當然,這並非意味著僅靠 DSPM 就能處理所有這些事項。我們透過 DSPM 持續發現與分類資料,並分析存取狀況及外洩風險。將分析結果連結至加密、遮罩、 代幣化、金鑰管理、機密資訊管理等具體保護措施,我認為它將能作為企業整體的資料安全體系發揮作用。換言之,與其將 DSPM 視為萬能的產品類別,不如以資料發現與風險可視化為起點,進而落實實際的資料保護與金鑰管控,這才是關鍵。
持續性的資料安全管理
透過四個階段,建立可向第三方說明的機制
本次想傳達的核心概念,是透過 4 個階段持續管理資料安全的思維模式。第一階段是「Discover(發現)」。持續掌握重要資料的存放位置、分類方式,以及誰有權限存取。
第二階段是「Analyze(分析)」。綜合考量資料的價值、機密性、保存期限、存取現況、對外外洩風險及法規影響等因素,分析風險並決定因應優先順序。根據評估結果,採取加密、代幣化、遮罩等適當的保護措施。
第三步是「Protect(保護)」。依據分析出的風險與優先順序,實施加密、代幣化、遮罩、存取控制等對策,以實質有效地保護重要資料。
最後是「Control(控制)」。在一致的觀點下管理金鑰、憑證、API 金鑰、機密資訊、存取權限、政策等,以實現組織層面的全面控制。
另一項重要重點是建立可向第三方說明的狀態。我認為,透過保留稽核日誌等方式,確保能夠向第三方說明目前實施了哪些控制措施,以及這些措施是否運作得當,這點至關重要。
再次總結而言,我認為僅導入加密產品,很難充分說明資料已獲得實質保護,以及包含金鑰在內的控制措施是否運作得當。
觀察外部環境,從 RaaS 或 HNDL(Harvest Now, Decrypt Later)攻擊,乃至轉向 PQC,所謂「必須在何時前做出因應」的時間軸,已成為關鍵指標。 我們不應僅將這些變化視為迫在眉睫的威脅,更應思考「何時」以及「該採取何種措施」。
為此,首先必須釐清重要資料的存放位置、重要性程度,以及必須維持機密性至何時。接著,檢視資料是由何種加密技術或金鑰所保護,以及由誰負責管理。更重要的是,須考量系統或產品的生命週期來規劃轉換時程。若等到未來 PCI DSS 修訂後,PQC 因應措施以任何形式納入規範要求時才開始因應,便可能錯失系統採購或更換的時機。 因此,與其等待未來規範確定,我認為更重要的是從現在開始,預先進行現況掌握、優先順序設定,以及確認供應商的發展藍圖等必要準備工作。
此外,回顧迄今為止的 PCI DSS 演變歷程,可以發現其趨勢不僅在於單純實現加密,更重視為確保加密能有效運作而實施的控制措施。我認為,如何保護資料,以及如何管理與控制金鑰,今後仍將是無法迴避的關鍵議題。迄今為止,我們已盡可能以不依賴特定產品的形式,並結合我們的觀點為各位進行說明。最後,將為各位介紹泰雷茲針對這些課題所提出的解決方案。
加密金鑰管理領域的領導者——泰雷
茲 核心參與者與生態系建構
我們認為加密金鑰管理是泰雷茲的一大優勢。同時,向 PQC 的轉型並非單憑一家公司便能完成。 在全球層面,我們正與發掘加密資產的技術供應商、顧問公司、系統整合商(SIer)以及各類技術供應商建立合作夥伴關係,共同打造支援 PQC 轉型的生態系統。
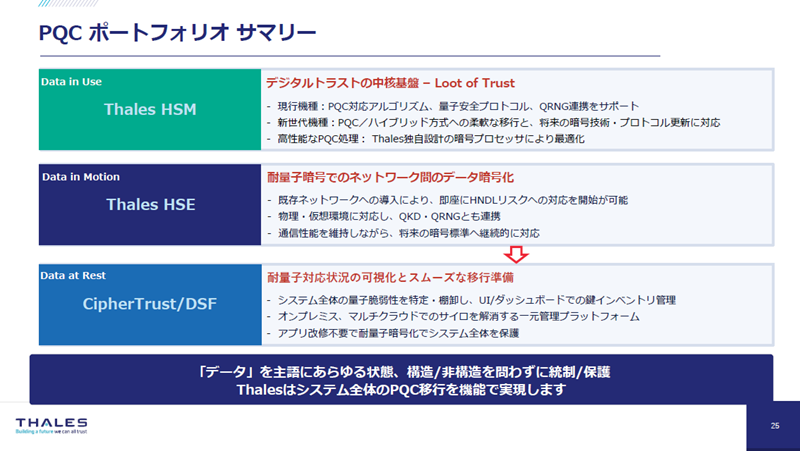
若您正在思考「該如何因應 PQC」,請務必向泰雷茲諮詢。 我們並非僅憑泰雷茲的產品就能解決所有問題,而是將透過這樣的合作夥伴生態系,全面支援客戶的 PQC 轉型。在解決方案方面,我們也提供 Luna HSM、High Speed Encryptor (HSE)、CipherTrust Data Security Platform 等支援 PQC 轉型的產品與技術。 舉例來說,Luna HSM 原生支援由 NIST 標準化的 ML-KEM 及 ML-DSA。此外,泰雷茲 CipherTrust 資料安全產品組合(Thales CipherTrust Data Security Portfolio)廣泛提供資料保護所需的功能,涵蓋從機密資料的偵測與分類,到加密、代幣化、存取控制及金鑰管理等各環節。透過與 Data Security Fabric(DSF)結合,還能實現資料存取狀況的可視化、持續監控及風險分析。整合這些功能後,不僅能保護資料本身,更能全面支援包含金鑰與機密資訊在內的管控措施。
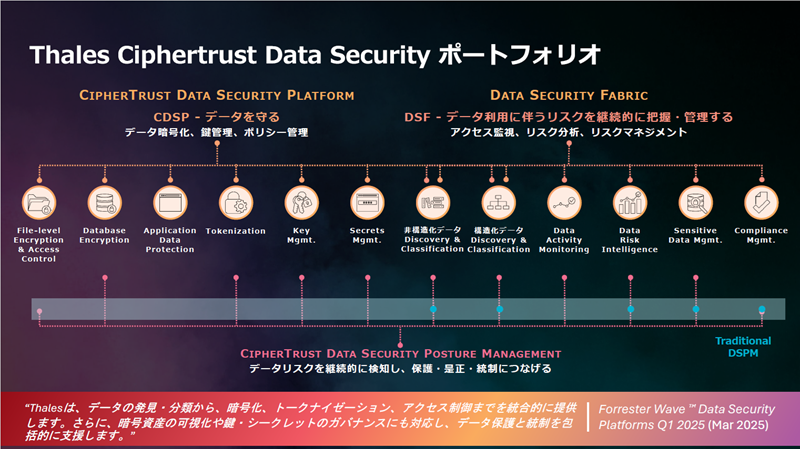
就 DSPM 而言,該平台可偵測、分類並整合管理分散於雲端、SaaS 及本地端等環境中的資料,無論其為結構化或非結構化資料。透過運用機器學習等技術,能自動分類機密資料,並持續掌握資料的位置、存取狀況及風險。 此外,我們正擴展功能,以便更全面地掌握並管理包含 AI 相關資料、資產、金鑰及機密資訊等在內的安全狀態。
此外,從符合 PCI DSS 規範的角度來看,我們亦提供 Imperva Cloud WAF 及 Client-Side Protection。透過 Cloud WAF 保護公開的網路應用程式,同時藉由 Client-Side Protection 執行支付頁面上的腳本偵測、清單建立及篡改監控等作業,以協助符合 PCI DSS 4.0 的 6.4.3 及 11.6.1 要求。
如有興趣,歡迎隨時與我們聯繫。
非常感謝各位耐心聆聽今天的簡報至最後。
■聯
絡方式  泰雷茲 (Thales
) DIS Japan 股份有限公司 網路
安全 product 事業本部 URL: https://cpl.thalesgroup.com/ja
電子郵件:cpl.jpsales@thalesgroup.com